
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 actuator/com.heytap.browser
CVE-2024-23729
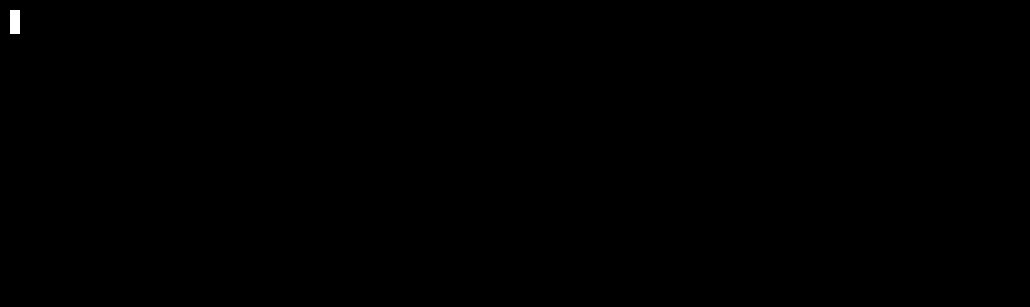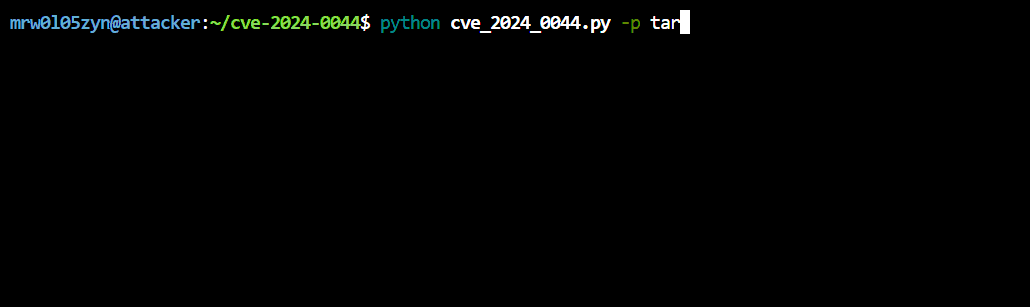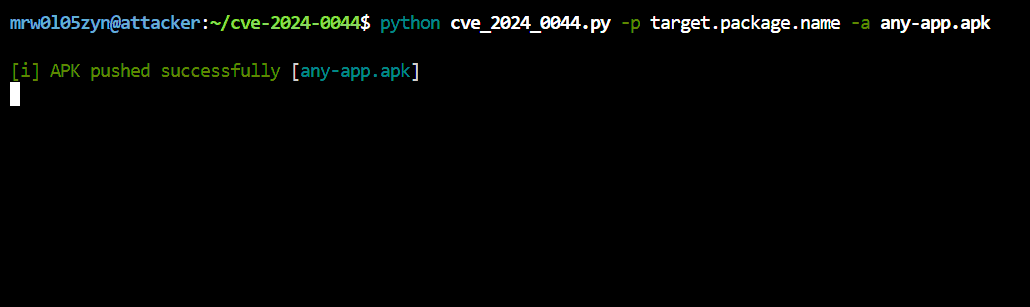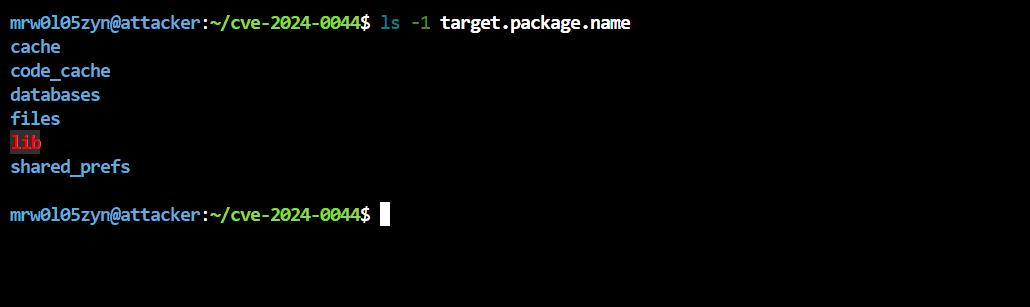 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 seemoo-lab/internalblue
Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.
 hackerronin/cve-2024-0044
une vulnérabilité affectant les versions 12 et 13 d'Android
 uthrasri/system_bt_cve-2024-0030
Exploit pour CVE-2024-0030 ciblant une vulnérabilité de la pile Bluetooth Android, permettant l'exécution de code à distance via des paquets…
 uthrasri/frameworks_av_cve-2024-0040
 hunter24x24/cve_2024_0044
CVE-2024-0044 : une vulnérabilité de gravité élevée « run-as n'importe quelle application » affectant les versions 12 et 13 d'Android.
 0xmachos/apple-platform-security-guides
Chaque guide de sécurité des plateformes Apple
 narosec/cve-2021-33699_task_hijacking
# Application d'entraînement à l'exploitation du détournement de tâches Android (CVE-2021-33699) avec composants attaquant et victime pour une…
 scs-labrat/android_autorooter
Exfiltrer à distance des données utilisateur sensibles depuis des applications sur Android 12 et 13 en exploitant la vulnérabilité CVE-2024-0044.
 uthrasri/packages_app_settings_cve-2020-0201
 abrarkhan/g3_frameworks_av_cve-2024-0023
Preuve de concept d'exploitation pour CVE-2024-0023 dans frameworks/av d'Android, implémentée en C++ pour démontrer la vulnérabilité du framework…
 claudiugeorgiu/obfuscapk
Un outil d'obfuscation automatique pour applications Android fonctionnant en mode boîte noire, prenant en charge des fonctionnalités d'obfuscation…
 hamz-a/frida-android-libbinder
Script Frida (PoC) pour visualiser le trafic libbinder d'Android
 0xbinder/cve-2024-0044
CVE-2024-0044 : une vulnérabilité de gravité élevée "run-as any app" affectant les versions Android 12 et 13
 karma9874/androrat
Un outil simple d'administration à distance pour Android utilisant des sockets. Il utilise Java côté client et Python côté serveur
 mmiszczyk/cve-2024-33352
Escalade de privilèges de BlueStacks via backdooring de VM
 kai2er/cve-2024-0044-exp
Exploite CVE-2024-0044 pour effectuer une sauvegarde de données sur Android 12 et 13 sans root. Utilisation : ./CVE-2024-0044-EXP.sh <package_name>








