
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 michalbednarski/thisseemswrong
Analyse détaillée et exploitation pour CVE-2024-49746 : Parcel::continueWrite d'Android ferme des descripteurs de fichiers qui sont ensuite utilisés
 michalbednarski/abxoverflow
Analyse et exploit pour CVE-2024-34740, débordement d'entier dans BinaryXmlSerializer d'Android menant à une écriture de fichier dans system_server…
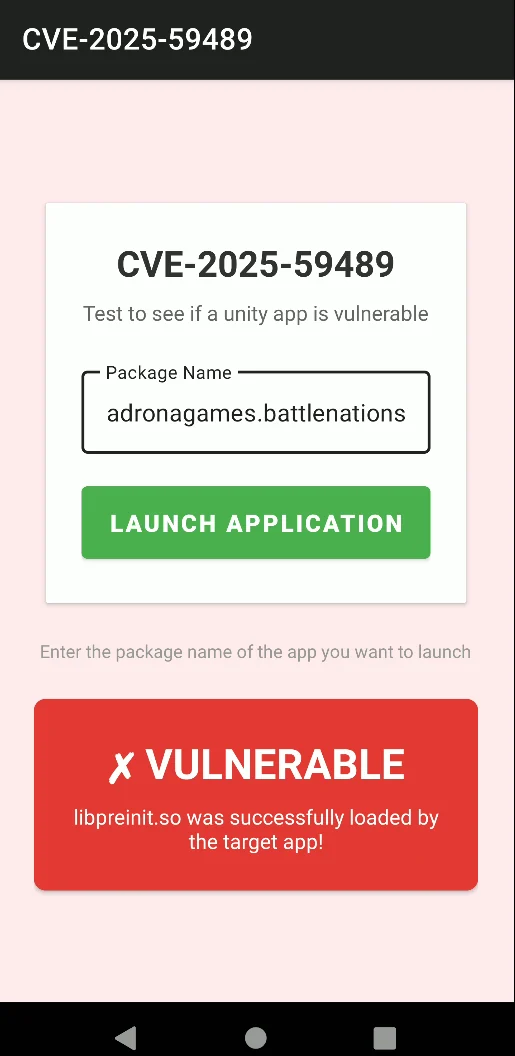 githubkillsmyopsec/cve-2025-59489-poc
Preuve de concept pour CVE-2025-59489. Affecte les jeux Unity fonctionnant sur Android.
 owasp/iotgoat
Firmware basé sur OpenWrt délibérément vulnérable pour une formation pratique à la sécurité IoT. Propose des défis de vulnérabilité alignés sur…
 webpage-gh/cve-2025-10184-poc
Preuve de concept pour CVE-2025-10184, démontrant un contournement de permission dans le fournisseur de téléphonie OxygenOS sur les appareils Android.
 people-11/cve-2025-10184_poc
Android APK preuve de concept pour CVE-2025-10184, démontrant le contournement de l'autorisation de lecture des SMS dans les fournisseurs de…
 b1n4r1b01/n-days
Collection organisée de PoCs d'exploitation du noyau iOS et de l'espace utilisateur, ainsi que de writeups pour des CVE in-the-wild et étudiées,…
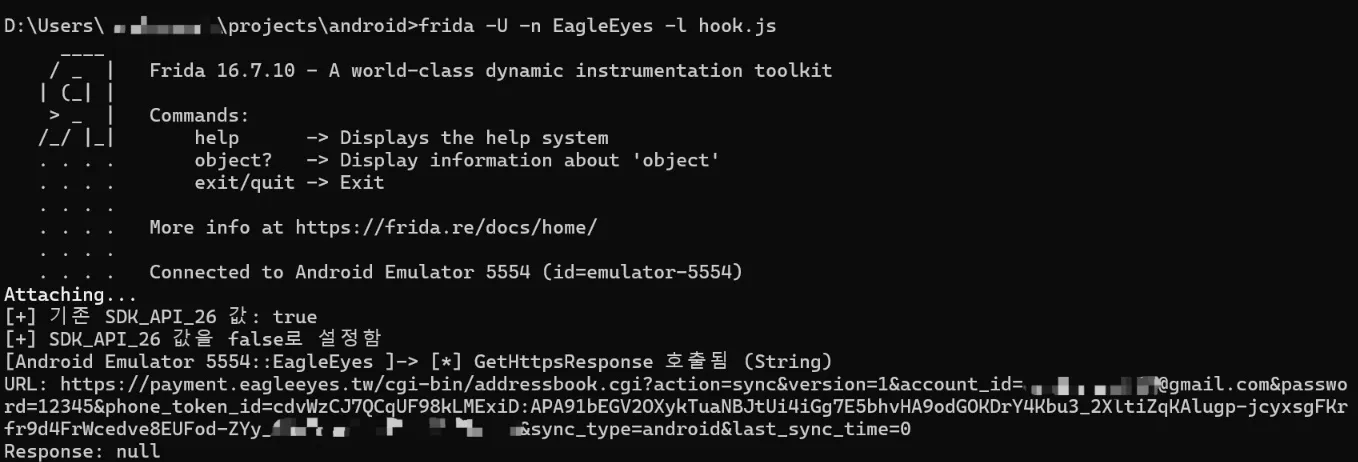 shinycolumn/cve-2025-46408
Vérification incorrecte du nom d'hôte dans l'application Android EagleEyes Lite
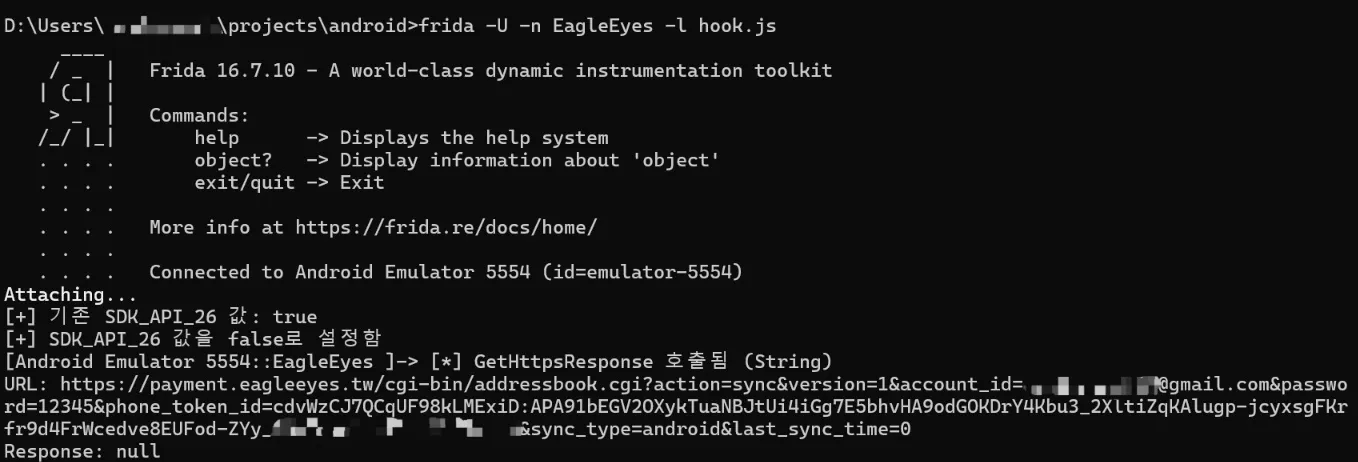 shinycolumn/cve-2025-50110
Transmission en texte clair d'informations sensibles dans l'application Android EagleEyes Lite
 shinycolumn/cve-2025-50944
Validation incorrecte de la chaîne de certificats dans l'application Android EagleEyes Lite
 android1500/androidfaker
Android Faker un simple module Xposed qui usurpe les valeurs de vos identifiants d'appareil. Prend en charge Android 8.1+
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Modules noyau de bas niveau et source d'arbre de périphériques pour le OnePlus 11 (sm8550), permettant le démarrage matériel, l'analyse des pilotes…
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.
 thegammasqueeze/bootloader_unlock_anbernic_t820
Déverrouillage du bootloader à l'aide de CVE-2022-38694 pour les appareils Anbernic Unisoc T820
 nictjh/threatdemos
Démonstrations complètes de vulnérabilités de sécurité Android présentant CVE-2017-13156 (Janus), l'exploitation de récepteurs de diffusion, les…
 sandiyochristan/oo
Bad Spin : exploit d'élévation de privilèges Android Binder (CVE-2022-20421)
 foundryzero/binder-trace
Binder Trace est un outil permettant d'intercepter et d'analyser les messages Binder d'Android. Considérez-le comme « Wireshark pour Binder ».
 pwntoday/cve-2025-43300
CVE-2025-43300 : Corruption de mémoire lors du traitement d'images DNG sur iOS/macOS








