
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 nst/spyphone
Ce projet montre le type de données qu'une application iPhone malveillante peut collecter.
 harbingerse7en/cve-2024-20154
Analyse technique de CVE-2024-20154, un débordement de tampon basé sur la pile dans le firmware de bande de base NB-IoT MediaTek MT6769, couvrant…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595 : dépassement d'entier dans plusieurs emplacements du Framework Android.
 synacktiv/frinet
Traceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées.
 hawkeye-bd/cve-2025-43537
Chercheur en cybersécurité | Apple Security Credit (CVE-2025-43537) | Recherche de vulnérabilités et divulgation responsable
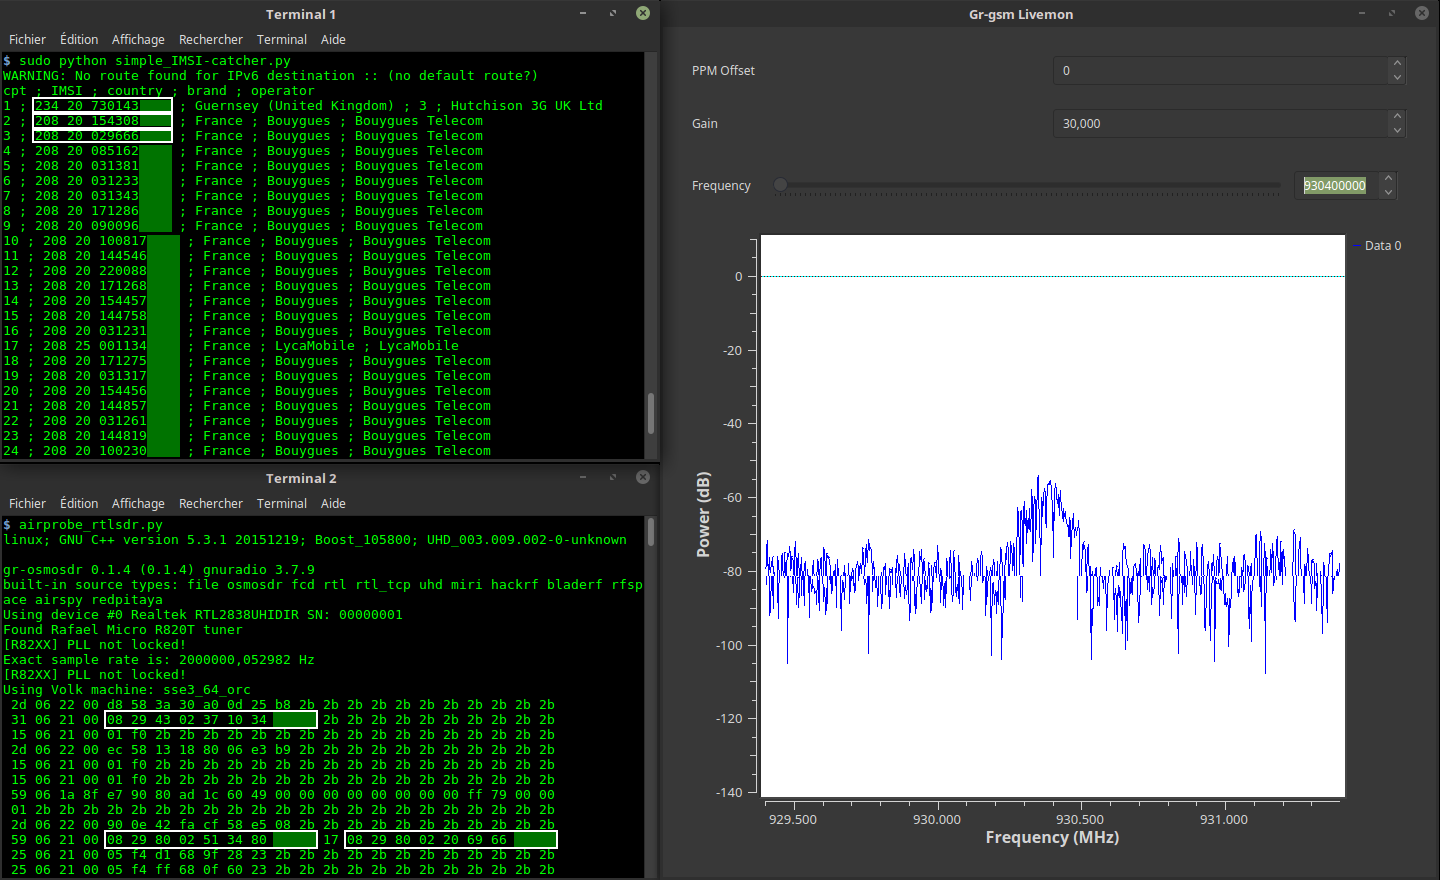 oros42/imsi-catcher
Ce programme vous montre les numéros IMSI des téléphones portables autour de vous.
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 analyse de vulnérabilité et environnement de laboratoire PoC
 ralireza/android-security-teryaagh
Guides de sécurité Android, feuille de route, documentation, cours, articles techniques et teryaagh.
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS Débogage sans fil
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662 : Code de débogage actif en production — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: Clé de compte de stockage Azure Blob codée en dur — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242 : chaîne de connexion iothubowner codée en dur — Gardyn Home Kit (ICSA-26-055-03)
 iwallplace/cve-2026-26897-ecoonline-deeplink
Avis public et PoC pour CVE-2026-26897 — Contournement de deep link dans EcoOnline EHS Android (com.airsweb.v10), corrigé en 0.2.500
 joshatticus/ztewaste
Extraire une quantité alarmante d'informations utilisateur des appareils Unisoc ZTE à l'aide de CVE-2022-38694.
 billy-ellis/exr-imageio-poc
Preuve de concept pour CVE-2026-28990, un bogue ImageIO corrigé dans iOS/macOS 26.5
 nishantjoshi00/flipper-template
Modèle de développement Zig pour Flipper Zero avec pipeline de build automatisé, intégration SDK et cross-compilation pour ARM Cortex-M4. Prend en…
 vikramaditya015/samsung-android-lpe
Preuve de concept pour CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 fuzzlove/sparstanboogie
Chaîne d'exploitation utilisant la traversée de répertoire et la restauration iOS pour écraser des fichiers protégés.








