
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 facebook/mariana-trench
Un outil d'analyse statique orienté sécurité pour les applications Android et Java.
 p0cl4bs/nanobrok
Service web écrit en Python pour contrôler et protéger votre appareil Android à distance.
 xorrior/macostools
kit de sécurité offensive macOS comportant l'injection dylib, un keylogger HID et des exécuteurs de payload JXA/Python en mémoire pour les opérations…
 androidmalware/android_hid
Utiliser Android comme Rubber Ducky contre un autre appareil Android
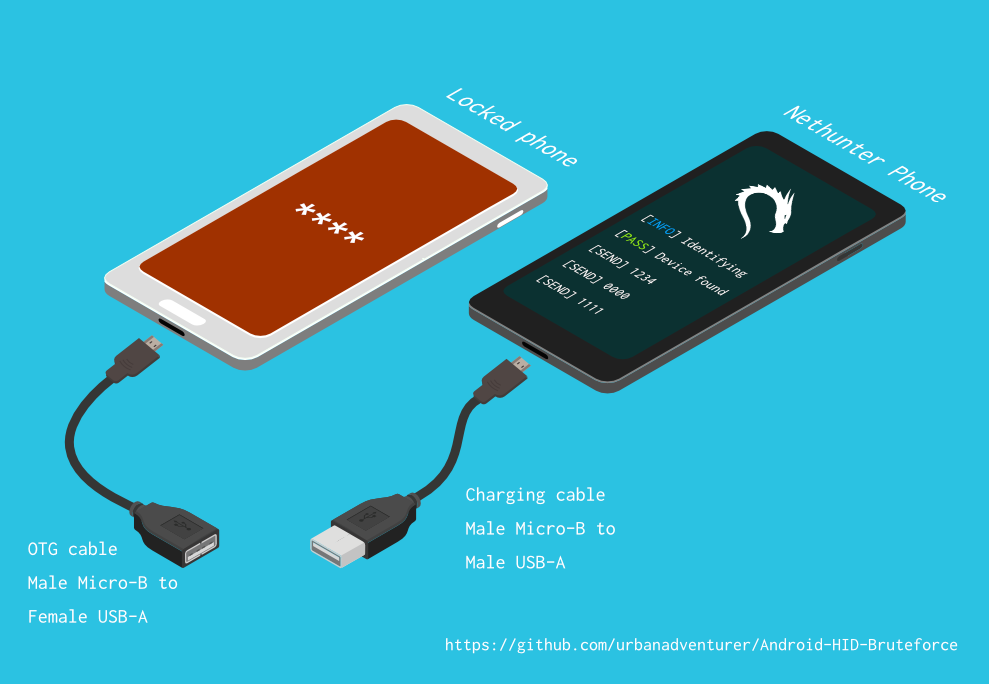 urbanadventurer/android-pin-bruteforce
Déverrouillez un téléphone Android (ou un appareil) en bruteforçant le code PIN de l'écran de verrouillage. Transformez votre téléphone Kali…
 jsherman212/xnuspy
un framework de hooking de fonctions du noyau iOS pour les appareils compatibles checkra1n
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…
 synchancybersecurity/crimson-cloak-ish-wrapper-ios-
Wrapper pour maximiser les capacités de l'application iOS ISH sans jailbreak

 guardianproject/tormobile/arti-mobile
Bibliothèque Tor basée sur Rust pour Android et iOS, offrant une API standard pour intégrer le runtime Arti Tor dans les applications mobiles, afin…
 jinxhy/awesome-moai-security
Liste de lecture organisée et taxonomie de la recherche sur les attaques et les défenses pour les systèmes d'IA embarqués sur mobile, couvrant les…
 hacker0x01/hacker101
Code source pour Hacker101.com - une formation gratuite en ligne sur la sécurité web et mobile.
 niklashigi/apk-mitm
🤖 Une application CLI qui prépare automatiquement les fichiers APK Android pour l'inspection HTTPS
 apklab/apklab
Atelier de rétro-ingénierie Android pour VS Code
 0xsteph/pentest-ai-agents
Transformez Claude Code en votre assistant de recherche en sécurité offensive. Des sous-agents IA spécialisés pour planifier des engagements de test…
 ankitrawatgit/dirtyfrag-android-root-jailbreak
DirtyFrag Android Root est une application Android et une chaîne de modules auxiliaires basée sur DirtyFrag (CVE-2026-43284). Testée sur iQOO Z9 5G.
 youssefnoser/opd2415-6.6.118-cve-2026-64560-ksu
Chargement tardif de KernelSU à chaque démarrage via CVE-2026-64560 — OnePlus Pad 3 (OPD2415, SM8750, noyau 6.6.118-android15-8, 4K, bootloader…
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 oopnv70-lab/ghostlock-apk
APK autonome : élévation de privilèges GhostLock CVE-2026-43499 + exécution avec l'identité shell via Shizuku








