
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit
 vaginessa/cve-2014-7912
exploit pour CVE-2014-7911 qui permet d'obtenir les privilèges système
 retme7/cve-2014-7911_poc
Exploit local root pour Nexus5 Android 4.4.4 (KTU84P)
 geneblue/cve-2014-7911-exp
exploit pour cve-2014-7911; android; désérialisation java; privilège système; ace;
 retme7/cve-2014-4322_poc
Obtenir des privilèges : système -> root, dans le cadre de https://github.com/retme7/CVE-2014-7911_poc
 laginimaineb/cve-2014-4322
Exploit C pour la vulnérabilité du noyau Android CVE-2014-4322, permettant une escalade de privilèges sur les appareils affectés via une application…
 timwr/cve-2013-6282
Preuve de concept CVE-2013-6282 pour Android
 phlegmelm/crack12
rooter un ATOZEE P12 sous Android 14 à l'aide de CVE-2022-38694 — parce que fastboot oem unlock a dit non, nous avons donc trouvé une autre méthode.
 roeeh/conscryptchecker
Cette application vérifie si votre appareil est encore vulnérable à CVE-2015-3825 / CVE-2015-3837, alias "Une classe pour les gouverner tous", en…
 redr0nin/code-27-companion-hub-exploits
Preuve de concept pour CVE-2026-36027 et CVE-2026-36028
 harsh-bothra/learn365
Ce dépôt concerne la collection de 365 jours de Tweets & Mindmaps d'apprentissage de @harshbothra_.
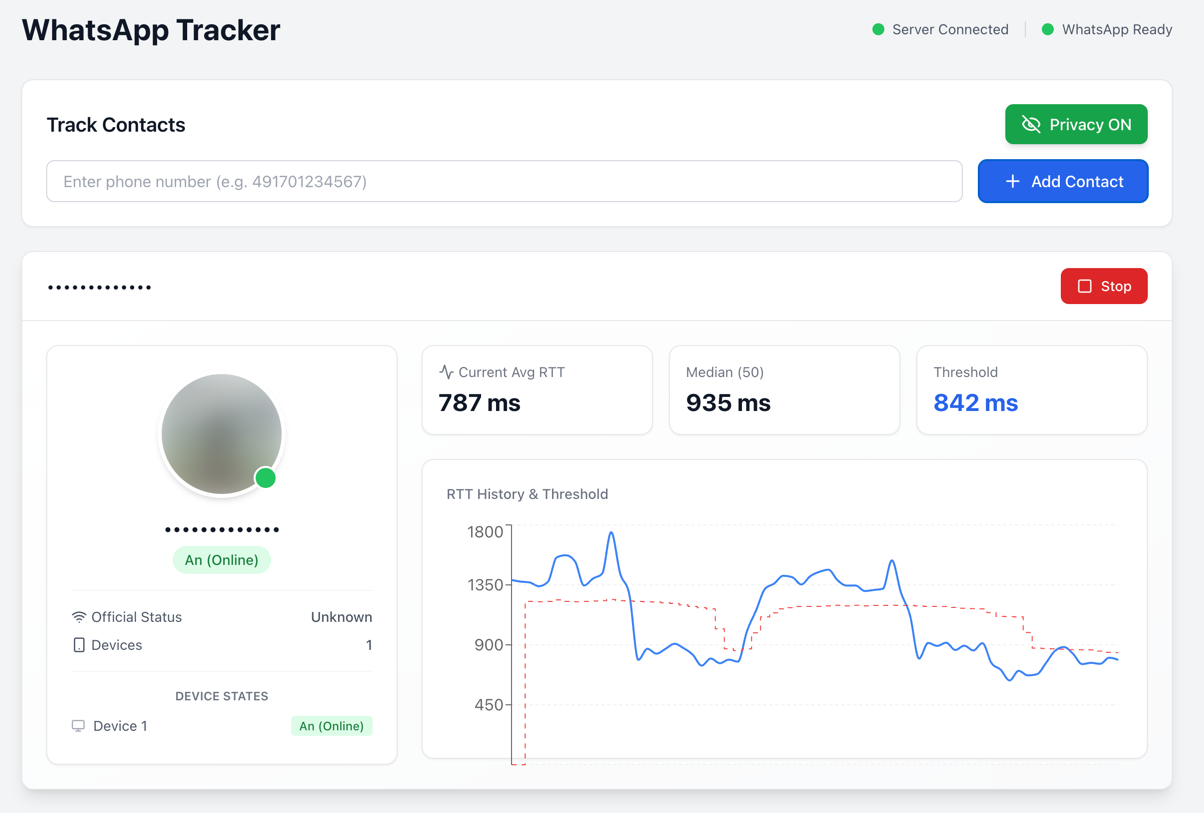 gommzystudio/device-activity-tracker
Un numéro de téléphone peut révéler si un appareil est actif, en veille ou hors ligne (et plus encore). Cette POC démontre comment les accusés de…
 tom0li/collection-document
Collection d'articles de sécurité de qualité. Des articles géniaux.
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 wolfssl/wolfssl
La bibliothèque wolfSSL est une implémentation petite, rapide et portable de TLS/SSL pour les appareils embarqués jusqu'au cloud. wolfSSL prend en…
 shuvonsec/claude-bug-bounty
Kit de chasse aux bogues propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.








