
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit
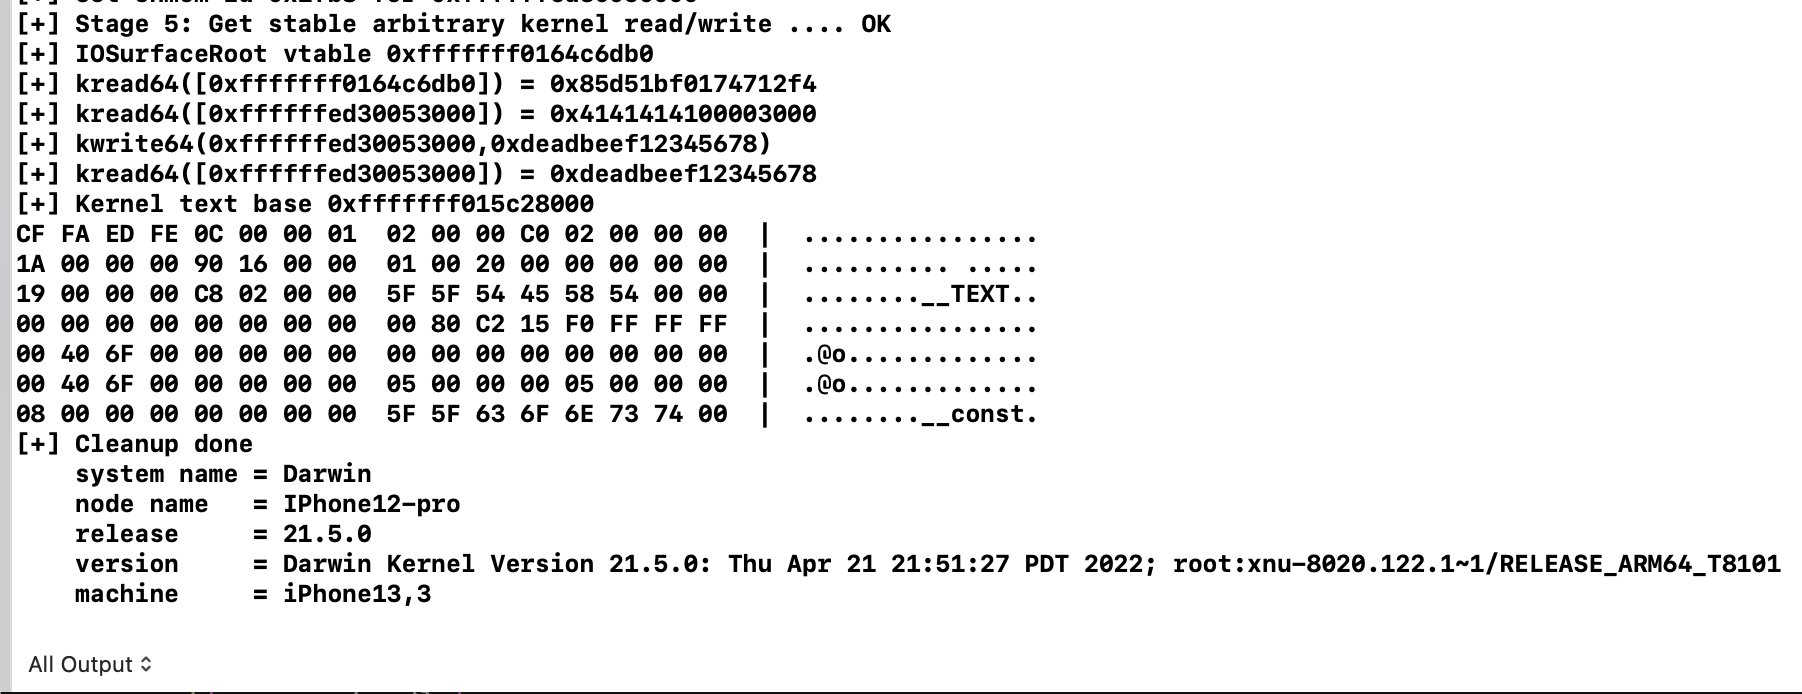
 ox1111/cve-2022-32898
Analyse technique et démonstration d'exploitation de CVE-2022-32898, une vulnérabilité de corruption de mémoire du noyau dans le pilote Apple Neural…
 ox1111/cve-2022-32932
Analyse technique et preuve de concept pour CVE-2022-32932, une vulnérabilité de double récupération (double fetch) dans le pilote du noyau ANE…
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource incohérence logique parcel/unparcel)
 roeeh/bootmodechecker
Cette application vérifie si vous êtes vulnérable à la CVE-2016-8467 et/ou si votre propriété bootmode a été falsifiée.
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 Résumé technique Type de vulnérabilité : Divulgation de mémoire / Lecture hors limites (OOB) (CWE-125). Score CVSS : 7,5–8,1…
 scs-labrat/android_autorooter
Exfiltrer à distance des données utilisateur sensibles depuis des applications sur Android 12 et 13 en exploitant la vulnérabilité CVE-2024-0044.
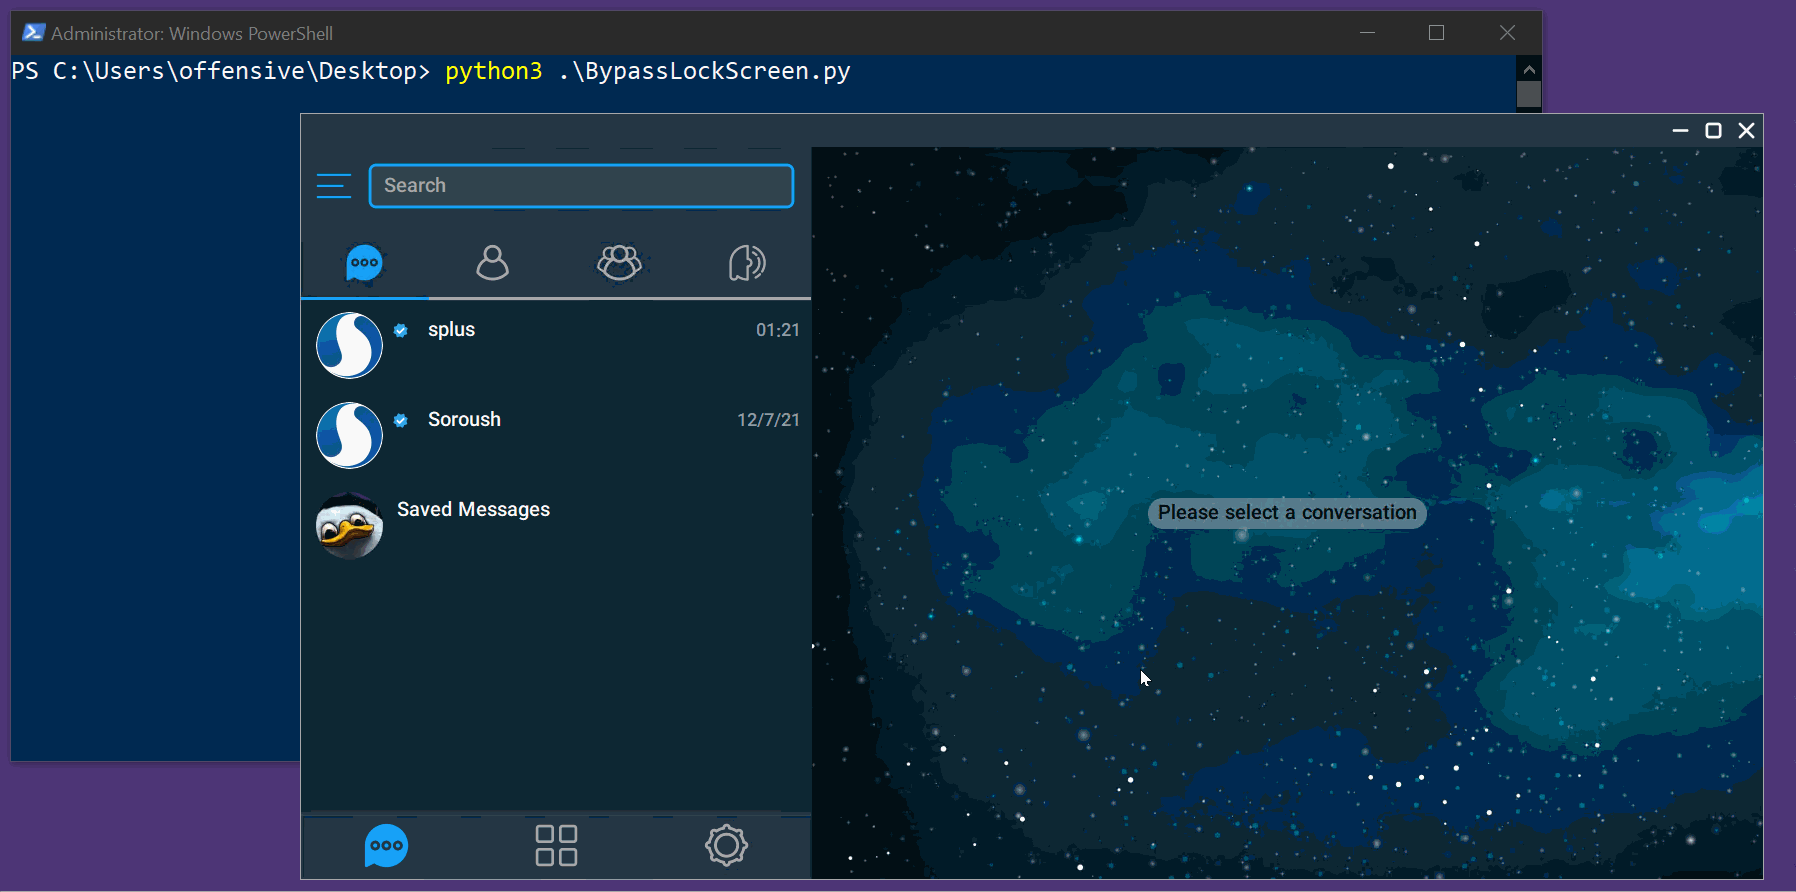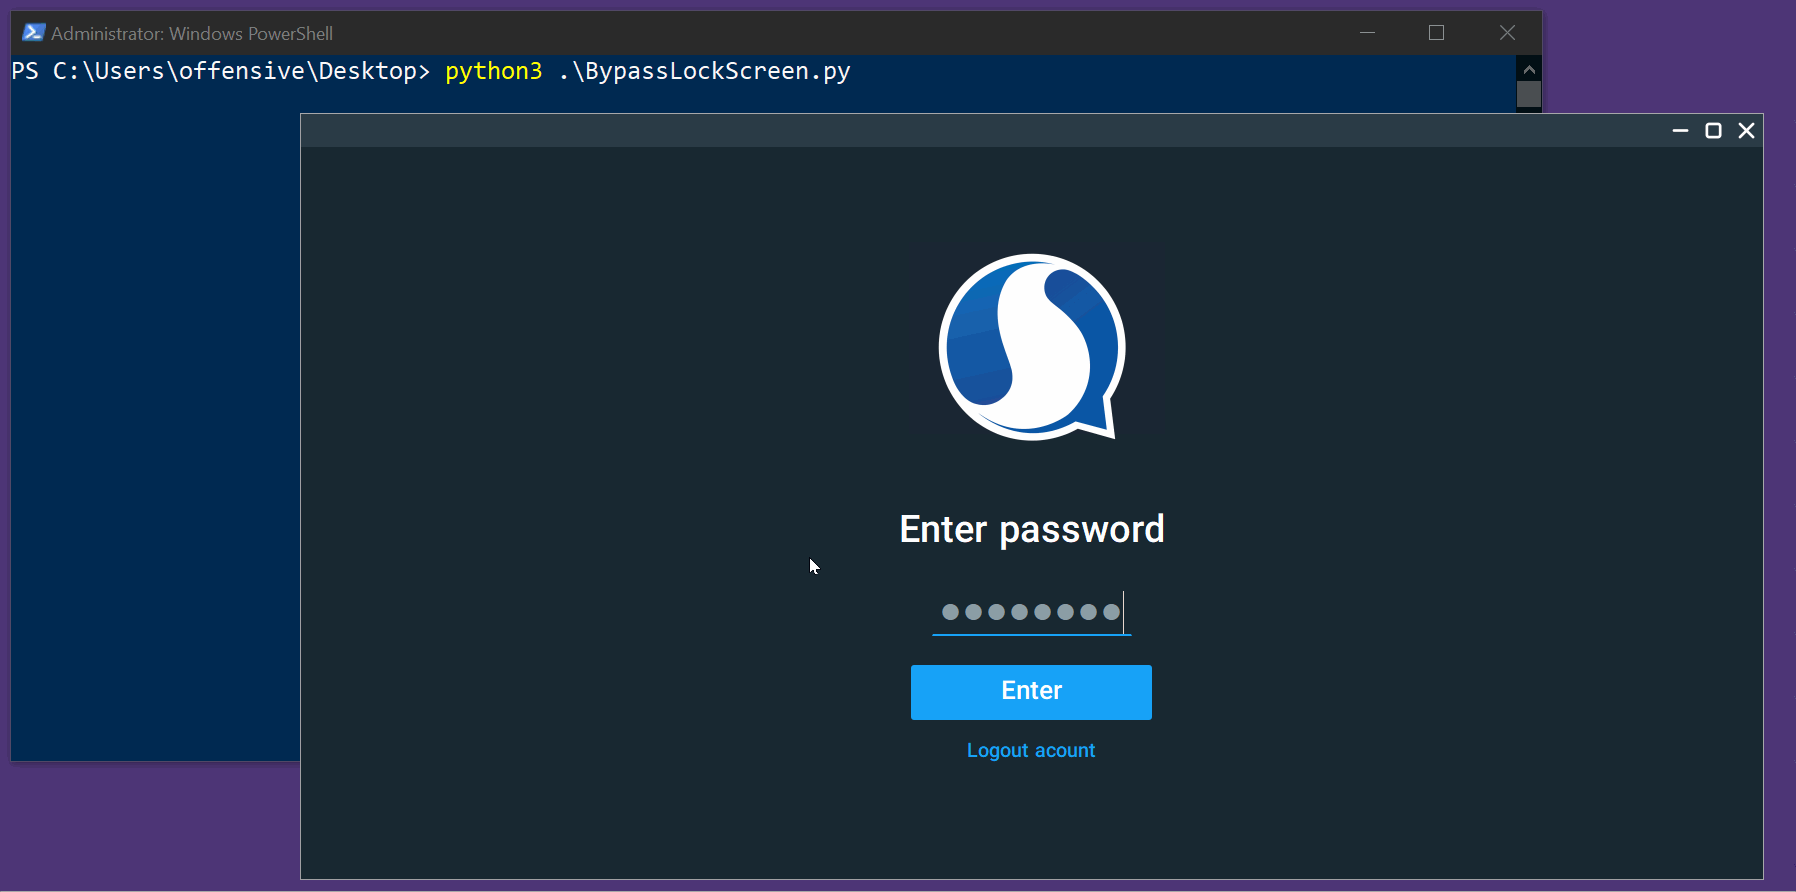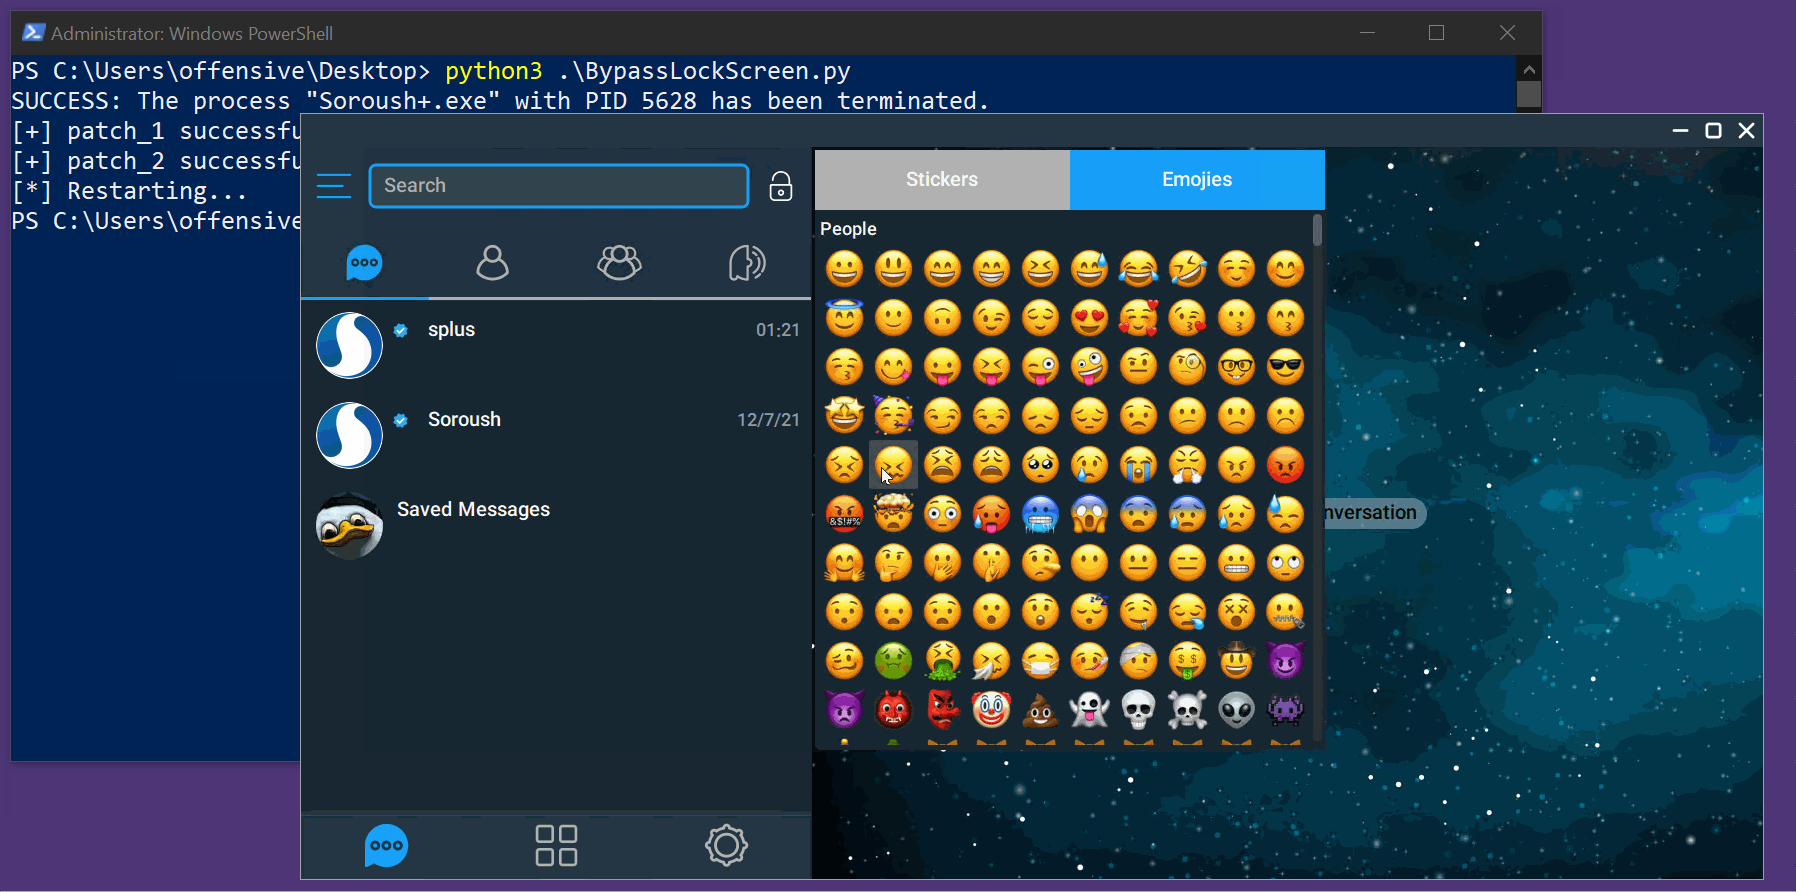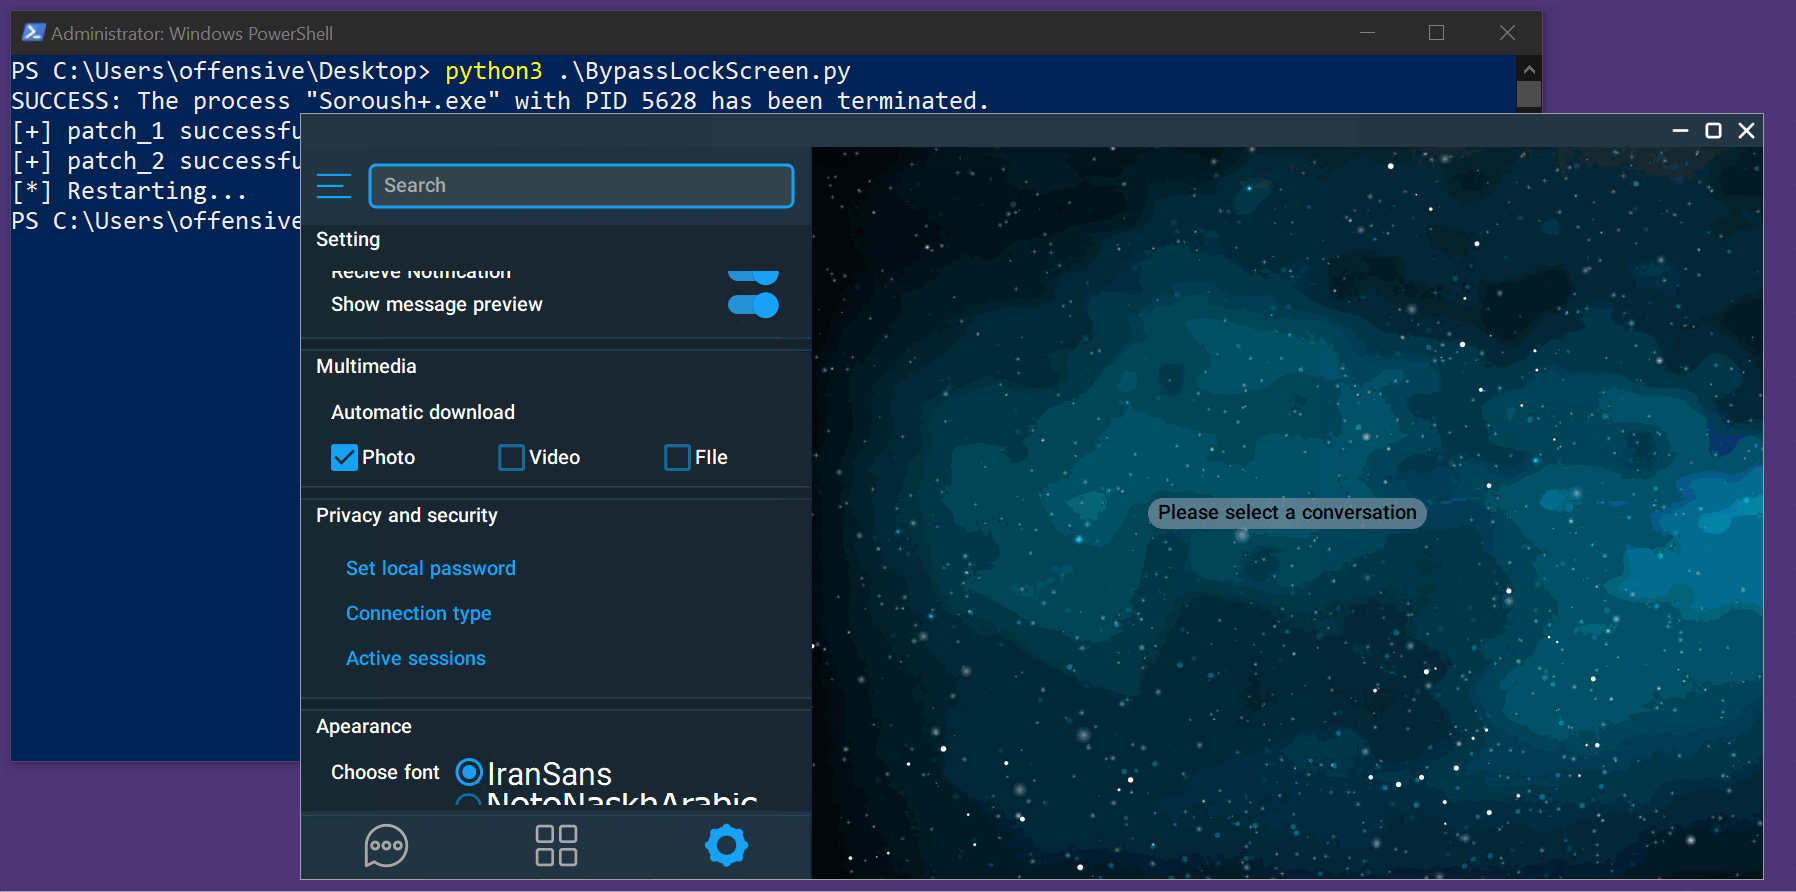 scopion/cve-2022-26629
Exploit PoC pour CVE-2022-26629 : contourne l'écran de verrouillage de SoroushPlus+ Messenger 1.0.30 via un contrôle d'accès inadéquat. Comprend un…
 shanika04/nextcloud_android
SQLi CVE-2019-5454
 sharif-dev/androidkernelvulnerability
Déclenchement et analyse de la vulnérabilité CVE-2019-2215 du noyau Android
 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] Un code d'exploitation pour exploiter une vulnérabilité de lecture de fichier local dans l'application Musicloud v1.6 pour iOS.
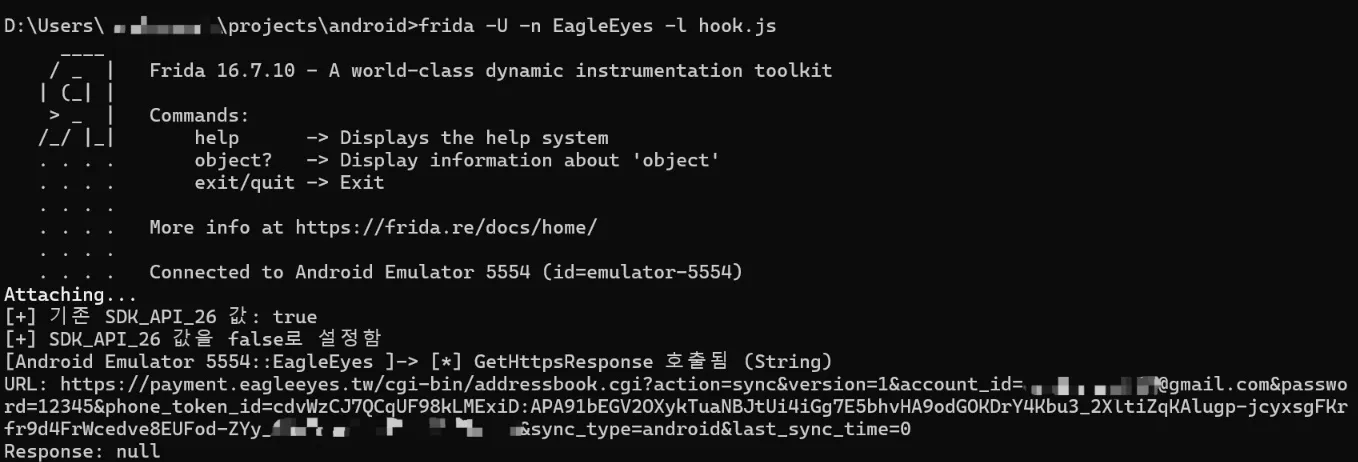 shinycolumn/cve-2025-46408
Vérification incorrecte du nom d'hôte dans l'application Android EagleEyes Lite
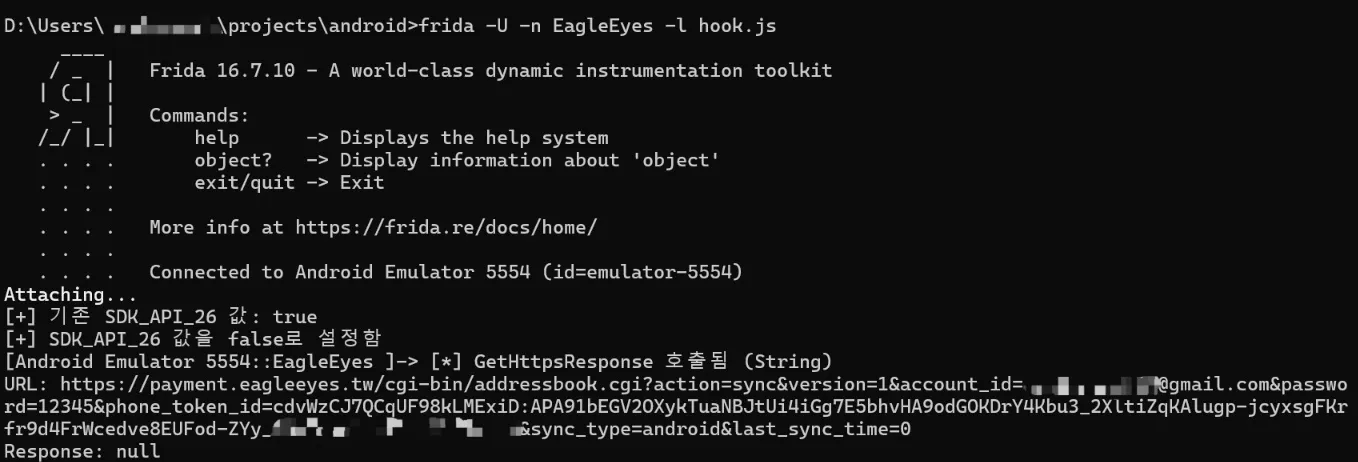 shinycolumn/cve-2025-50110
Transmission en texte clair d'informations sensibles dans l'application Android EagleEyes Lite
 tea9/cve-2020-0014-toast
Reproduction de CVE-2020-0014-Toast
 themmokhtar/cve-2020-0022
Un exploit entièrement public de la vulnérabilité RCE Android CVE-2020-0022 BlueFrag (testé sur Pixel 3 XL)
 tinopreter/docviewerexploitapp
Ceci est une application d'exploitation que j'ai créée en résolvant le défi DocumentViewer (CVE-2021-40724) de MobileHackingLab. Elle télécharge une…
 willboka/cve-2019-2215-huaweip20lite
Exploit pour CVE-2019-2215 (bad binder) pour Huawei P20 Lite
 zhuowei/cheese
CVE-2025-21479 preuve de concept, je pense
 zteeed/cve-2018-4407-ios
POC: débordement de mémoire tampon sur le tas dans le code réseau du noyau du système d'exploitation XNU








