
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 0rshemesh/jadx-magic-strings
Plugin JADX qui extrait les noms de méthodes, les références de classes et les chemins de fichiers source à partir des constantes de chaînes trouvées…
 woaphone/cve-2021-28664-poc
Squelette de PoC pour CVE-2021-28664, un use-after-free du pilote GPU Mali kbase, démontrant une primitive de lecture/écriture arbitraire de mémoire…
 cossacklabs/themis
Cadre cryptographique facile à utiliser pour la protection des données : messagerie sécurisée avec confidentialité persistante et stockage sécurisé…
 0xbinder/cve_2019_2215
Exploit LPE (preuve de concept) pour la faille use-after-free du Binder Android qui utilise le spraying iovec et l'écrasement d'addr_limit afin…
 reverseclabs/drozer
Le framework d'évaluation de sécurité leader pour Android.
 seemoo-lab/internalblue
Framework d'expérimentation Bluetooth pour les puces Broadcom et Cypress.
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…
 mozilla/firefox-devtools-mcp
Model Context Protocol (MCP) server that lets AI agents browse the web and debug web pages with Firefox
 vichhka-git/renef-skills
Compétence d'agent pour opérer renef.io — instrumentation dynamique Android ARM64 : hooker le natif/Java, patcher la mémoire, tracer les appels…
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) exploit du noyau pour Poco M6 Pro (emerald) avec bootloader verrouillé
 hhj4ck/cve-2016-2067
Exploit GPU IOMMU DMA pour les appareils Android qui écrase vdso.so avec un shellcode pour élever les privilèges et générer un shell root inversé sur…
 crissyfield/super-trouper
Serveur MCP exposant l'instrumentation Frida sous forme d'outils permettant aux agents de codage de se connecter aux appareils, d'inspecter les…
 dorlow/hazel-cve-2026-43499
Exploit racine temporaire spécifique au firmware pour Toshiba/Amazon Fire TV (hazel) utilisant CVE-2026-43499. Implémente une UAF futex-PI ARM32, une…
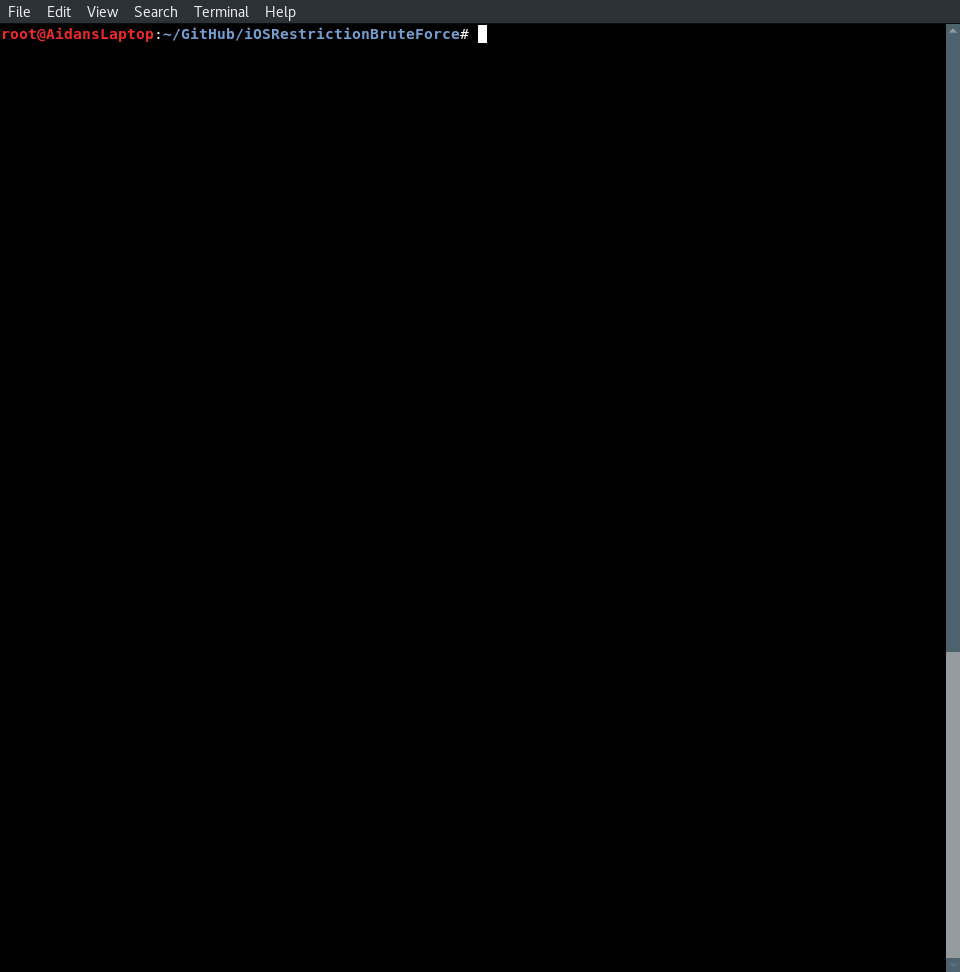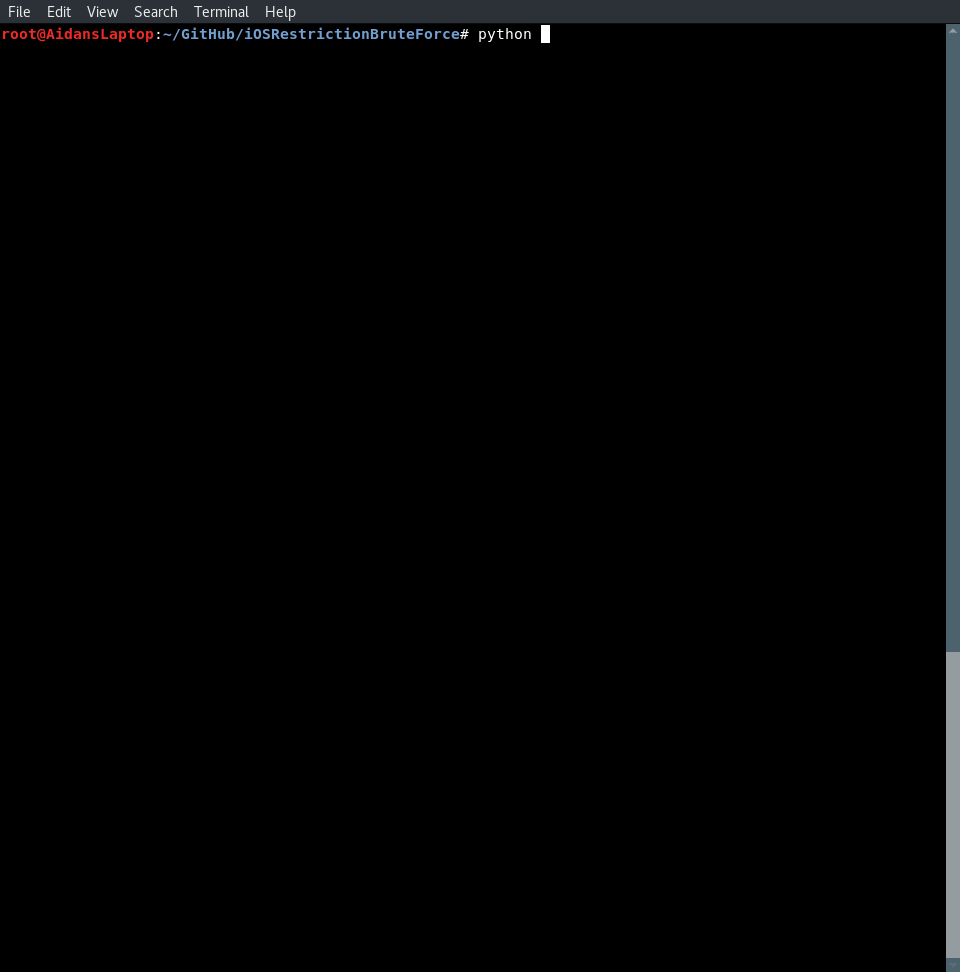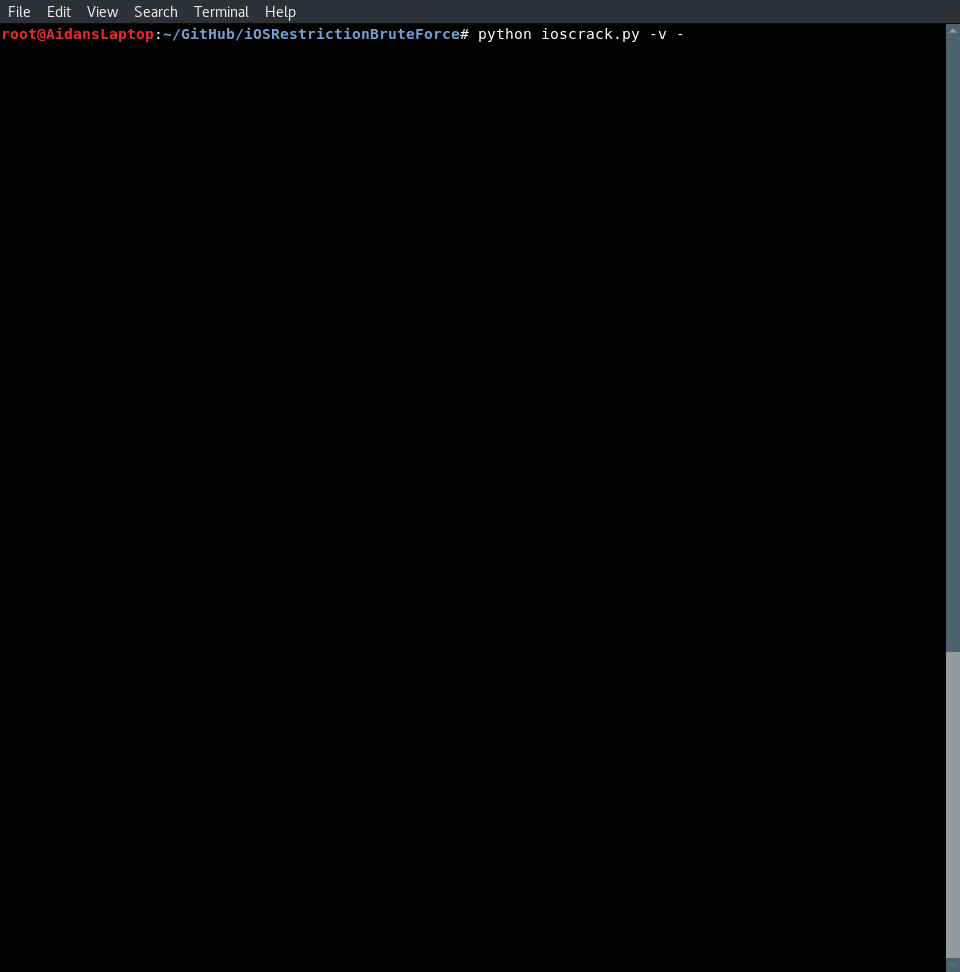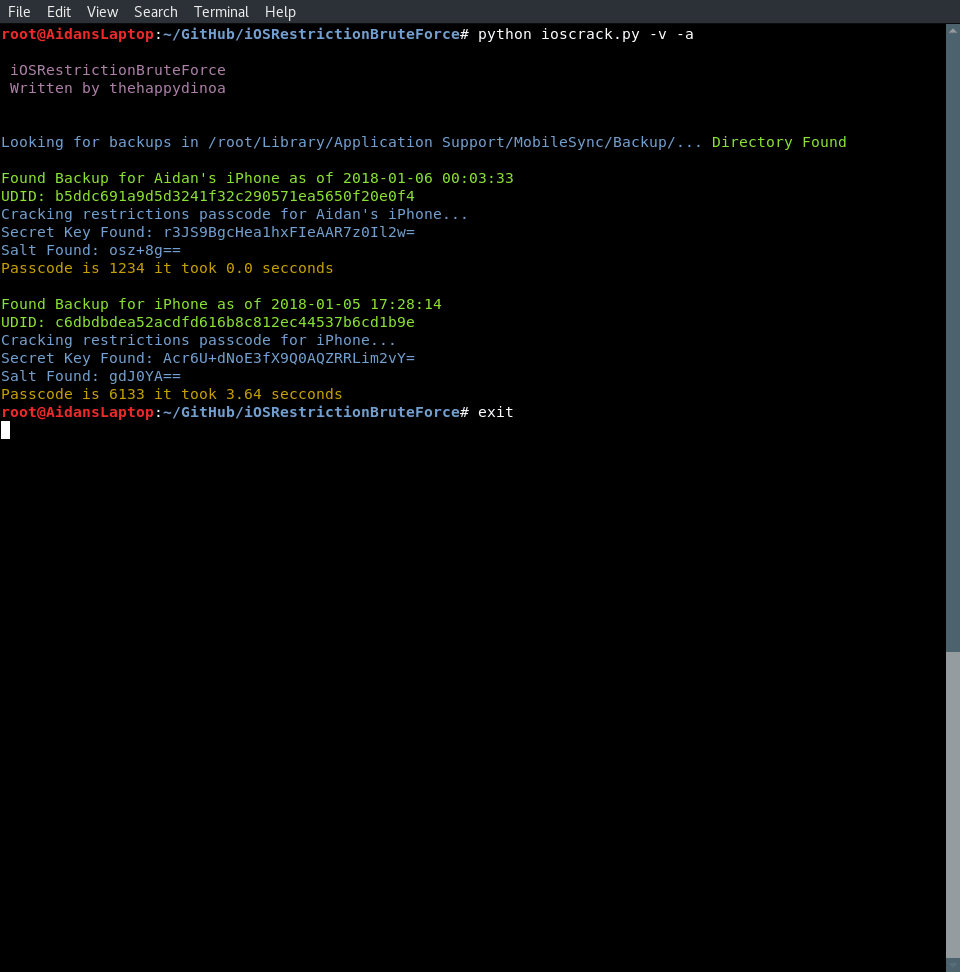 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 est une RCE zero-day et zero-click dans le service AudioConverterService de CoreAudio iOS, déclenchée par un fichier audio malveillant…
 iodn/tap-ducky
Transforme n'importe quel téléphone rooté en légendaire USB Rubber Ducky. Injecteur de frappes Android USB HID
 0x742/noia
Outil web pour parcourir les sandboxes d'applications mobiles, prévisualiser les bases de données SQLite et les fichiers binaires, et télécharger les…
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300 : rétro-ingénierie de la chaîne zero-click iOS WhatsApp-ImageIO, avec des labs interactifs.








