
 #1
Outils pour la dissection, la compréhension et la rétro-ingénierie du comportement des logiciels malveillants.
Recommandé par Kitploit
 denuvosoftwaresolutions/simba
Désobfuscation efficace des expressions linéaires mixtes booléennes-arithmétiques
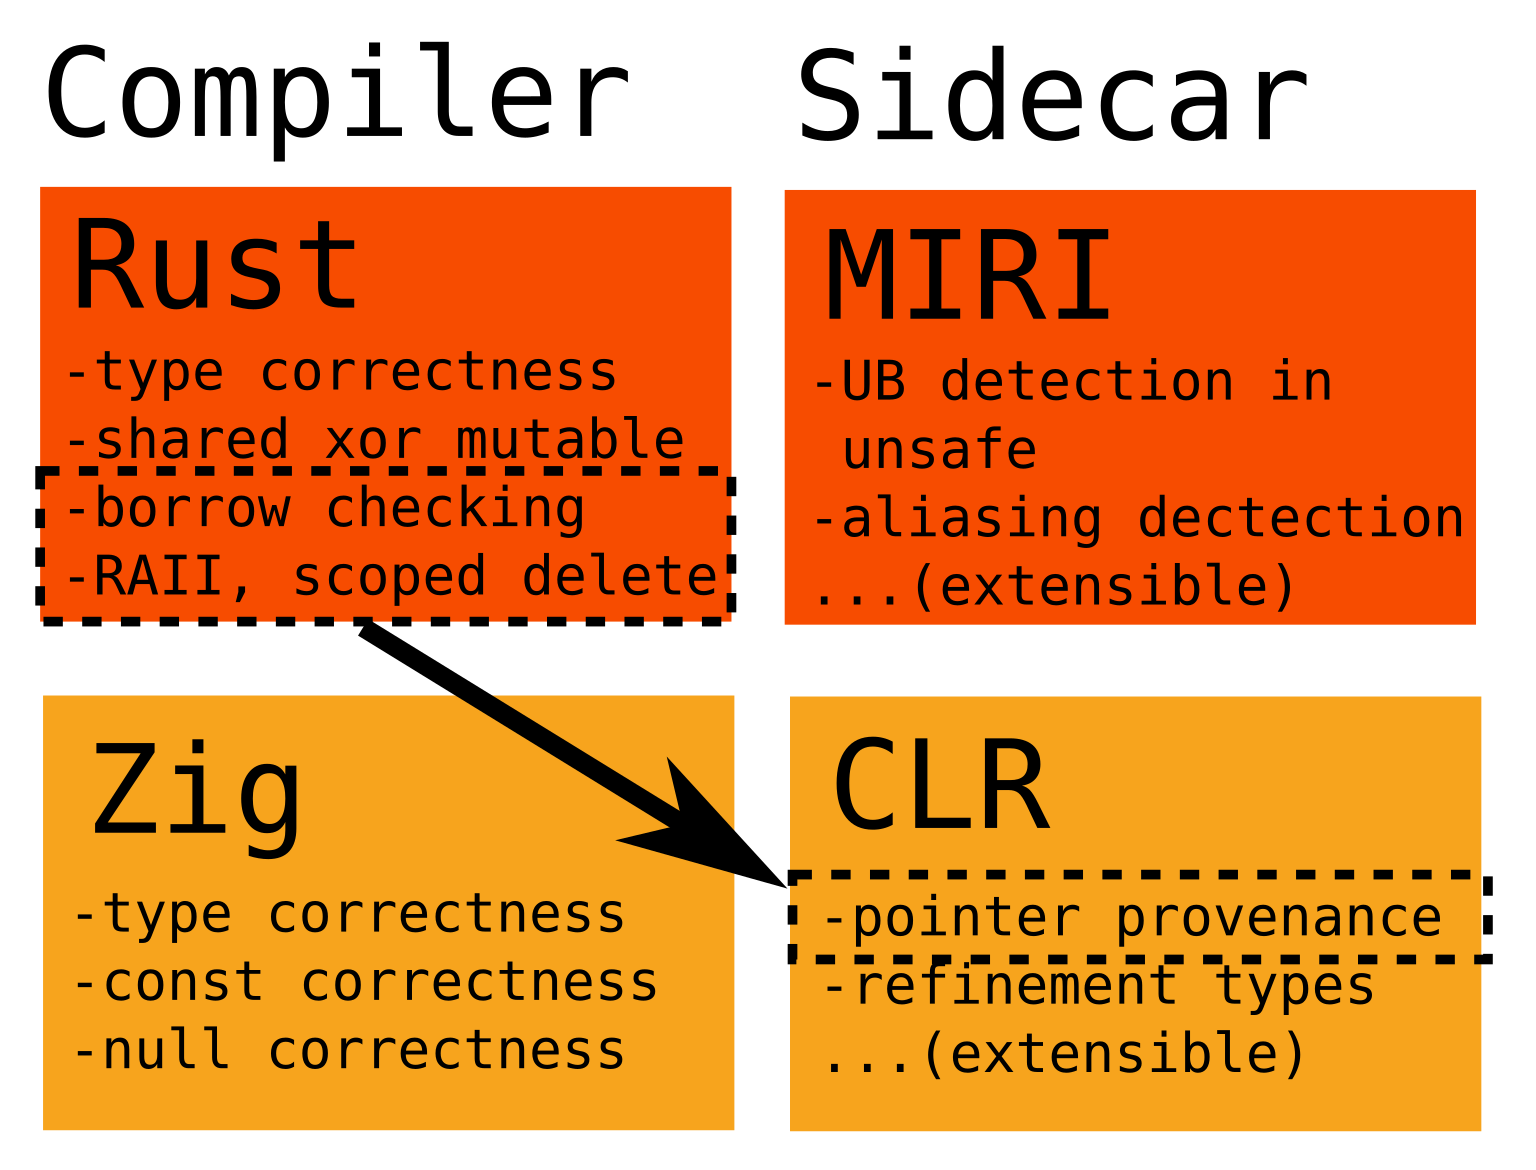 ityonemo/clr
Vérificateur pour les durées de vie et autres types de raffinement
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 cybermaggedon/cyberprobe
Capture, analyse et réponse aux cyberattaques
 gi7w0rm/malwareconfiglists
Just some lists of Malware Configs Quelques listes de configurations de malwares
 doudoudedi/hackembedded
Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 romainthomas/the-poor-mans-obfuscator
Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit pour CVE-2023-23397
 jhftss/ida2obj
Outil d'instrumentation binaire statique qui extrait des fichiers objets COFF depuis des exécutables, permettant l'insertion de code/données à…
 bishopfox/forticrack
Déchiffrer les images de firmware Fortienet FortiOS chiffrées
 rjw57/hdcp-genkey
Générer des clés source et sink HDCP à partir de la clé maître divulguée
 dimareverse/nuitka-static-unpacker
Outil de recherche privilégiant l'analyse statique pour le dépaquetage de binaires compilés par Nuitka : extrait les constantes, les modules,…
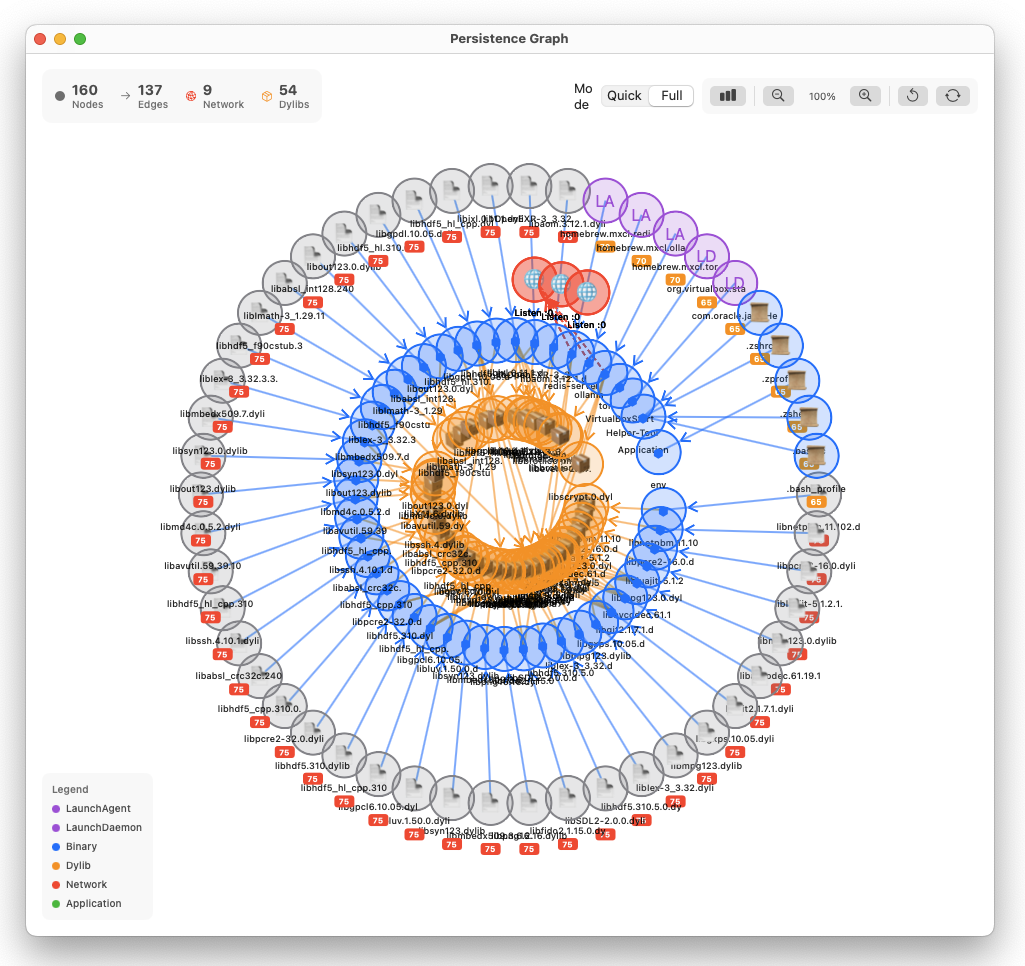 pinperepette/macpersistencechecker
Scanner de mécanismes de persistance macOS avec vérification de signature de code et suivi chronologique.
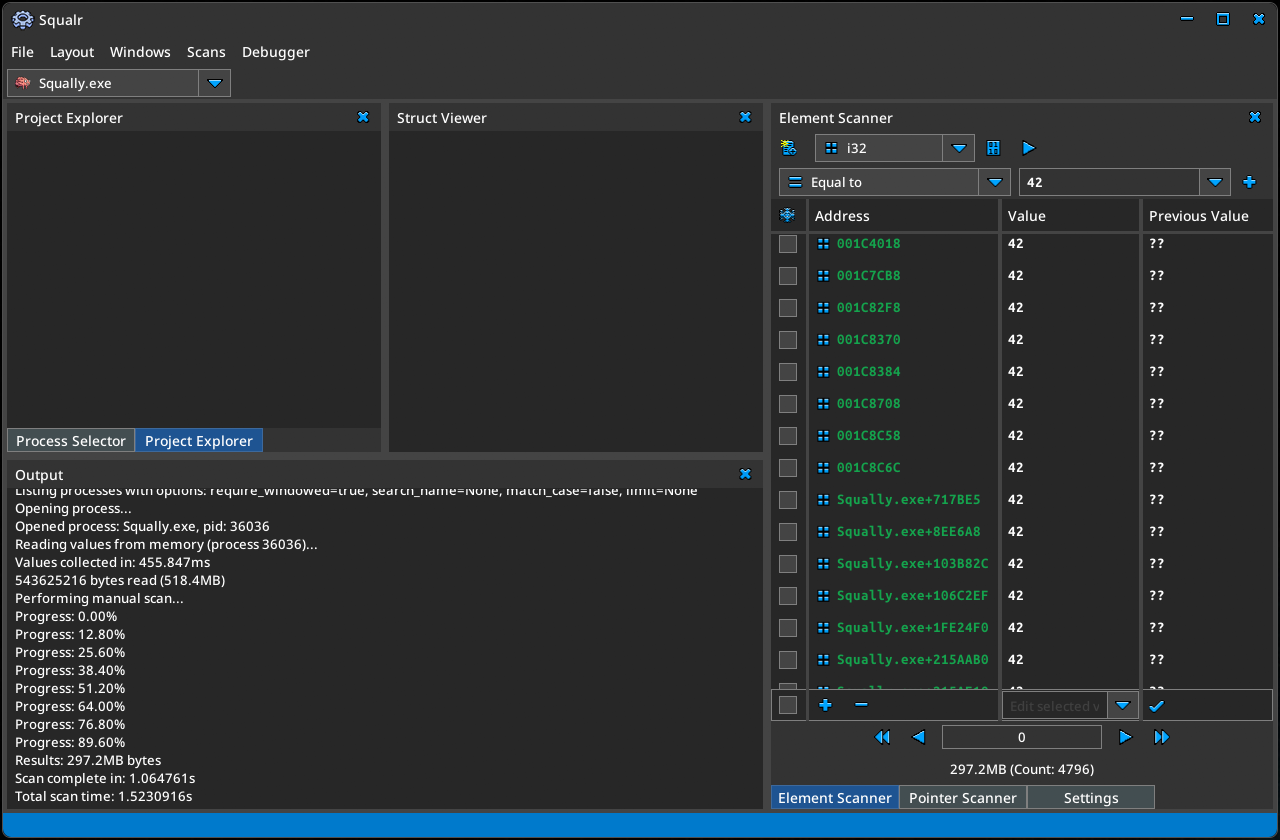 squalr/squalr
Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 alphaseclab/all-my-collection-repos
Tous les dépôts de collections de ressources de sécurité que j'ai publiés.








