
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 learner202649/cve-2026-47102-poc
Le code pour reproduire personnellement la vulnérabilité correspondante
 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — RCE par téléversement de fichier non authentifié dans Chamilo LMS ≤ 1.11.24. Style OSCP et exploitation automatique.
 affapple/cve-2025-24813-poc
Proof-of-concept d'exploit pour CVE-2025-24813, démontrant une RCE Apache Tomcat via une persistance de session basée sur des fichiers mal configurée…
 logggg2402/cve-2025-27407
Laboratoire local et preuve de concept d'exploit pour CVE-2025-27407, ciblant le chargeur de schéma d'introspection GraphQL de GitLab via le chemin…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Un outil de recherche en sécurité pour simuler des campagnes de phishing ciblées utilisant CVE-2024-21413 (Moniker Link).
 dungsocool/cve-2017-18349
Guide pas à pas de l'exploitation RCE par désérialisation Fastjson CVE-2017-18349, couvrant l'identification de la surface d'attaque, la prise…
 march0n/poc-cve-2022-22965-spring4shell
Description
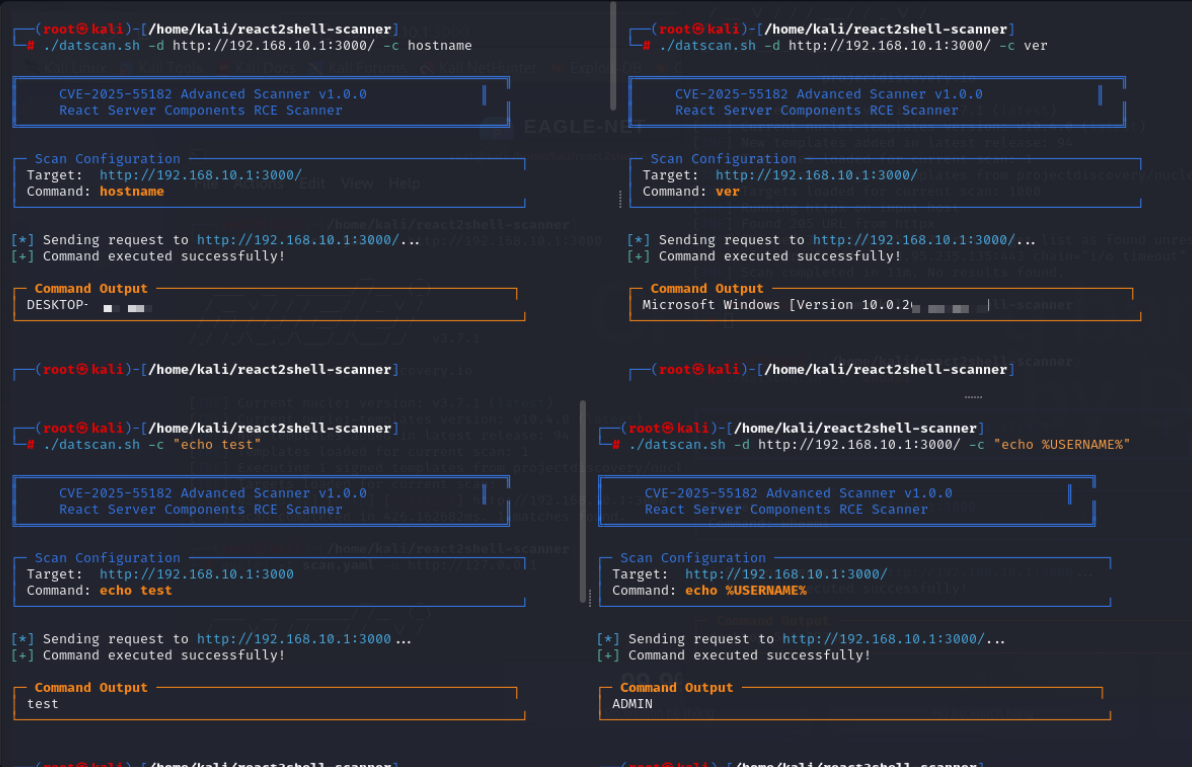 litndat/react2shell-poc-cve-2025-55182
Scanner et exploit PoC pour la vulnérabilité RCE CVE-2025-55182 (React2Shell) dans React Server Components. Détecte les serveurs vulnérables et…
 fineman999/poc_cve-2024-36420
Laboratoire de reproduction local et modèle Nuclei pour CVE-2024-36420, une vulnérabilité de lecture arbitraire de fichiers dans Flowise via le…
 nicolasjulian/bouncer-overflow
POC fonctionnel de CVE-2026-6664 écrit par Sonnet 4.6
 mythicaltree/cve-2019-2215
Preuve de concept de l'exploit pour CVE-2019-2215 (Bad Binder) ciblant l'émulateur Android 10 x86_64. Conçu pour la recherche et l'éducation sur…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Une évaluation de vulnérabilités a été réalisée sur une machine virtuelle avec Kali Linux en utilisant un script détecteur pour la vulnérabilité…
 swapnildeshpande/cve-2025-29927-lab
Laboratoire de reproduction pour CVE-2025-29927 — contournement de l'autorisation du middleware Next.js (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
# Docker lab démontrant la contournement d'authentification CVE-2026-8181 dans le plugin WordPress Burst Statistics. Compare les versions vulnérable…
 jeanback1/cve-2025-2304-exploit
Script Python exploit pour CVE-2025-2304, une escalade de privilèges par affectation de masse dans Camaleon CMS. Automatise l'analyse du jeton CSRF…
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
Exploit de preuve de concept pour CVE-2024-4040, démontrant SSTI non authentifié et lecture de fichier local dans CrushFTP, avec laboratoire Docker…
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Preuve de concept pour CVE-2024-4040 (CrushFTP SSTI -> LFI non authentifié) dans un environnement de laboratoire contrôlé CS443 - pour usage éducatif…
 akpmarcelin/cve-2026-24061-lab
Laboratoire de reproduction pour CVE-2026-24061, un contournement d'authentification dans GNU InetUtils telnetd. Fournit un environnement isolé basé…








