
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 uname1able/cve-2025-21333
Preuve de concept d'exploitation pour CVE-2025-21333, un débordement de tampon basé sur le tas dans vkrnlintvsp.sys de Hyper-V conduisant à une…
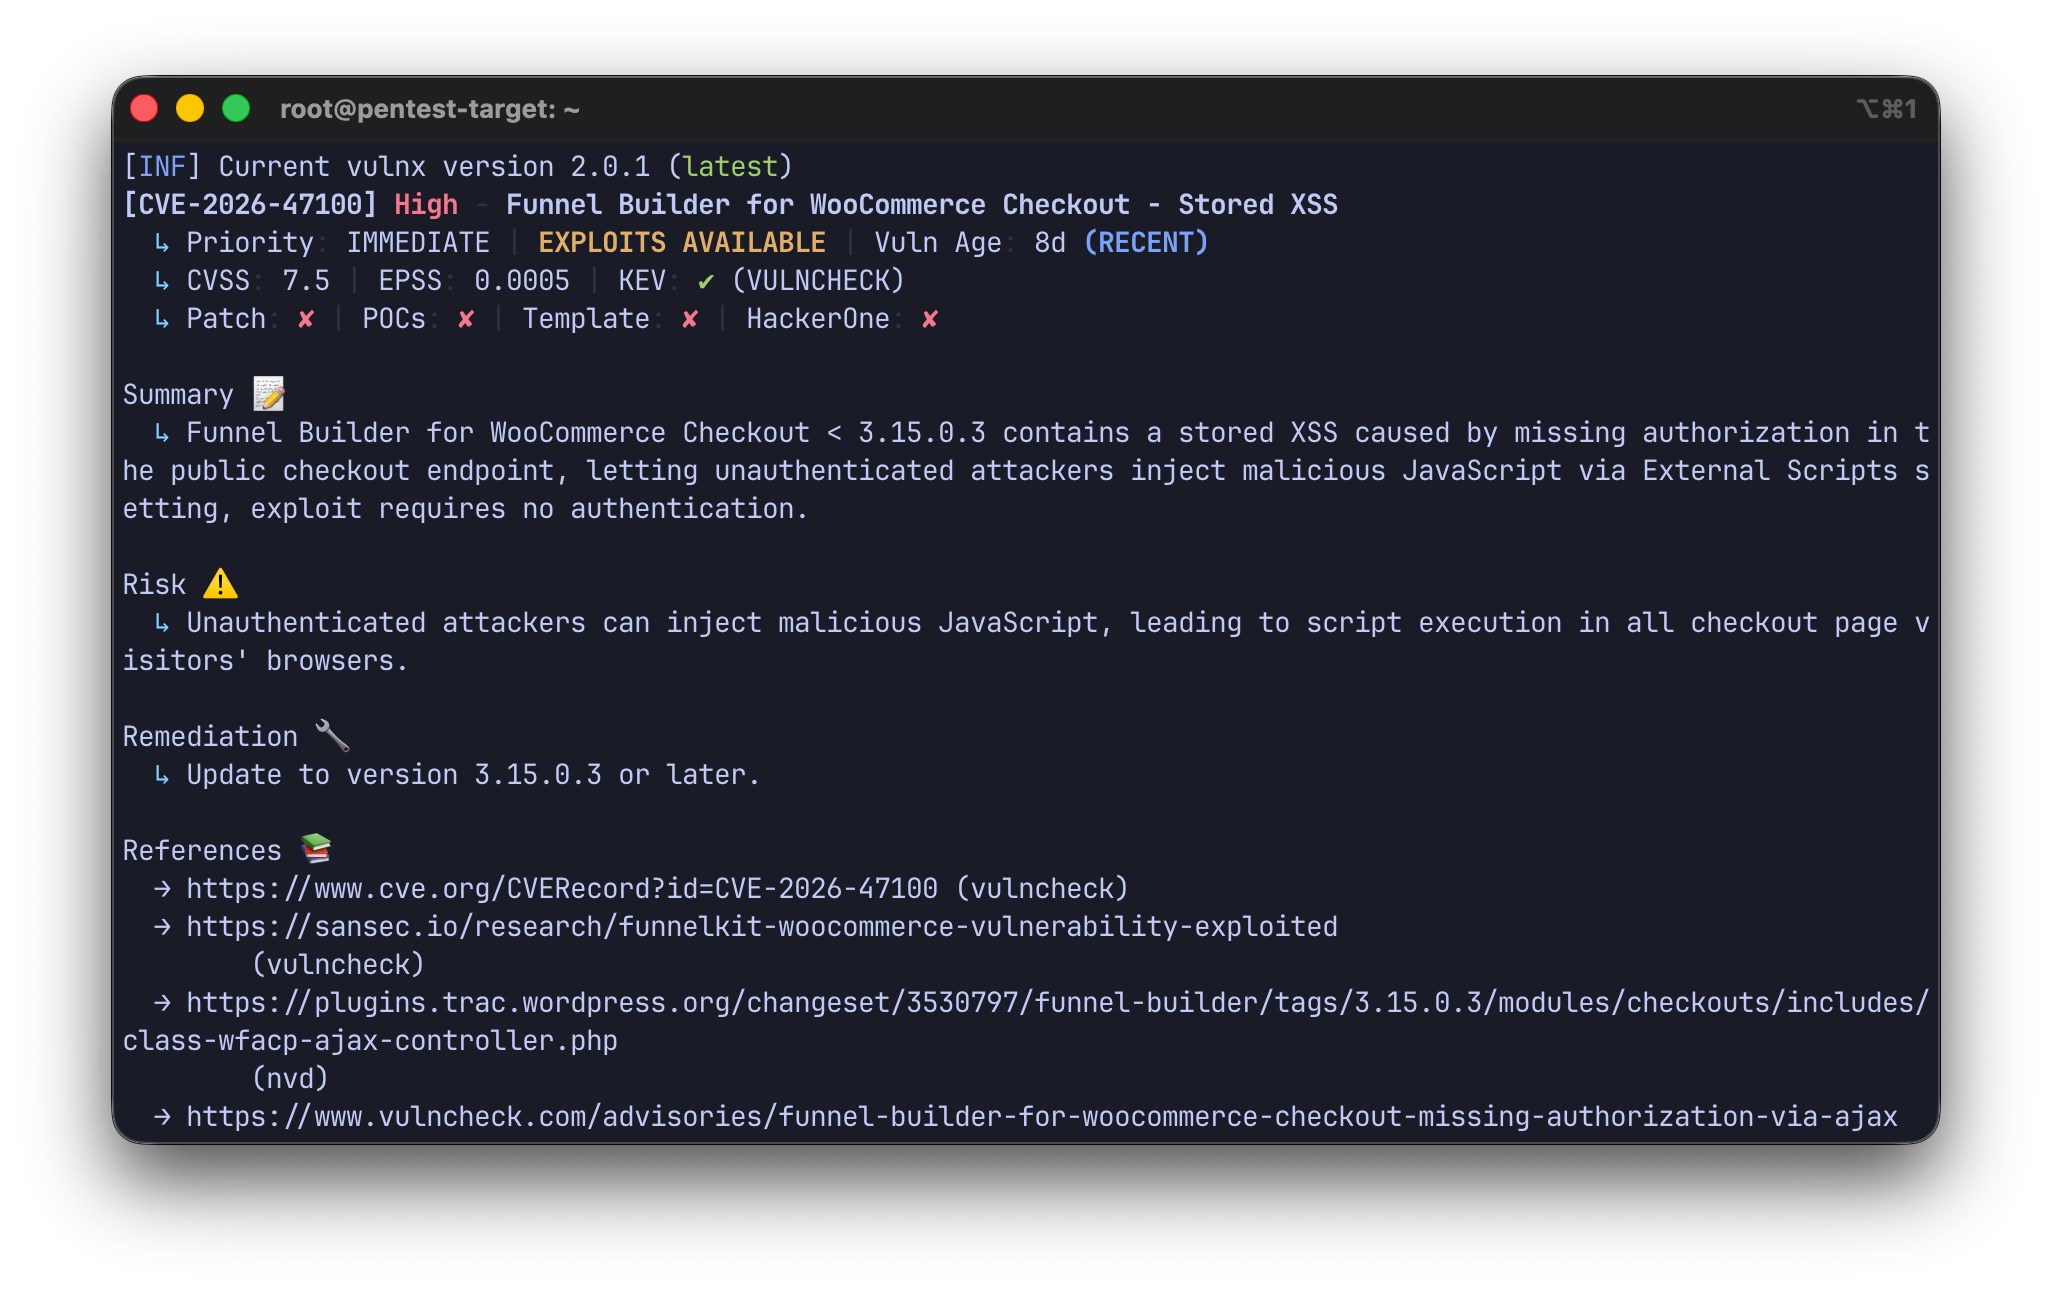 rootdirective-sec/cve-2026-47100-analysis-lab
Laboratoire Docker local pour reproduire CVE-2026-47100, un XSS stocké non authentifié dans FunnelKit pour WooCommerce. Inclut des scripts PoC pour…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — libzmq CURVE INITIATE débordement de pile → RCE. Exploit fonctionnel + laboratoire Docker.
 baburkin/struts-uploader-vulnerability
Recherche d'options d'exploitation pour CVE-2024-53667 et leur remédiation
 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell pour CVE-2024-0670 qui abuse de la réparation MSI de l'agent CheckMK pour élever les privilèges à SYSTEM sur la machine Hack The…
 astounds/copy-fail-cve-2026-31431
Exploit d’élévation de privilèges locale pour CVE-2026-31431, une vulnérabilité de réécriture du cache de pages AF_ALG + splice dans le noyau Linux.…
 rootdirective-sec/cve-2026-42208-lab
Lab Docker local et preuve de concept basée sur le timing pour CVE-2026-42208, une injection SQL pré-authentification dans LiteLLM Proxy, démontrant…
 mobetasec/cve-2024-1813-poc
Exploit PoC pour CVE-2024-1813 : injection d'objets PHP dans le plugin WordPress Simple Job Board, réalisant une exécution de code à distance non…
 nephila016/cve-2025-55319-poc
PoC pour CVE-2025-55319
 lyccyc/cve-2023-41892_poc
Scripts de preuve de concept et laboratoire Docker pour reproduire la CVE-2023-41892, une vulnérabilité d'exécution de code à distance sans…
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
Un exploit propre et interactif en plusieurs étapes d'escalade de privilèges locale (LPE) pour Ubuntu OverlayFS (GameOver(lay)) qui échappe au bac à…
 rootdirective-sec/cve-2026-55255-lab
# Laboratoire Docker local pour reproduire CVE-2026-55255, une vulnérabilité IDOR dans l'API Responses de Langflow. Valide l'exécution de flux…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
Exploit de preuve de concept pour CVE-2024-21182, une injection JNDI non authentifiée menant à une exécution de code à distance sur Oracle WebLogic…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0 RCE non authentifié via le registre gRPC dill.loads de UDF OnDemandFeatureView (pré-authentification). Lab + PoC,…
 dungsocool/cve-2019-20933
Rédaction pas à pas d'un laboratoire démontrant le contournement d'authentification InfluxDB via des jetons JWT falsifiés (CVE-2019-20933), incluant…
 nayekah/next.js-proof-of-concept
Quelques preuves de concept (POCs) pour CVE-2025-29927, CVE-2026-27978 et CVE-2026-29057 dans Next.js.
 fkshield/cve-2025-5548
Laboratoire d'exploitation de bout en bout pour CVE-2025-5548 (débordement de tampon de la pile du serveur FTP FreeFloat). Comprend une analyse…
 dungsocool/cve-2017-10271
Guide de laboratoire étape par étape pour exploiter CVE-2017-10271 (RCE par désérialisation XMLDecoder de WebLogic) avec construction manuelle de…








