
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
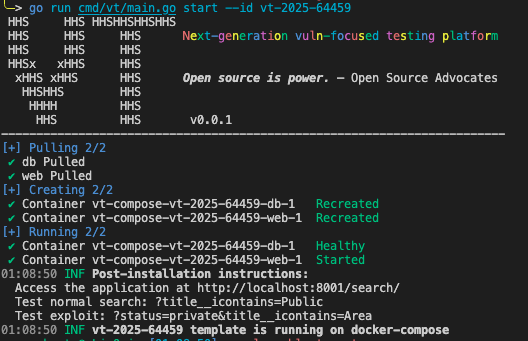
 omarkurt/django-connector-cve-2025-64459-testbed
Un banc d'essai autonome pour Django CVE-2025-64459. Démontre l'injection de paramètres de QuerySet.filter() via l'expansion de dictionnaire à l'aide…
 sho-luv/mongobleed
Outil de scanner et d'exploitation CVE-2025-14847 (MongoBleed). Fuite de mémoire de tas MongoDB non authentifiée via la décompression zlib.…
 imad457/nextjs-rce-root-takeover
Rapport de pentest : Next.js 16.0.6 RCE (CVE-2025-66478)
 dr4xp/react2shell
Une vulnérabilité critique dans React Server Components affectant React 19 (CVE-2025-55182) et les frameworks qui l'utilisent comme Next.js…
 liquid-sec/variatype.htb-cve-2025-66034
Script d'exploit Python pour la CVE-2025-66034 dans la machine HackTheBox Variatype, permettant l'exécution de commandes et le déploiement de charges…
 nth347/cve-2019-9081_poc
PoC pour CVE-2019-9081
 wechicken456/cve-2021-4034-ctf-writeup
Écriture de défi CTF pwn exploitant CVE-2021-4034 (pkexec) via la manipulation du tas, avec rétro-ingénierie basée sur Ghidra et un binaire d'aide…
 elttam/ko7demo
Une version dockerisée de koseven hello world pour jouer avec l'injection SQL CVE-2019-8979 affectant les versions < 3.3.10
 bitburner/ivre-wizard
Une interface interactive assistée pour IVRE afin de faciliter la création de scans vers la base de données.
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity exploit
 aurorasec-pivot/cve-2025-55752
Environnement de reproduction basé sur Docker pour reproduire la vulnérabilité de traversée de chemin CVE-2025-55752 dans Apache Tomcat 10.1.44. Ce…
 imbios/lab-cve-2020-0610
Laboratoire reproductible pour CVE-2020-0610 (BlueGate) - vulnérabilité d'exécution de code à distance dans Windows RD Gateway via UDP/DTLS. Inclut…
 horkimhab/cve-2025-48595
CVE-2025-48595 - Brouillon
 ptantiku/cve-2015-2208
Docker simulant la vulnérabilité cve-2015-2208
 delfaster/cve-2025-32421---race-condition-vulnerability---next.js
Laboratoire PoC pour CVE-2025-32421 – Simulation d'empoisonnement de cache par condition de concurrence Next.js
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
Application Next.js volontairement vulnérable conçue pour pratiquer l'exploitation de CVE-2025-29927, avec une vidéo tutoriel pour un apprentissage…
 rockydesigne/ssp-assignment-3-rceyoulater
Une preuve de concept (PoC) pour CVE-2023-46604 rédigée dans le cadre du cours SPS pour le master en cybersécurité avancée à l'UPB.








