
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 chipironcin/cve-2016-10033
Exploit PoC pour CVE-2016-10033 ciblant WordPress 4.6 avec un conteneur vulnérable basé sur Docker pour un reverse shell sans authentification.
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
Un serveur de test pour démontrer et tester la vulnérabilité React2Shell (CVE-2025-55182)
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Procédure de réponse aux incidents SOC335 pour l'élévation de privilèges CLFS CVE-2024-49138, couvrant le triage des alertes, l'enrichissement du…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
# Rapport de laboratoire de test d'intrusion pédagogique Rapport de laboratoire de test d'intrusion pédagogique documentant l'exploitation de la…
 morzelowski/cve-2026-12243-nltk-poc
# Laboratoire Docker démontrant le CVE-2026-12243 — traversée de chemin dans NLTK avant la version 3.10.0, comparant le comportement vulnérable et…
 franklincg/secdim-assurance-drift-challenge
Générateur de défis SecDim, repro inspiré de CVE-2026-88861 : contournement MFA AAL1 à la frontière des identifiants privilégiés
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Un outil d'analyse statique de correctifs basé sur Python pour étudier la cause racine et la remédiation de CVE-2021-41773 (traversée de chemin du…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Labs pratiques de cybersécurité et de CTF couvrant la reconnaissance de ports, la découverte de la pile CMS, VulnCMS, CVE-2026-58225, les chemins de…
 raniaemran/cve-2024-36401-security-simulator
Simulateur Python éducatif modélisant un incident de sécurité fictif inspiré de CVE-2024-36401 pour démontrer la gestion des vulnérabilités, la…
 0xkami/cve-2020-1472
CVE-2020-1472 Processus de reproduction de la vulnérabilité
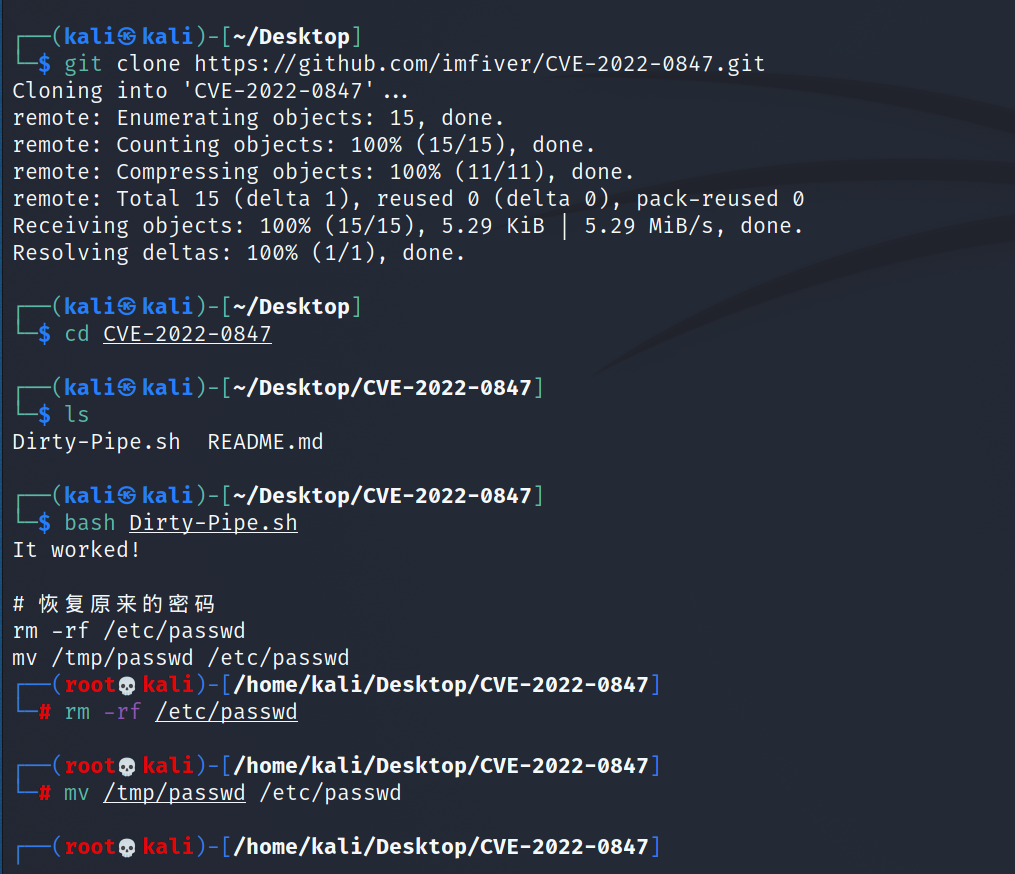 puckiestyle/cve-2022-0847
Preuve de concept de l'exploit pour CVE-2022-0847 (Dirty Pipe) ciblant les versions 5.8–5.15 du noyau Linux. Fournit la configuration de…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Projet de liste de contrôle des vulnérabilités système et de durcissement de la sécurité réseau, comprenant la reconnaissance, l'analyse du backdoor…
 yfelipecruvinel/tryhackme-moniker-link
Documentation de mon laboratoire pratique Moniker Link (CVE-2024-21413) réalisé sur TryHackMe.
 kunalkhandelwal-dev/cve-2021-41773-lab
Laboratoire pédagogique FastAPI illustrant la CVE-2021-41773 (directory traversal et local file inclusion), avec un serveur vulnérable, un code…
 gyubin02/cve-2026-59891-control-lab
Laboratoire isolé de régression et de contrôle de sécurité pour CVE-2026-59891 dans @sigstore/oci








