
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 khin-96/n8n-cve-2025-68613-thm
Procédure pas à pas éducative pour l'exploitation de CVE-2025-68613, une RCE critique dans l'automatisation de workflows n8n. Couvre l'injection…
 dlanang/homelab-cve-2025-68613
Environnement de laboratoire personnel basé sur Docker Compose pour tester et exploiter CVE-2025-68613, avec l'automatisation de workflows n8n pour…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 exploit fonctionnel, scanner, explication.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462 est une vulnérabilité d'élévation locale de privilèges dans sudo.
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratoire interactif basé sur navigateur simulant des vulnérabilités de corruption de mémoire de Chrome (CVE-2025-14765/14766) pour une formation à…
 baktistr/cve-2025-59532-poc
Un environnement de recherche basé sur Docker pour analyser CVE-2025-59532, une vulnérabilité de traversée de chemin dans OpenAI Codex CLI qui permet…
 flame-11/cve-2016-15041-mainwp-dashboard
Labo de vulnérabilité : MainWP Dashboard <= 3.1.2 XSS stocké non authentifié
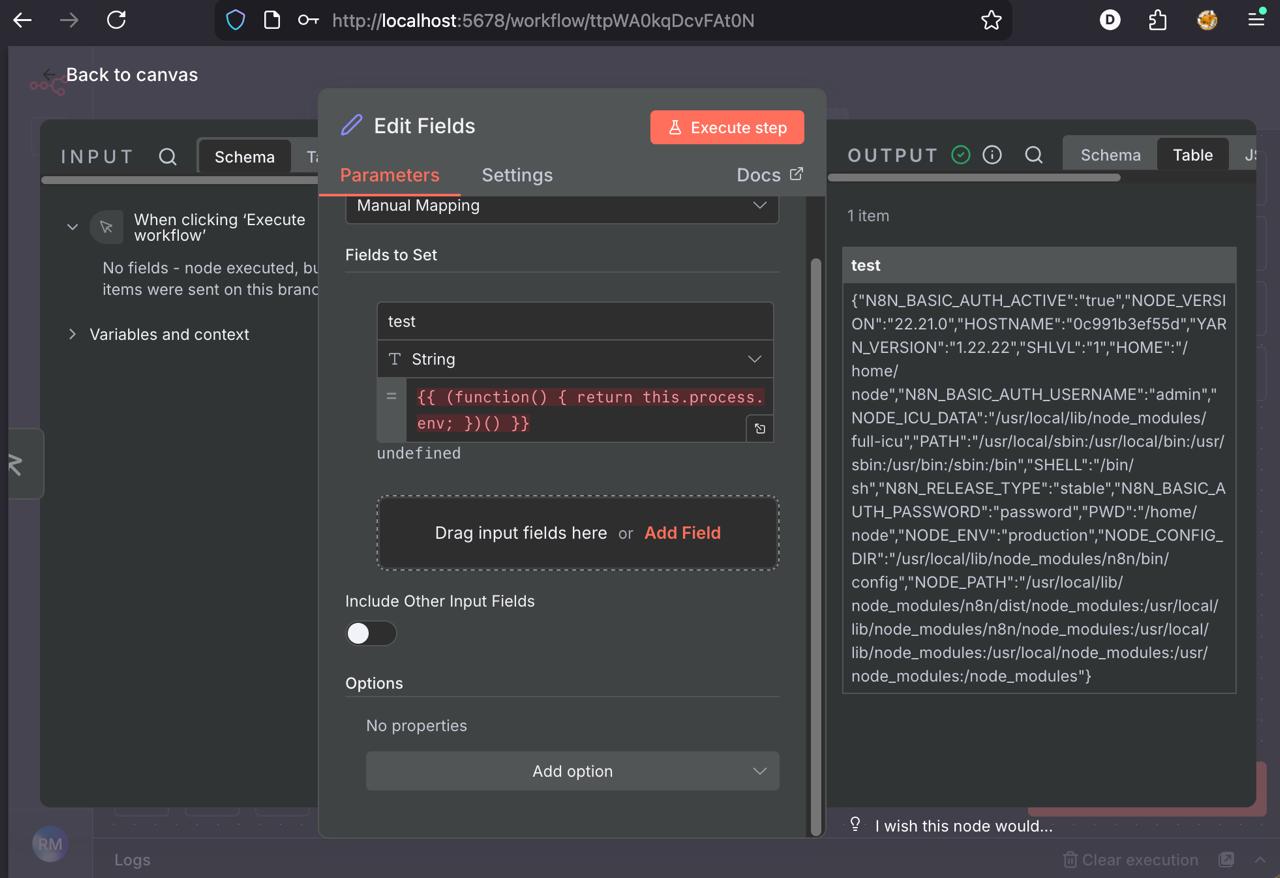 r4j3sh-com/cve-2025-68613-n8n-lab
Analyse de CVE-2025-68613
 bigbluewhale111/cve-2025-55182-lab
Environnement de laboratoire pratique pour reproduire CVE-2025-55182, fournissant des instructions d'installation et des notes pour les chercheurs en…
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Audit technique de Kioptrix Level 1. Objectif : exploitation de Samba 2.2.1a (CVE-2003-0201), énumération manuelle et durcissement de…
 flame-11/cve-2017-20192-formidable-forms
# Laboratoire Docker reproductible pour CVE-2017-20192 (Formidable Forms < 2.05.03 XSS stocké) avec script PoC automatisé pour exploitation non…
 nulltrace1336/php-cgi-argument-injection-exploit
Dans cette vidéo, l'exploitation de l'injection d'arguments PHP CGI (CVE-2012-1823) sur le serveur Metasploitable 2 via Kali Linux est réalisée à…
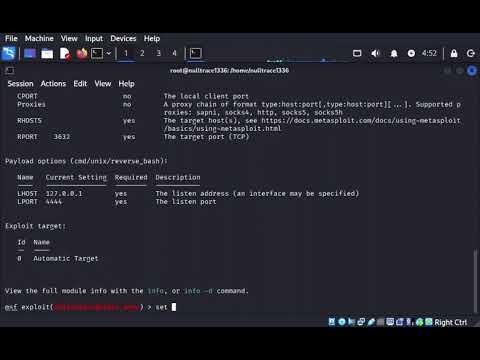 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
Dans cette vidéo, on montre comment obtenir un shell distant via Kali Linux en exploitant la vulnérabilité du service distccd sur le système…
 ckex/test-vuln
un environnement contrôlé pour tester CVE-2025-55182.
 flame-11/cve-2024-3408-dtale
Labo de vulnérabilité pour CVE-2024-3408 - Contournement d'authentification & RCE dans D-Tale
 machine-farmer/punchingbag-for-react2shell
Application Next.js volontairement vulnérable pour la recherche en sécurité CVE-2025-55182 et les défis CTF.
 niokagi/react-cve-2025-55182
Tester et analyser la vulnérabilité CVE-2025-55182 dans Next.js Server Actions
 sobbing333/cve-2024-48990-poc
Simple PoC pour la vulnérabilité d'élévation de privilèges CVE-2024-48990 avec needrestart.








