
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 cross-samuel1/soc-analyst-hub
Outil gratuit et hors ligne de centre d'opérations de sécurité (SOC) pour les analystes de niveau 1 — listes de contrôle pour la réponse aux…
 liquid-sec/variatype.htb-cve-2025-66034
Script d'exploit Python pour la CVE-2025-66034 dans la machine HackTheBox Variatype, permettant l'exécution de commandes et le déploiement de charges…
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 javyan05/cve-2025-5548
Environnement et exploitation de la vulnérabilité CVE-2025-5548
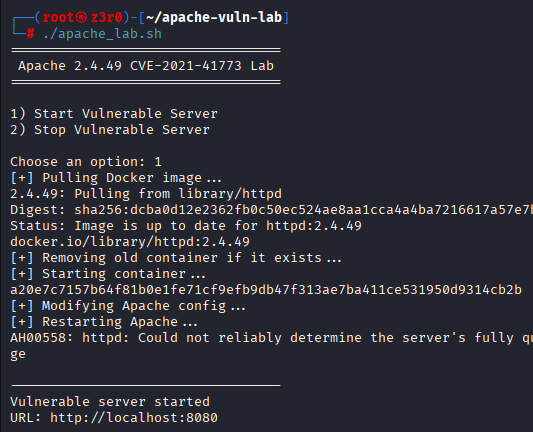 zubairahm3d/apache-cve-2021-41773-lab
Laboratoire Docker vulnérable et exploit pour la vulnérabilité de traversée de chemin d'Apache HTTP Server 2.4.49 (CVE‑2021‑41773)
 experience-rookie/struts-s2-052-deserialization-rce-lab
Exploit de preuve de concept pour l'exécution de code à distance par désérialisation XML Apache Struts S2-052 (CVE-2017-9805). Créé lors de la…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Analyse technique, préparation de l'environnement de laboratoire et développement d'exploit (RCE) pour la vulnérabilité CVE-2025-5548 dans FreeFloat…
 sid6224/cve-2025-60012-poc
Un POC pour la vulnérabilité d'accès non autorisé aux fichiers d'Apache Livy
 sid6224/cve-2025-66249-poc
Une preuve de concept pour la vulnérabilité de contournement de la liste blanche de traversée de chemin d'Apache Livy
 keyframe-bytes/cve-2025-5844
Analyse technique et Preuve de Concept fonctionnelle pour CVE-2025-5548, une vulnérabilité de débordement de tampon dans FreeFloat FTP Server v1.0,…
 cappricio-securities/camjacking-templates
camjacking templates
 codepumpking/log4shell-poc
POC pour log4shll Vulnérabilité (CVE-2021-44228)
 sepkascurty-cpu/php-exploit_cve-2022-31630
Exploit de preuve de concept pour CVE-2022-31630, une vulnérabilité de lecture hors limites dans l'extension GD de PHP. Montre un crash et une…
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 ignitetechnologies/privilege-escalation
Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…
 lorenzoporrasduque/cve-2025-5548-poc
Laboratoire pédagogique démontrant un débordement de tampon de pile (CVE-2025-5548) dans FreeFloat FTP Server. Couvre le développement complet d’un…
 extracoding-dozen/cve-2024-3094
Recherche de la vulnérabilité CVE-2024-3094.
 zeynepglygt/apache-cve-2021-42013-rce
Laboratoire de test d'intrusion basé sur Docker simulant la vulnérabilité CVE-2021-42013 (Path Traversal & RCE) sur Apache HTTP Server (2.4.49).








