
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
 abhayclasher/cve-2026-39866
Preuve de concept en laboratoire démontrant l'injection de commandes dans le dispatch de workflow GitHub Actions (CVE-2026-39866). Exécute les…
 athenasec16/cve-2026-29923
Exploit de preuve de concept pour CVE-2026-29923, une escalade de privilèges BYOVD dans pstrip64.sys. Démontre la lecture/écriture de la mémoire…
 shndnth/cve-2022-30190
Preuve de concept pédagogique pour la vulnérabilité CVE-2022-30190 (Follina).
 cryptomachio/cve-2025-5548
Étude technique de la vulnérabilité CVE-2025-5548
 acseguin21/trust-boundary-ctf
CTF MCP basé sur le navigateur — confusion de jeton OAuth et échec d'isolation de session (modèle CVE-2025-49596). DevTools uniquement.
 joaovicdev/exploit-cve-2021-44228
Lab éducatif basé sur Docker démontrant l'exploitation RCE Log4Shell (CVE-2021-44228) avec une application Java vulnérable, un redirecteur LDAP et un…
 h3raklez/cve-2024-3094
Laboratoire pédagogique reproduisant la porte dérobée XZ Utils (CVE-2024-3094) avec une paire de clés Ed448 personnalisée. Inclut un liblzma corrigé,…
 salimelh94/web-penetration-test
Exploitation des vulnérabilités WordPress (CVE-2025-34077), contournement d'authentification par injection de cookie, et escalade de privilèges vers…
 chernandez321/cve-2025-9074-docker-escape
Ce script est destiné à un usage éducatif et dans des environnements autorisés comme HackTheBox. Son utilisation contre des systèmes sans…
 0xblackash/cve-2026-5173
CVE-2026-5173
 devsecurityspro/cve-2026-34197
Preuve de concept d'exploitation pour CVE-2026-34197, une RCE dans Apache ActiveMQ via l'API Jolokia. Inclut un exploit Python, un modèle de payload…
 zpol/cve-2026-23398-poc
Laboratoire reproductible pour CVE-2026-23398, une déréférence de pointeur NULL dans le noyau Linux dans icmp_tag_validation() déclenchée par des…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Procédure pas à pas de Pterodactyl (Medium/Linux). CVE-2025-49132 LFI → pearcmd RCE → craquage bcrypt → SSH. Élévation de privilèges via…
 bvabhishek/cve-2026-3288-lab
# Laboratoire vulnérable basé sur Docker pour CVE-2026-3288 NGINX Ingress configuration injection, avec scripts d'exploitation, surveillance de…
 erev0s/vampi
API REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité
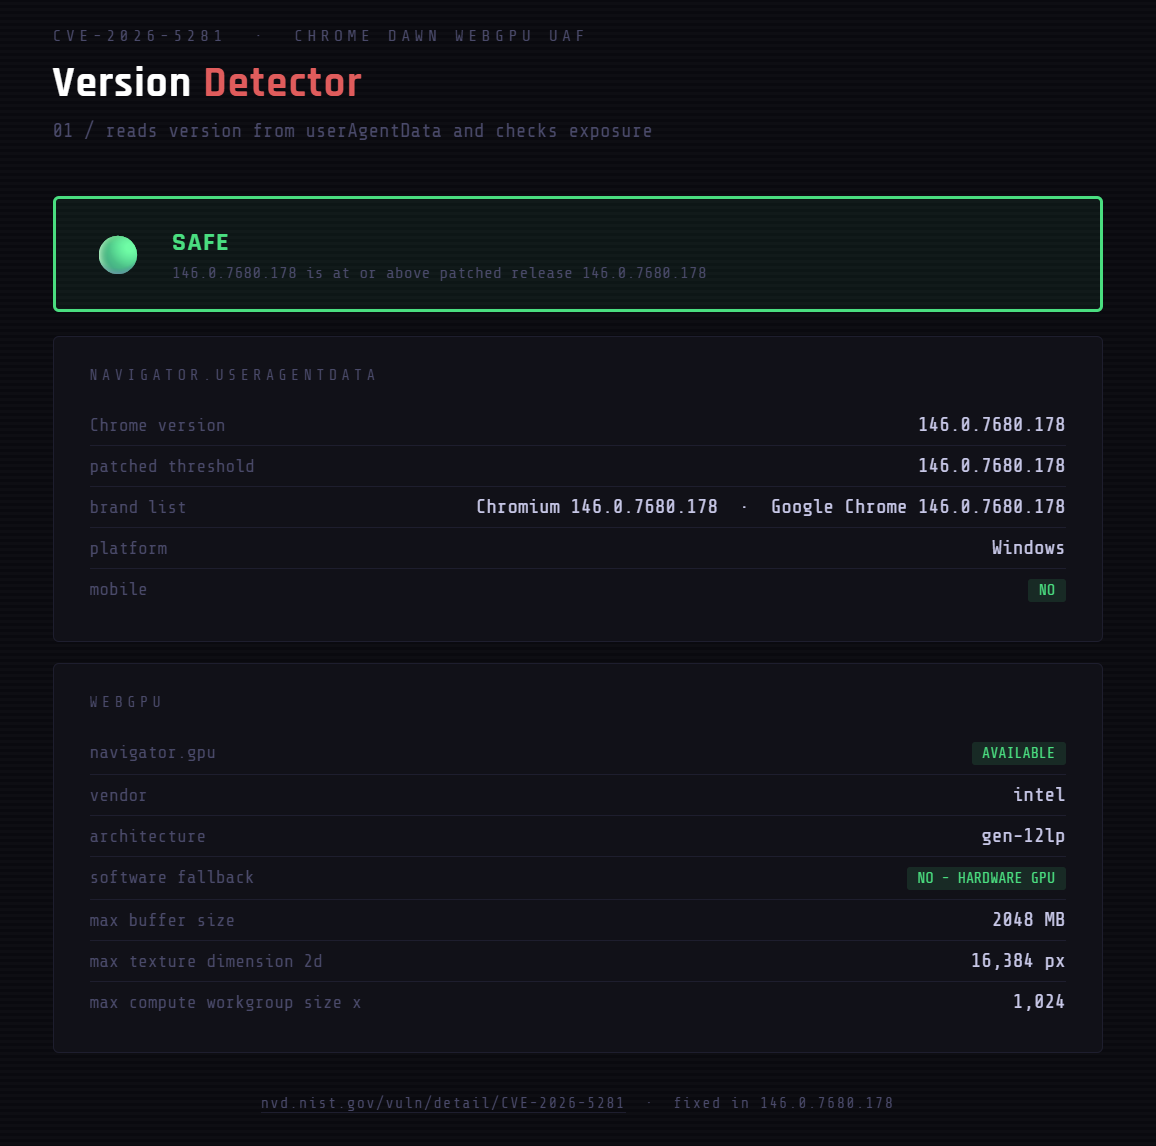 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) : analyse, outils de validation en laboratoire et environnement reproductible pour les builds vulnérables vs…
 zsxen/cve-2025-1974-lab
Environnement de laboratoire pratique pour exploiter la CVE-2025-1974, conçu pour la formation en sécurité et la pratique de la recherche de…
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.








