
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 dannyendortest/node-prompt-here
# Cible de démonstration Node.js volontairement vulnérable pour CVE-2020-7602, utilisée pour présenter la détection automatisée des vulnérabilités de…
 dannyendortest/http-server-node
Serveur HTTP Node.js vulnérable synthétique utilisé comme cible de démonstration pour le scanner de vulnérabilités EXPOSURE, suivant la…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Laboratoire éducatif démontrant le contournement d'authentification JWT CVE-2022-39227 dans python-jwt. Attaque étape par étape contre des…
 yusufdalbudak/cve-2026-42945
# Laboratoire Dockerisé pour l'entraînement sur la vulnérabilité de réécriture NGINX (CVE-2026-42945) avec des instances vulnérables et corrigées,…
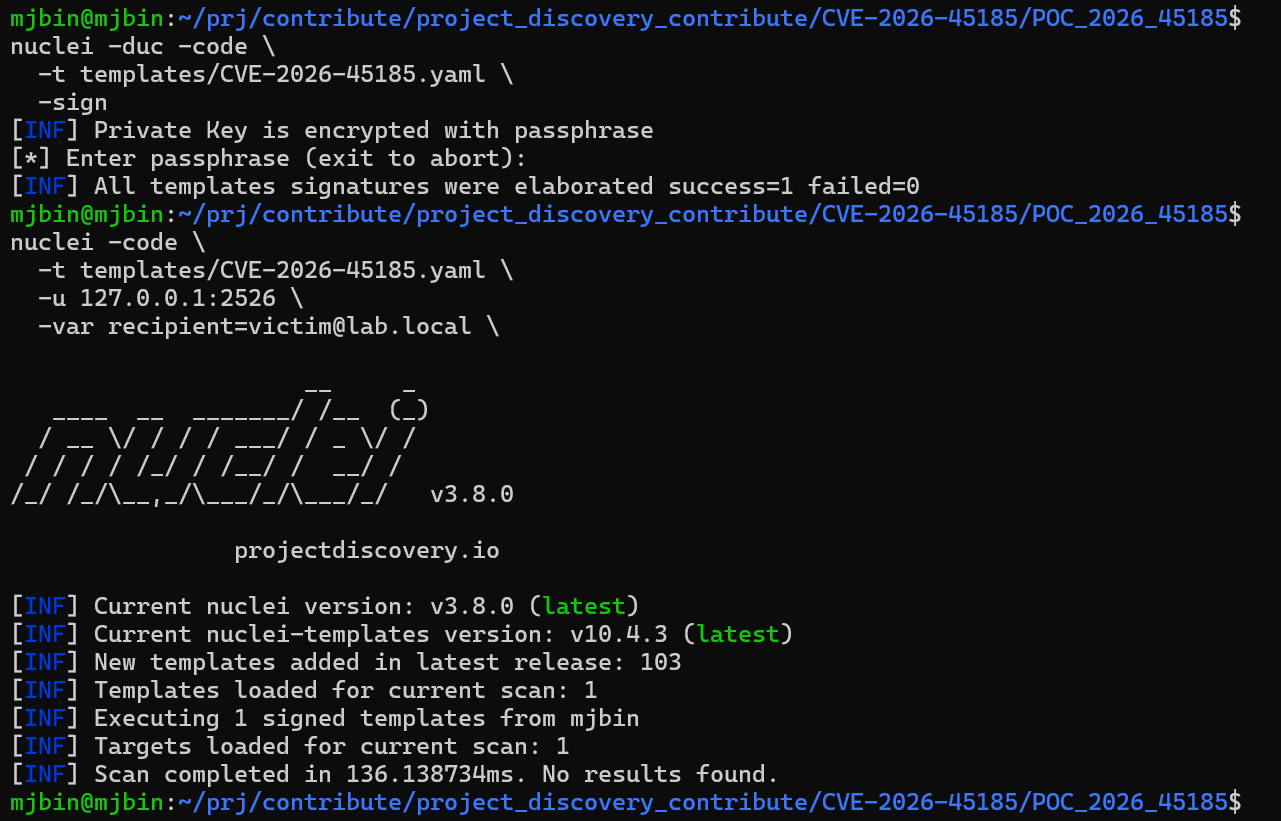 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 pour nuclei-templates
 fineman999/poc_cve-2026-35037
Labo de reproduction isolé en local pour CVE-2026-35037, une vulnérabilité SSRF non authentifiée dans le point de terminaison GET /api/website/title…
 learner202649/cve-2026-42271-poc
Le code pour reproduire personnellement la vulnérabilité correspondante
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — Relais NTLM via Empoisonnement LLMNR, CVE-2007-2447, Craquage de hash NTLMv2 & NT AUTHORITY\SYSTEM sur Windows 10
 affapple/cve-2025-24813-poc
Proof-of-concept d'exploit pour CVE-2025-24813, démontrant une RCE Apache Tomcat via une persistance de session basée sur des fichiers mal configurée…
 fernandotdalcin/thm-blue-writeup
Writeup de la salle Blue de TryHackMe — exploration d'EternalBlue (MS17-010/CVE-2017-0143).
 learner202649/cve-2026-35029-poc
Le code pour reproduire personnellement la vulnérabilité correspondante
 maxime288/cve-2026-8838-rce
Preuve de concept éducative pour CVE-2026-8838, une vulnérabilité RCE critique dans le pilote Python Amazon Redshift via l'utilisation non sécurisée…
 learner202649/cve-2026-35030-poc
Le code pour reproduire personnellement la vulnérabilité correspondante
 sparshbiswas-ai/cve-2026-0596-reproduction
Environnement de recherche et scripts de validation pour l'évaluation des comportements de désérialisation dans MLflow et MLServer.
 4xura/cve-2026-31431-copy-fail
Artefacts de recherche, scripts PoC et ressources de laboratoire pour l'article sur l'élévation de privilèges locaux Linux Copy Fail sur…
 mogwailabs/cve-2023-32692-codeigniter4
Exemple d'application, vulnérable à CVE-2023-32692 (Injection de règles de validation dans le framework PHP CodeIgniter)
 fineman999/poc_cve-2024-36420
Laboratoire de reproduction local et modèle Nuclei pour CVE-2024-36420, une vulnérabilité de lecture arbitraire de fichiers dans Flowise via le…
 hamid-k/nginx-rift-private-lab
Laboratoire privé Nginx Rift ASLR, chaîne d'exploitation et enregistrements de démonstration








