
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
 haerin-l/poc_cve-2026-42208
Laboratoire de reproduction pour CVE-2026-42208, une injection SQL critique sans authentification dans LiteLLM. Inclut des environnements…
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
Environnement de laboratoire isolé pour simuler et étudier les vulnérabilités de dépassement d'entier (CVE-2026-25172, CVE-2026-25173,…
 haerin-l/poc_cve-2026-46716
Environnement de laboratoire reproductible pour CVE-2026-46716, une RCE critique inter-locataire dans Nezha Monitoring via un contournement…
 dungsocool/cve-2017-12635_36
Laboratoire pas à pas démontrant l'exploitation de CVE-2017-12635 (élévation de privilèges) et CVE-2017-12636 (exécution de code à distance) contre…
 bhanunamikaze/badhost-cve-2026-48710-exploit
Scanner de détection pour CVE-2026-48710 - contournement d'authentification par en-tête Host dans Starlette/FastAPI
 nefhara/cve-2022-26923
Exploitation automatisée de CVE-2022-26923 (Certifried)
 dungsocool/cve-2017-18349
Guide pas à pas de l'exploitation RCE par désérialisation Fastjson CVE-2017-18349, couvrant l'identification de la surface d'attaque, la prise…
 bsauce/kernel-exploit-factory
Rapport d'analyse d'exploits CVE du noyau Linux et environnement de débogage associé. Vous n'avez plus besoin de compiler le noyau Linux ni de…
 whyuhurtz/wongpress
Un laboratoire de démonstration WordPress pour CVE-2024-2961 & CVE-2024-29510
 edgecases-purplehax/cve-images
Images de laboratoire nginx 1.30.0 volontairement vulnérables (CVE-2026-40701/42934/42945/42946) pour une recherche de sécurité isolée. Usage…
 sonnycroco/htb-reactor-linux-machine-walkthrough
Walkthrough complet de la machine Reactor de HTB — exploiter CVE-2025-55182 pour obtenir un shell, puis obtenir root via un débogueur Node.js exposé.…
 dungsocool/cve-2019-20933
Rédaction pas à pas d'un laboratoire démontrant le contournement d'authentification InfluxDB via des jetons JWT falsifiés (CVE-2019-20933), incluant…
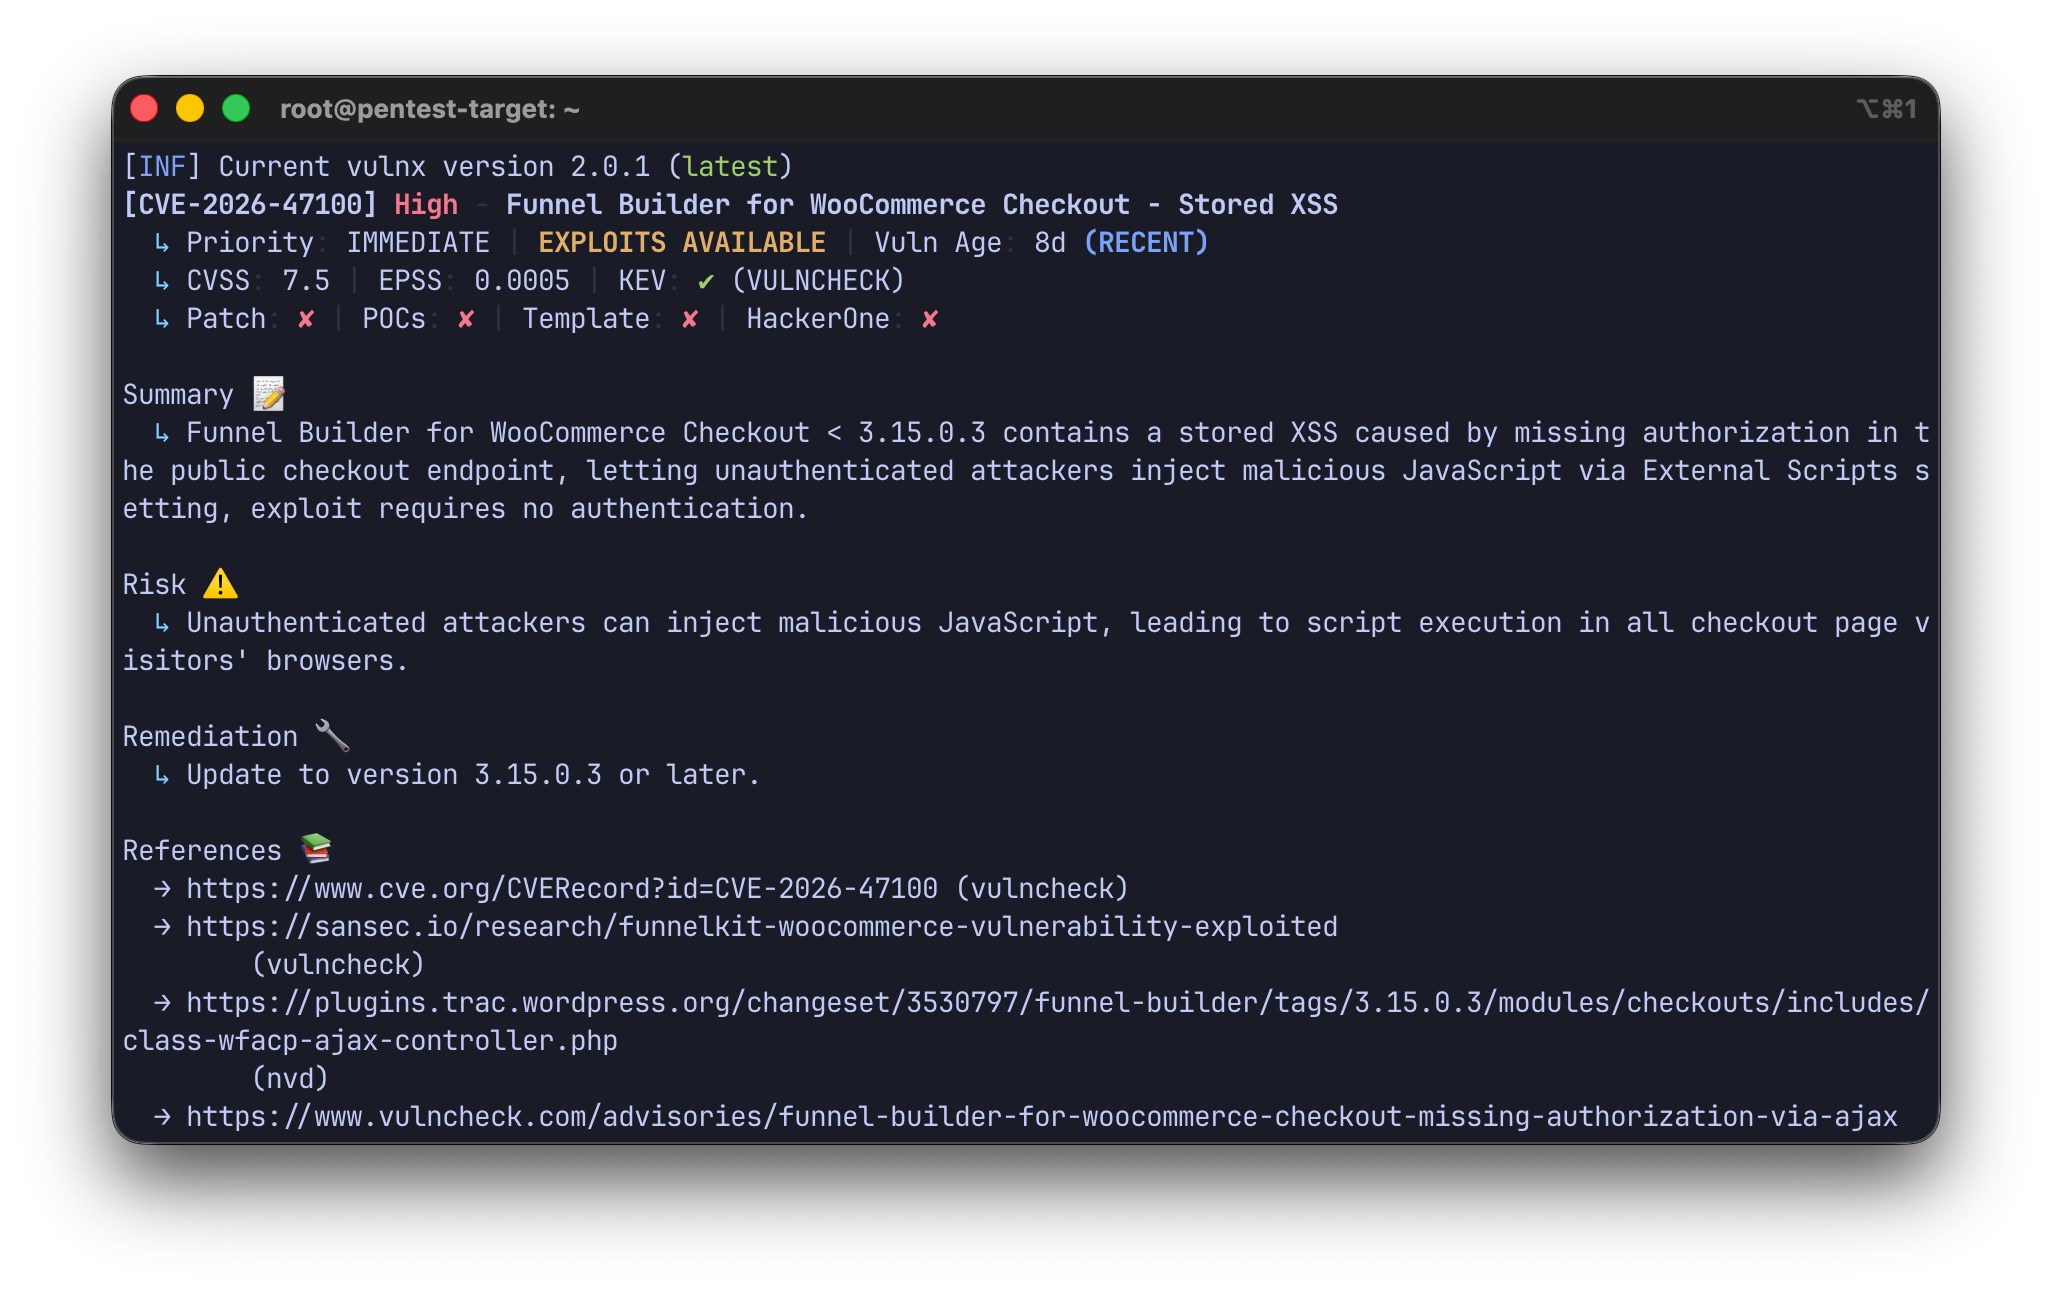 rootdirective-sec/cve-2026-47100-analysis-lab
Laboratoire Docker local pour reproduire CVE-2026-47100, un XSS stocké non authentifié dans FunnelKit pour WooCommerce. Inclut des scripts PoC pour…
 horkimhab/cve-2026-35616
CVE-2026-35616 - Brouillon
 quantumworld-dpdns-io/cve-2026-42945
Référentiel de recherche complet sur CVE-2026-42945 avec analyse de débordement de tampon du tas, exploit RCE (heap spray + Feng Shui), scripts de…
 dungsocool/cve-2017-11610
Analyse pas à pas de l'exploitation de CVE-2017-11610 (RCE XML-RPC de Supervisord) avec analyse de la surface d'attaque, découverte de traversée de…
 ambionics/cve-2026-9082-drupal-postgresql-rce
Exploit pour CVE-2026-9082, une injection SQL PostgreSQL dans JSON:API de Drupal qui permet d'élever les privilèges jusqu'à une exécution de code à…
 eqstlab/cve-2026-26980
Injection SQL de Ghost Content API








