
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 horkimhab/cve-2026-27145
CVE-2026-27145 - Brouillon
 horkimhab/cve-2025-48595
CVE-2025-48595 - Brouillon
 amirmuhammadmarvi/network-security-lab
Laboratoire virtuel contrôlé d'attaque et de défense — exploitation de CVE-2011-2523, reconnaissance Nmap, analyse Nikto, durcissement UFW sur…
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough HTB structuré démontrant l'exploitation de Shellshock (CVE-2014-6271) via le fuzzing de répertoires CGI et l'élévation de privilèges via…
 dinosn/cve-2024-21182
# Lab Docker reproductible pour CVE-2024-21182 Oracle WebLogic T3/IIOP OpaqueReference JNDI injection menant à une RCE non authentifiée. validate.sh…
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…
 0xblackash/cve-2026-20841
CVE-2026-20841
 horkimhab/cve-2026-31525
CVE-2026-31525 - Brouillon
 horkimhab/cve-2025-70849
CVE-2025-70849 - Brouillon
 azqzazq1/cve-2026-7867-disk2root
Exploit d'élévation de privilèges locale armé pour CVE-2026-7867 dans udisks2, utilisant une usurpation de montage en tant qu'utilisateur pour…
 horkimhab/cve-2026-8732
CVE-2026-8732 - Brouillon (WordPress)
 horkimhab/cve-2026-9560
CVE-2026-9560 - Brouillon
 haerin-l/poc_cve-2026-42880
Reproduit la CVE-2026-42880, une vulnérabilité critique d'ArgoCD exposant les secrets Kubernetes via ServerSideDiff. Inclut une configuration de…
 maldev-academy/dumpbrowsersecrets
Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
 dungsocool/cve-2014-3120
Guide de laboratoire étape par étape démontrant l'exploitation de CVE-2014-3120 contre Elasticsearch 1.1.1, couvrant l'analyse de vulnérabilité, RCE…
 jmonge12/home-network-vulnerability-assessment
Audit de sécurité et analyse de vulnérabilités (CVE-2014-3566 et CVE-2010-2333) sur l'infrastructure du réseau local et le routeur résidentiel.
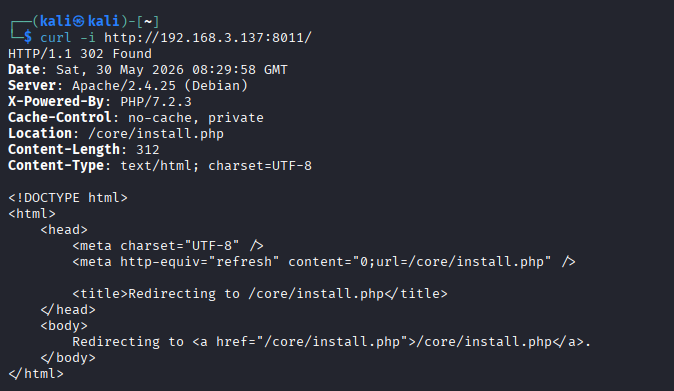 dungsocool/cve-2018-7600
Guide de laboratoire pas à pas pour l'exploitation de CVE-2018-7600 (Drupalgeddon2) RCE dans Drupal 8.5.0, couvrant l'analyse de la surface…
 horkimhab/cve-2026-39987
CVE-2026-39987 - Brouillon








