
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 horkimhab/cve-2026-14191
CVE-2026-14191 - Brouillon
 horkimhab/cve-2026-11405
CVE-2026-11405 - Brouillon
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 et CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - Brouillon
 horkimhab/cve-2026-0542
CVE-2026-0542 - Brouillon - ServiceNow
 zenzue/cve-2025-9074
Preuve de concept d'exploit pour CVE-2025-9074 démontrant l'écriture de fichiers du conteneur vers l'hôte via l'API Docker Engine exposée sur…
 walidpyh/cve-2025-8088
Preuve de concept démontrant la livraison de payloads via Alternate Data Stream (ADS) à l'aide d'archives WinRAR conçues sur mesure, destinée à la…
 swabird/cve-2025-7775-poc
Preuve de concept hypothétique de RCE pour NetScaler ADC/Gateway. Simule une injection de commande via HTTP POST pour la validation de détection,…
 horkimhab/cve-2025-70849
CVE-2025-70849 - Brouillon
 malvector/cve-2025-70341
CVE-2025-70341 : Élévation de privilèges locale via TOCTOU dans App-Auto-Patch
 letalandroid/cve-2025-66478_rce_vulnerable
IMPORTANT : Projet Next JS VULNÉRABLE créé uniquement à des fins éducatives, de test et d'exploitation. L'INSTALLATION EN PRODUCTION N'EST PAS…
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
Étude de cas pratique de gestion des vulnérabilités : comment Wazuh a signalé une véritable SSRF (CVE-2025-68616) dans WeasyPrint, et comment je l'ai…
 horkimhab/cve-2025-67038
CVE-2025-67038 - Brouillon
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Preuve de concept
 uky007/cve-2025-62215_analysis
Développement d'exploit CVE-2025-62215 à l'aide de Claude Code Agent Team
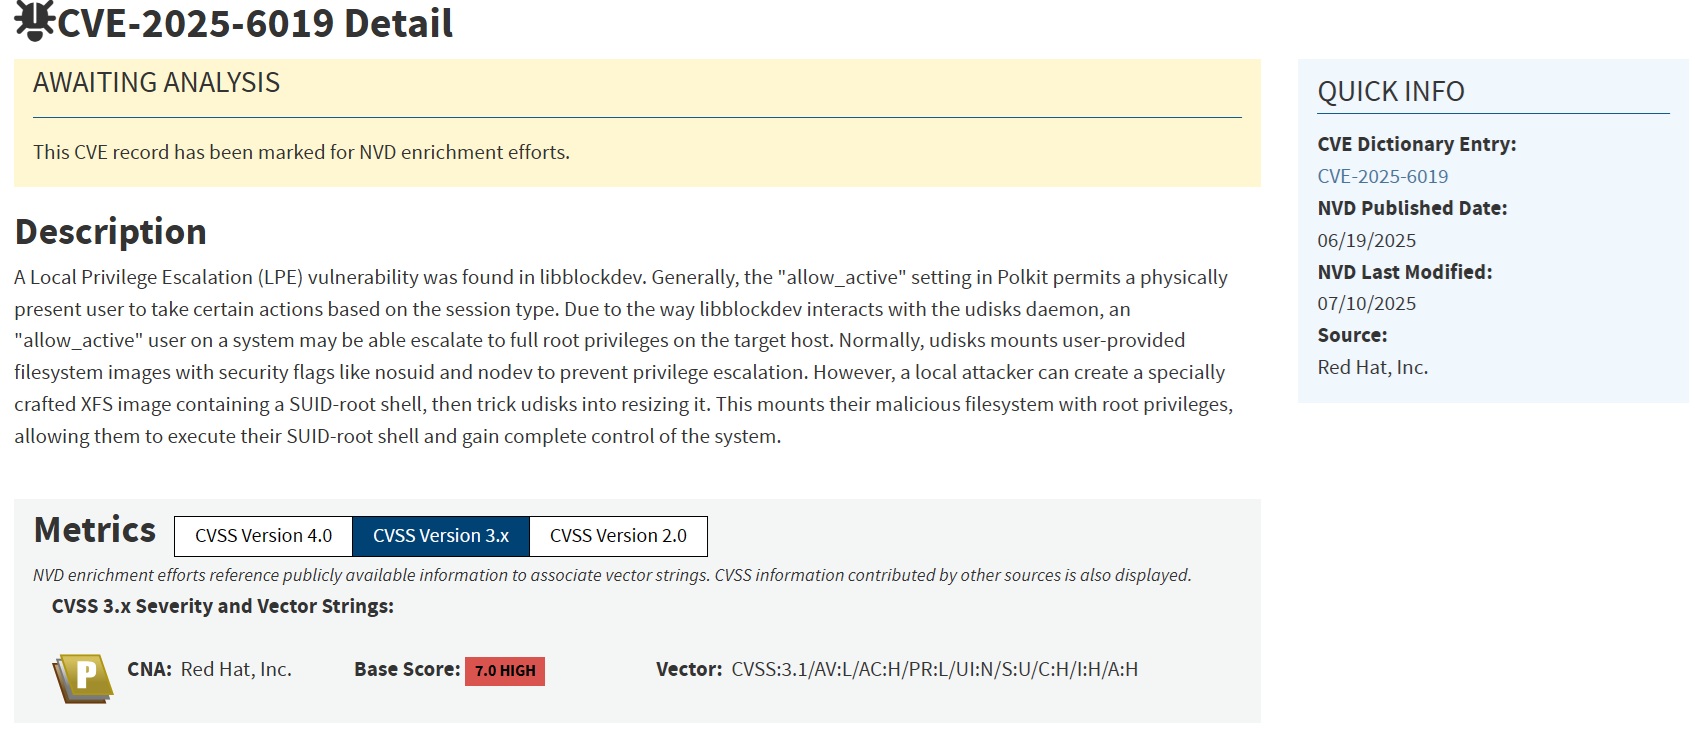 phamdinhquy2512/cve-2025-6019-exploitation
Reproduction éducative de CVE-2025-6019, une escalade de privilèges locale dans UDisks2 via une image de système de fichiers malveillante avec un…
 michaelventurella/cve-2025-6018-6019-poc
Une preuve de concept pour enchaîner CVE-2025-6018 (contournement de session active PAM/Polkit) et CVE-2025-6019 (vulnérabilité SUID Mount dans…








