
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 rideckszz/poc-cve-2019-9053
PoC didactique en Python 3 pour la CVE-2019-9053, une injection SQL aveugle basée sur le temps (time-based blind) dans CMS Made Simple <= 2.2.9.…
 sepkascurty-cpu/php-exploit_cve-2022-31630
Exploit de preuve de concept pour CVE-2022-31630, une vulnérabilité de lecture hors limites dans l'extension GD de PHP. Montre un crash et une…
 facundomfernandez/pentesting-obioba
Pentesting boîte noire : Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). Élévation vers root. Rapport exécutif et technique.
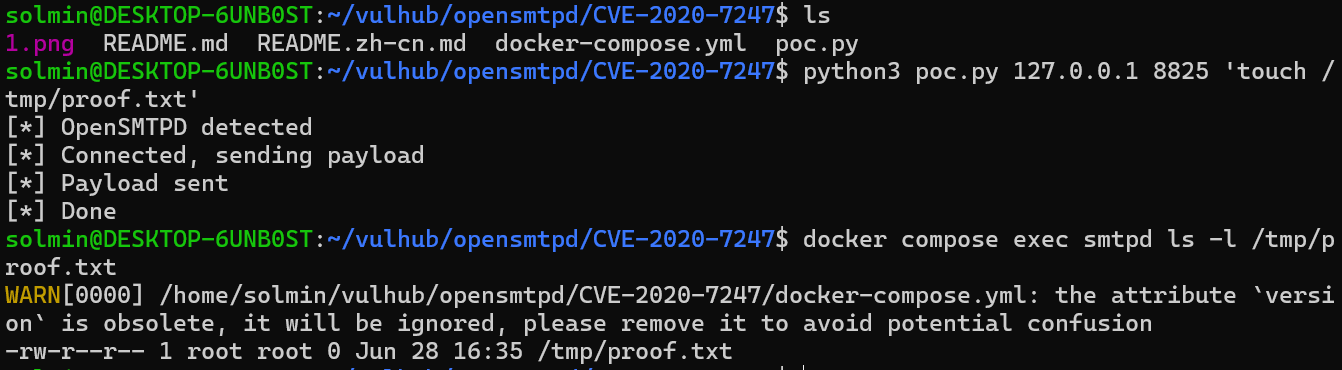 solmin111/opensmtpd-cve-2020-7247-
Laboratoire basé sur Docker démontrant l'exécution de code à distance CVE-2020-7247 dans OpenSMTPD 6.6.1p1 avec un PoC Python pour des tests de…
 x1ongsec/cve-2025-24813
Environnement RCE de désérialisation tomcat CVE-2025-24813
 efehamzaa/metasploit-red-pentest-lab
Laboratoire contenant l'exploitation de la vulnérabilité vsftpd 2.3.4 (CVE-2011-2523) sur Metasploitable 2 et les étapes post-intrusion.
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) laboratoire de défense — nginx + Coraza WAF dynamic module + OWASP CRS v4. Usage éducatif uniquement.
 fauzan-aldi/log4j-_vulnerability
Le Web est vulnérable à CVE-2021-44228
 fineken/jenkins-cve-2024-23897-lab
Environnement de laboratoire basé sur Docker pour pratiquer l'exploitation de la lecture arbitraire de fichiers Jenkins CVE-2024-23897 avec des…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Une étude de cas du CVE-2024-21413. Utilisé comme paramètre la salle TryHackMe Moniker Link (CVE-2024-21413). Des modifications ont été faites avec…
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
Laboratoire technique de cybersécurité où l'on effectue la reconnaissance réseau avec Nmap et l'exploitation de la vulnérabilité CVE-2011-2523…
 m0nk3ygod/cve-2026-34040-poc
Reproduction en laboratoire de la CVE-2026-34040 : contournement des plugins AuthZ de Docker/Moby en utilisant des corps de requêtes surdimensionnés…
 speinador/cve-2025-6218_winrar
Laboratoire éducatif démontrant le path traversal CVE-2025-6218 dans WinRAR. Inclut un fichier RAR malveillant et un guide étape par étape pour…
 lorenzoporrasduque/cve-2025-5548-poc
Laboratoire pédagogique démontrant un débordement de tampon de pile (CVE-2025-5548) dans FreeFloat FTP Server. Couvre le développement complet d’un…
 diego57709/cve-2025-5548
Laboratoire structuré pour l'exploitation contrôlée de CVE-2025-5548 (FreeFloat FTP Server). Comprend la configuration de l'environnement, le…
 cryptomachio/cve-2025-5548
Étude technique de la vulnérabilité CVE-2025-5548
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
Ci-dessous le plan complet du LAB : demo-vulnerable app → Python PoC → Metasploit exploit skeleton
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








