
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 nulltrace1336/php-cgi-argument-injection-exploit
Dans cette vidéo, l'exploitation de l'injection d'arguments PHP CGI (CVE-2012-1823) sur le serveur Metasploitable 2 via Kali Linux est réalisée à…
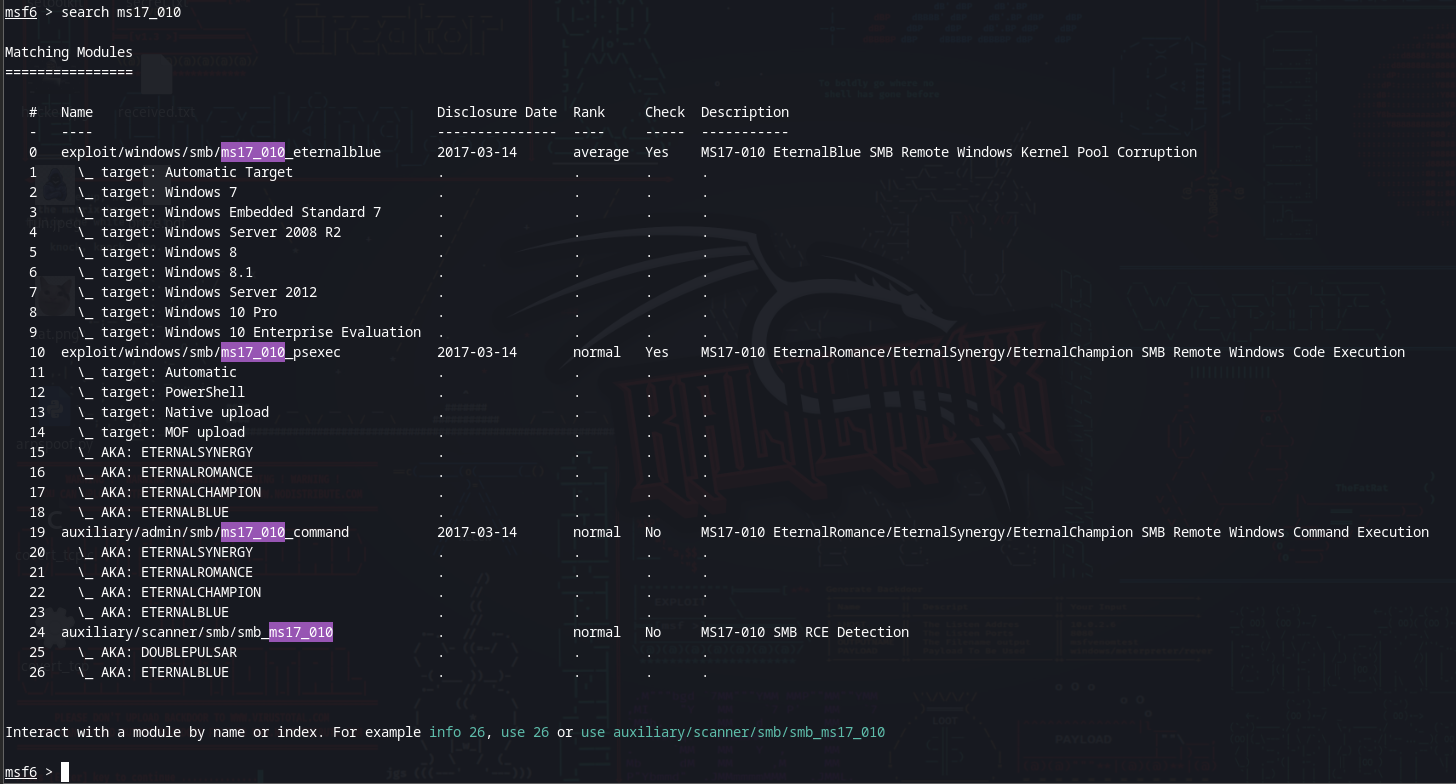 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
Guide de laboratoire étape par étape démontrant l'exploit EternalBlue (CVE-2017-0144) contre le protocole SMB de Windows 7 en utilisant Metasploit,…
 corelight/redxor
Détection du malware Linux C2 RedXOR - démonstration
 cappricio-securities/camjacking-templates
camjacking templates
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.
 bishopfox/otto-support
Une implémentation d'un serveur MCP vulnérable utilisant mcp-go
 eqstlab/cve-2026-33937
Vulnérabilité d'exécution de code à distance par injection AST dans Handlebars.js
 horkimhab/cve-wazuh
Un agent inscrit peut injecter des opérations OpenSearch _bulk arbitraires via DataValue.index. GHSA-ff9g-85jq-r3g3. Brouillon.

 tr3m0x/cve-2021-41773
PoC et analyse de CVE-2021-41773
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24903 Dépassement de tampon basé sur le tas
 mr-xn/cve-2026-8054
Injection SQL pré-authentification dotCMS
 khalilu020/offensive-security-adversary-emulation
Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…
 horkimhab/cve-2026-33718
Exploit de preuve de concept pour CVE-2026-33718 démontrant une injection de commandes dans le Git Diff Handler d'OpenHands. Ressource pédagogique…
 horkimhab/cve-2026-60004
CVE-2026-60004
 yashmahajan10/llm-differential-privacy-gateway
Noisegate : une passerelle de confidentialité différentielle qui permet à un agent LLM non fiable d'interroger des données sensibles via MCP (Model…
 horkimhab/cve-2026-59726
CVE-2026-59726 - Brouillon ou À faire
 alihzsec/cve-2024-28000
Labo d'exploitation pratique pour CVE-2024-28000 — élévation de privilèges non authentifiée dans LiteSpeed Cache (plugin WordPress, <=6.3.0.1).…








