#1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 mohammadalimehri/cve-2021-44790-lab
Lab Dockerisé Apache mod_lua avec un PoC Python reproduisant le débordement de tampon de limite multipart CVE-2021-44790 pour les tests défensifs…
 abraxas/cve-2026-77635
Pack de divulgation et PoC Python pour CVE-2026-77635, une injection SQL non authentifiée dans jsonValue() de CakePHP avec PostgresDriver, incluant…
 abraxas/cve-2026-79752
Pack de divulgation CVE-2026-79752 pour l'injection SQL de CakePHP 5.2.13 via FunctionsBuilder::cast, avec un script PoC Python et un lab Docker pour…
 abraxas/cve-2026-81294
Preuve de concept et reproduction en laboratoire pour CVE-2026-81294, une élévation de privilèges non authentifiée dans le plugin WordPress…
 abraxas/cve-2026-81648
Preuve de concept d'exploit et labo pour CVE-2026-81648, une faille de suppression arbitraire de fichiers sans authentification dans le plugin…
 saina15/cve-2020-14343-lab
Labo de recherche et de reproduction contrôlées de vulnérabilités pour CVE-2020-14343 dans PyYAML
 chandrimanath04-hue/cve-2024-31218-webhood-lab
Labo basé sur Docker reproduisant CVE-2024-31218, une faille de création d'administrateur PocketBase non authentifiée dans Webhood, avec PoC,…
 abhaybansal16/cve-2025-55182-lab
Lab basé sur Docker reproduisant CVE-2025-55182 (React2Shell), une RCE non authentifiée dans le React Server Components Flight Protocol, avec un…
 amulyakaushik/cve-2023-27163-lab
Labo basé sur Docker reproduisant la SSRF CVE-2023-27163 dans Request-Baskets, avec vérification de l'exploitation, script de détection et…
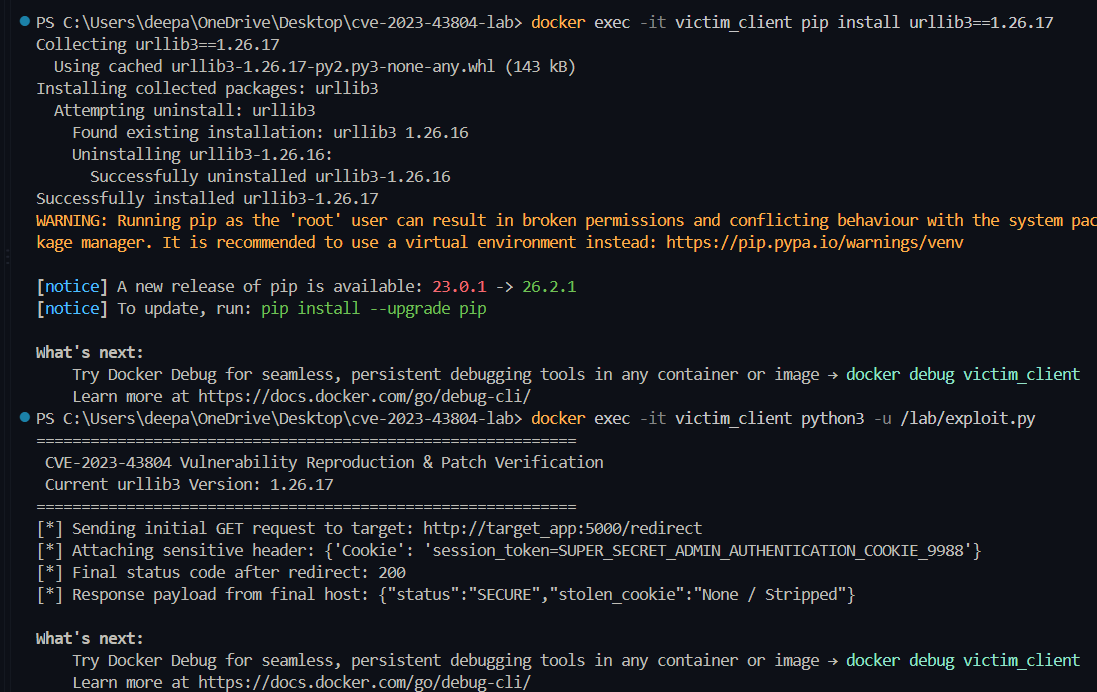 deepanshu-khurana/cve-2023-43804
Labo conteneurisé à trois niveaux reproduisant la fuite de cookies urllib3 de CVE-2023-43804 via des redirections cross-origin, avec script…
 shambhavim18/cve-2019-15107-lab
Labo basé sur Docker démontrant CVE-2019-15107, la RCE non authentifiée de Webmin, couvrant le déploiement, l'exploitation, la détection et la…
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana Traversée de chemin non authentifiée - Security Lab | Shivam Gupta | 23104003
 0xblackash/cve-2026-68121
Dépôt de recherche pour CVE-2026-68121, une vulnérabilité use-after-free dans le noyau Linux au niveau de PPPoE dans pppoe_sendmsg() permettant une…
 0xblackash/cve-2026-74469
Dépôt de recherche pour CVE-2026-74469 (DiagSpill), un débordement de compteur de transport pair SCTP du noyau Linux provoquant une écriture hors…
 0xblackash/cve-2026-81000
Dépôt de recherche pour CVE-2026-81000 (TUNderflow), un underflow d'entier dans le headroom de réception TUN/TAP du noyau Linux permettant une…
 abraxas/cve-2026-13447
Proof-of-concept d'exploit pour CVE-2026-13447, un contournement d'authentification critique dans le plugin WordPress MStore API via des jetons JWT…
 abraxas/cve-2026-19952
Pack de preuve de concept et de divulgation pour CVE-2026-19952, une suppression de fichier arbitraire non authentifiée dans le plugin WordPress…