
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit d'élévation de privilèges locale pour CVE-2026-3888 ciblant snap-confine et systemd-tmpfiles sur Ubuntu, fournissant des variantes SUID et…
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — PoC d'injection SQLi pour le plugin Business Directory (Configuration locale). Injection SQL aveugle basée sur le temps, non…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Configuration Docker Compose pour démontrer la vulnérabilité d'authentification manquante de nginx-ui
 pinkarmor/cve-2025-1094-lab-setup
Atelier pratique pour exploiter CVE-2025-1094, une injection SQL dans PostgreSQL psql menant à une exécution de code à distance (RCE) via COPY TO…
 mkway/cve-2026-3304
Laboratoire de reproduction pour CVE-2026-3304, une condition de course asynchrone dans fileFilter de Multer provoquant l'épuisement du disque via…
 mehdi-ben-hamou/cve-2026-30498
Démonstration pédagogique de la vulnérabilité CSRF dans un environnement de laboratoire contrôlé, incluant un exploit de preuve de concept et une…
 pulentoski/cve-2026-31431
Framework modulaire pour rechercher et exploiter une vulnérabilité d'élévation de privilèges du noyau Linux via AF_ALG et l'injection dans le cache…
 kondordevsecuritycorp/cve-2026-34197
Exploit pour Apache ActiveMQ RCE via l'API Jolokia (CVE-2026-34197) avec capture de sortie de commande, scan de masse et exploitation automatique.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Ceci est un PoC simple qui vous permet de mettre en évidence la gravité du bug Telnet en cours, actuellement activement exploité. Pourquoi les gens…
 ret0x2a/cve-2025-8625
Preuve de concept d'exploitation pour CVE-2025-8625 ciblant WordPress, avec environnement de laboratoire isolé basé sur Docker et démonstration de…
 furkankayapinar/cve-2026-24061-telnet2root
Scanner et exploit interactif pour CVE-2026-24061 dans inetutils-telnetd, permettant un accès root sans authentification via une négociation…
 feryaeljustice/log4shell
Ce dépôt sert à la démonstration et à l’atténuation de la vulnérabilité Log4j 2021 (CVE-2021-44228).
 m96dg/cve-2021-41773-exercise
Laboratoire pratique pour exploiter la traversée de chemin Apache 2.4.49 (CVE-2021-41773) à l'aide de Docker, d'un scan Nmap et de curl pour…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Laboratoire Docker pédagogique démontrant CVE-2026-39987, une RCE sans authentification via contournement de l'authentification WebSocket dans…
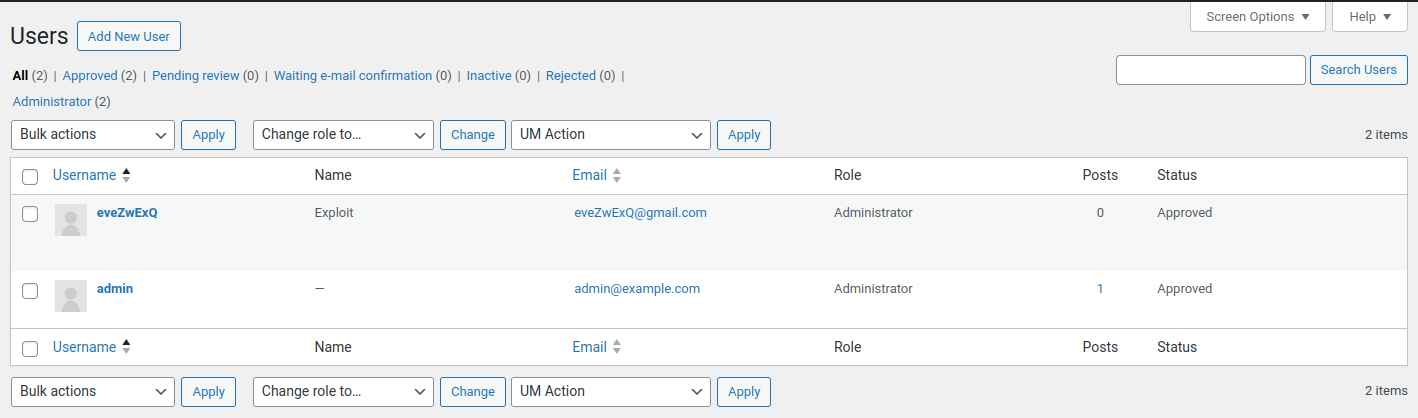 julienbrs/exploit-cve-2023-3460
Exploit et analyse de CVE-2023-3460, une élévation de privilèges critique dans le plugin WordPress Ultimate Member, avec environnement de…
 jxerome/log4shell
Démonstration éducative de la vulnérabilité Log4Shell (CVE-2021-44228) avec des charges utiles JNDI LDAP pour des tests expérimentaux sur vos propres…
 cryingn/cve-2026-44656
Environnement de reproduction pour CVE-2026-44656, une vulnérabilité d'injection de commande dans les modelines de Vim. Inclut la configuration…
 shotafry/copyfail-exploits-cve-2026-31431
Implémentations éducatives multi-langues d’exploits pour CVE-2026-31431, une élévation de privilèges locale du noyau Linux via le module algif_aead,…








