
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 muhammedkayag/cve-2025-32463
Preuve de concept démontrant une élévation de privilèges locale dans sudo (CVE-2025-32463) via la manipulation de la configuration chroot, destinée…
 leonjza/inetutils-telnetd-auth-bypass
Un petit laboratoire Docker pour jouer avec cve-2026-24061, le contournement d'authentification inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
Environnement de laboratoire pédagogique avec un exploit de preuve de concept pour CVE-2025-49844 (RediShell), une use-after-free critique dans…
 kanitan/log4j2-web-vulnerable
Une application web vulnérable pour tester l'exploitation RCE de log4j2 (CVE-2021-44228).
 k0nnect/cve-2026-21440-writeup-poc
poc et writeup pour cve-2026-21440 : une vulnérabilité critique de traversée de chemin dans @adonisjs/bodyparser permettant l'écriture arbitraire de…
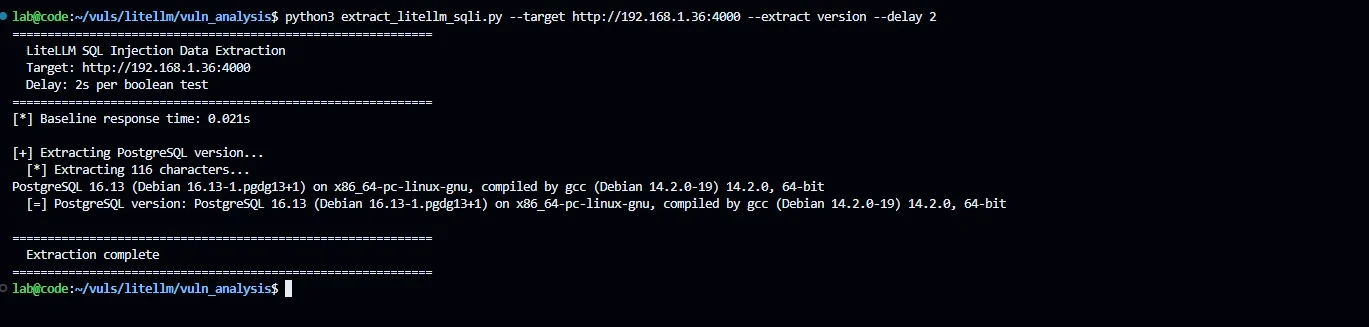 imjdl/cve-2026-42208_lab
Environnement de reproduction pour une injection SQL critique dans l'authentification par clé API du proxy LiteLLM, avec un PoC aveugle basé sur le…
 gavz/cve-2026-21509-poc
PoC éducatif générant un DOCX inoffensif avec des artefacts OLE factices pour tester la visibilité EDR/AV, les règles ASR et l'analyse sandbox pour…
 dinosn/pack2theroot-lab
CTF-style Docker lab pour CVE-2026-41651 (Pack2TheRoot) : élévation locale de privilèges via PackageKit permissive-polkit
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Laboratoire d'injection SQL de l'API de contenu Ghost CMS (SQLi aveugle non authentifié via le tri du filtre slug)
 carlosalbertotuma/cve-2026-2058-poc
Preuve de concept d'exploitation pour CVE-2026-2058, une injection SQL dans le projet PHP CloudClassroom, avec énumération automatisée de la base de…
 bvabhishek/cve-2026-3288-lab
# Laboratoire vulnérable basé sur Docker pour CVE-2026-3288 NGINX Ingress configuration injection, avec scripts d'exploitation, surveillance de…
 baph00met/cve-2026-41651
Preuve de concept d'exploitation pour CVE-2026-41651, une élévation de privilèges locale TOCTOU dans PackageKit, avec analyse technique, logique de…
 av4nth1ka/jinjava-cve-2026-25526-poc
# Harnais d'exploitation pas à pas et preuve de concept pour CVE-2026-25526 dans Jinjava, démontrant la lecture de fichiers, la création de fichiers…
 androidteacher/cve-2026-24061-poc-telnetd
Preuve de concept d'exploitation pour CVE-2026-24061, une élévation de privilèges racine à distance non authentifiée dans inetutils-telnetd via la…
 amusedx/cve-2026-22686
Défi CTF axé sur l'évasion de sandbox via la revue de code source d'un environnement d'exécution JavaScript, conçu pour une analyse pratique des…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Preuve de concept d'exploitation pour CVE-2026-31431 (Copy-Fail), une faille du noyau Linux AF_ALG et splice() permettant l'empoisonnement du cache…
 abhayclasher/cve-2026-39866
Preuve de concept en laboratoire démontrant l'injection de commandes dans le dispatch de workflow GitHub Actions (CVE-2026-39866). Exécute les…
 abhayclasher/cve-2026-33331
Laboratoire local reproduisant une XSS stockée dans la génération de documentation OpenAPI d'oRPC (CVE-2026-33331), avec les versions vulnérable et…








