#1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
 danreis20/pentest-lab-metasploitable2
Laboratoire de pentest en réseau isolé : énumération avec nmap/nikto et exploitation manuelle de Metasploitable2 (backdoor vsFTPd CVE-2011-2523,…
 i3it/cve-2026-18322
Analyse des causes racines, vérificateur de version passif et PoC de laboratoire pour CVE-2026-18322, une élévation de privilèges non authentifiée…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 ressl/cve-2026-87902-poc
PoC pour CVE-2026-87902 — traversée de chemin non authentifiée dans la résolution de modèle de page WordPress (inclusion PHP locale, RCE…
 rushikesh-a-bhujbal/cve-2011-2523
Développement d'exploits à partir de zéro en Python. Pas de Metasploit. Pas de frameworks. Implémentation brute au niveau des sockets de CVE réelles…
 horkimhab/cve-2026-93485
Référentiel de recherche en sécurité à but éducatif pour apprendre et tester les concepts de CVE-2026-93485 dans des environnements de laboratoire…
 s1n6h/pentest-harness
Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…
 abraxas/cve-2026-61628
Pack de preuve de concept et de divulgation pour CVE-2026-61628, une élévation de privilèges TOCTOU non authentifiée dans nginx-ignition 2.41.0 qui…
 mubix/ai-ctf
Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…
 learnerxuan/cve-2026-29057-poc
Lab basé sur Docker reproduisant le request smuggling de CVE-2026-29057 dans Next.js, comparant la version vulnérable 15.5.12 à la version corrigée…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
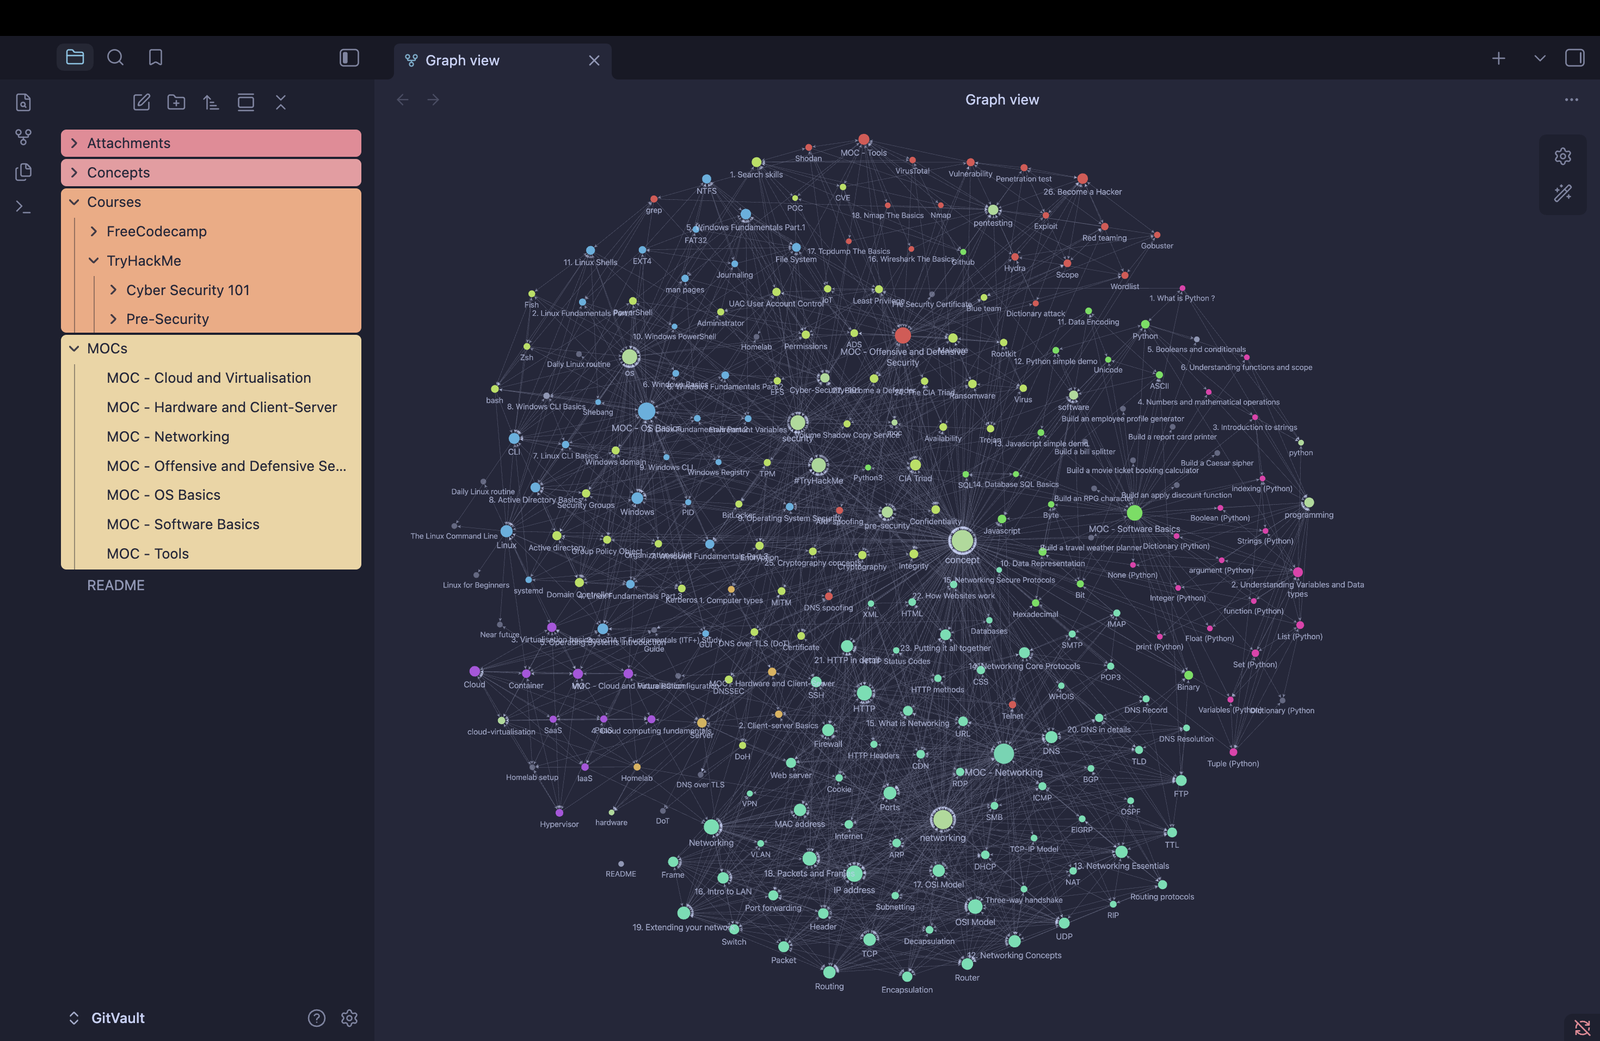 gitowl58/gitvault
A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.
 exdev994/cve-2026-90817
PoC Python pour CVE-2026-90817, une RCE non authentifiée dans REDCap via le routage passthrough des enquêtes et l'injection de chemin de fichier,…
 horkimhab/cve-2026-68121
Preuve de concept pour CVE-2026-68121 (PPPoEject), fournissant une implémentation d'exploit en Python pour la recherche en sécurité autorisée et les…
 horkimhab/cve-2026-74469
Dépôt de recherche éducatif et de preuve de concept pour CVE-2026-74469 (DiagSpill), fournissant du matériel d'analyse de vulnérabilité pour des…
 horkimhab/cve-2026-80844
Dépôt de preuve de concept et de recherche pour CVE-2026-80844 (DirtyAH6), fournissant du matériel éducatif et des conseils de configuration de…
 horkimhab/cve-2026-81000
Dépôt de preuve de concept éducatif CVE-2026-81000 destiné à la recherche en sécurité autorisée, à la sensibilisation aux vulnérabilités et aux tests…
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…