
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 owasp/owasp-learning-gateway
Projet OWASP Learning Gateway
 snyk-labs/pdfjs-vuln-demo
Ce projet est destiné à servir de preuve de concept pour démontrer l'exploitation de la vulnérabilité dans la bibliothèque PDF.js (pdfjs-dist)…
 nishanthanand21/cve-2023-4911-poc
Dépôt contenant une preuve de concept (PoC) démontrant l'impact de CVE-2023-4911, une vulnérabilité dans le chargeur dynamique ld.so de glibc,…
 marcourbano/cve-2021-44228
Preuve de concept pour CVE-2021-44228.
 ycdxsb/log4shell-cve-2021-44228-env
Environnement Docker Log4Shell
 yumeae/bootstrap-with-xss
Un PoC pour XSS Bootstrap (CVE-2024-6485, CVE-2016-10735, CVE-2019-8331, CVE-2018-14040)
 unclesocks/cyberresponders
CyberResponders est un jeu d'entraînement à la cybersécurité en terminal qui permet aux joueurs de répondre à différents scénarios d'incidents cyber.…
 trackflaw/cve-2024-10924-wordpress-docker
Conteneur Docker vulnérable pour Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Contournement d'authentification…
 anonymking/cve-2017-1000117
CVE-2017-1000117漏洞复现(PoC+Exp)
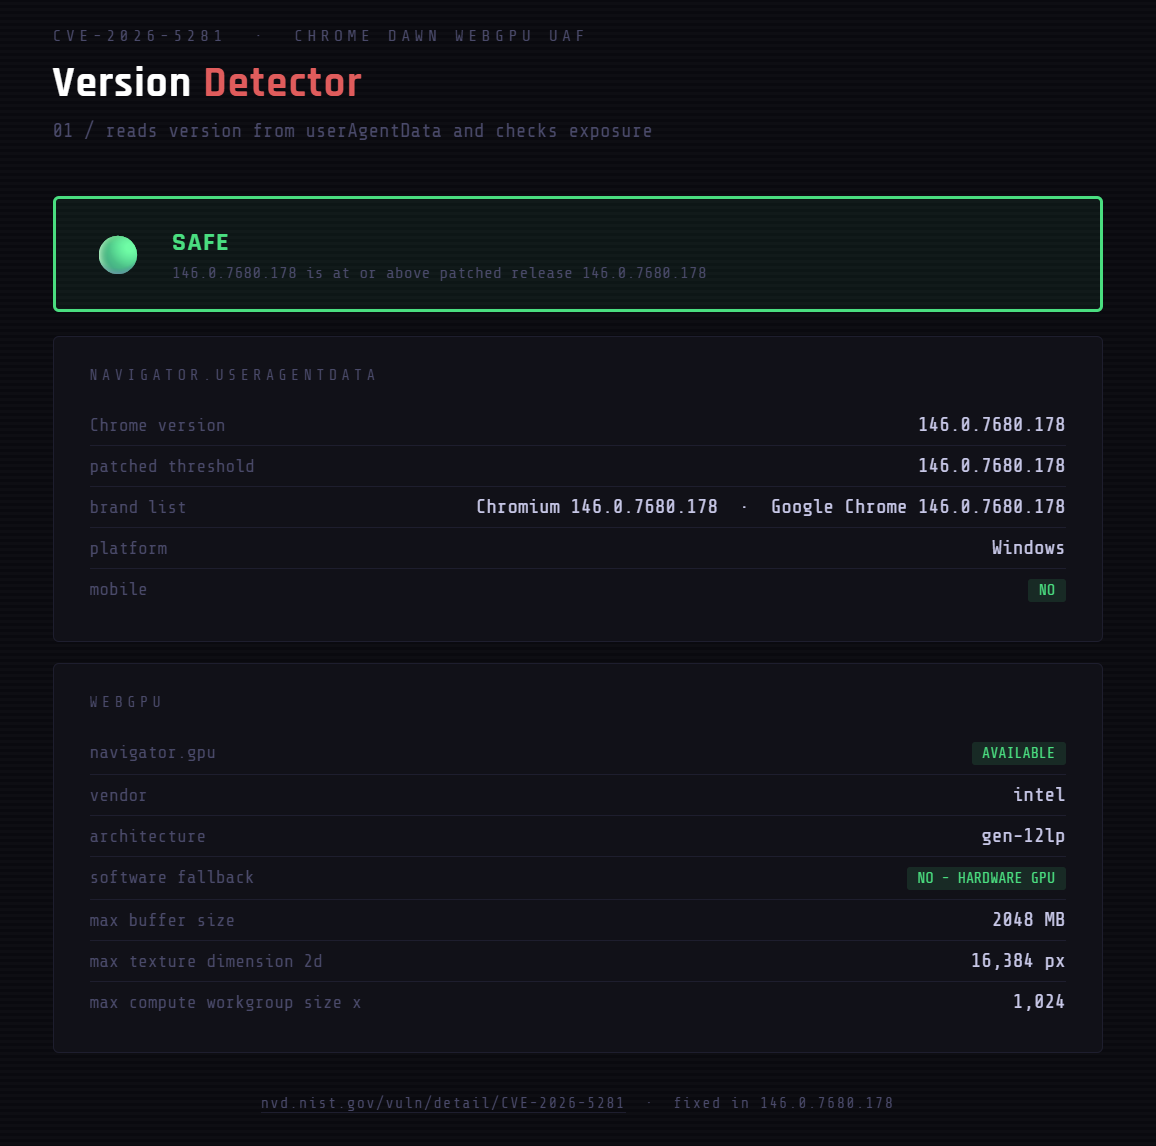 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) : analyse, outils de validation en laboratoire et environnement reproductible pour les builds vulnérables vs…
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratoire interactif basé sur navigateur simulant des vulnérabilités de corruption de mémoire de Chrome (CVE-2025-14765/14766) pour une formation à…
 sethwhy/bluedoor
Pouvez-vous exploiter la vulnérabilité EternalBlue (CVE-2017-0144) sur un système Windows 7 et récupérer le flag caché ? Votre objectif est d'obtenir…
 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
AVERTISSEMENT : Ceci est une application vulnérable pour tester l'exploit du contournement du contrôle d'accès Jetpack < 13.9.1 (CVE-2024-9926).…
 horkimhab/cve-2026-6875
CVE-2026-6875
 xxxtectationxxx/react2shell-cve-lab
Un environnement Next.js vulnérable auto-hébergé fonctionnant sur Docker pour simuler CVE-2025-55182. Conçu pour la recherche en sécurité éducative…
 secvulnhub/cve-2025-32463-exploit
Exploit de preuve de concept pour CVE-2023-42456, démontrant l'escalade de privilèges via le détournement de la bibliothèque NSS de sudo par…
 bananoname/cve-2021-42013
Script Python pour détecter et exploiter le path traversal et l'exécution de code à distance dans Apache 2.4.50 (CVE-2021-42013), avec scan en masse…
 betan423/cve-2024-23334-poc
Ce dépôt est une preuve de concept (POC) pour CVE-2024-23334, démontrant une tentative de reproduire le bug dans aiohttp qui conduit à une Inclusion…








