
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 abraxas/cve-2026-75650
Pack de divulgation et script de reproduction en laboratoire pour CVE-2026-75650, une RCE par SSTI non authentifiée dans les modèles d'e-mail GraphQL…
 mgiftson0/linux-env-vars-shellshock-lab
recherche technique et analyse sur l'exécution de processus Linux, l'escalade de privilèges SUID, le hooking LD_PRELOAD et CVE-2014-6271 (shellshock).
 chandrimanath04-hue/cve-2024-31218-webhood-lab
Labo basé sur Docker reproduisant CVE-2024-31218, une faille de création d'administrateur PocketBase non authentifiée dans Webhood, avec PoC,…
 abraxas/cve-2026-81294
Proof-of-concept and lab reproduction for CVE-2026-81294, an unauthenticated privilege escalation in the WordPress Authorizer plugin via unverified…
 mega-starmie/tomcat-cve-2025-24813-lab
Lab de reproduction local pour Apache Tomcat CVE-2025-24813, documentant les conditions d'exploitation et la vérification assistée par IA de la…
 pvharmo2/gha-lab-6c3094af9e
# Laboratoire de recherche en sécurité autorisé reproduisant CVE-2026-27941 (requête pwn dans les workflows pull_request_target) — instantané de…
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) terrain de reproduction de la vulnérabilité | SpringBoot + Log4j2 2.14.1 | Validation de PoC avec 3 vecteurs d'attaque
 mehdi-ben-hamou/cve-2026-30498
Démonstration pédagogique de la vulnérabilité CSRF dans un environnement de laboratoire contrôlé, incluant un exploit de preuve de concept et une…
 mhaggis/security-detections-mcp
MCP pour aider les défenseurs à travailler plus dur et plus intelligemment en ingénierie de détection.
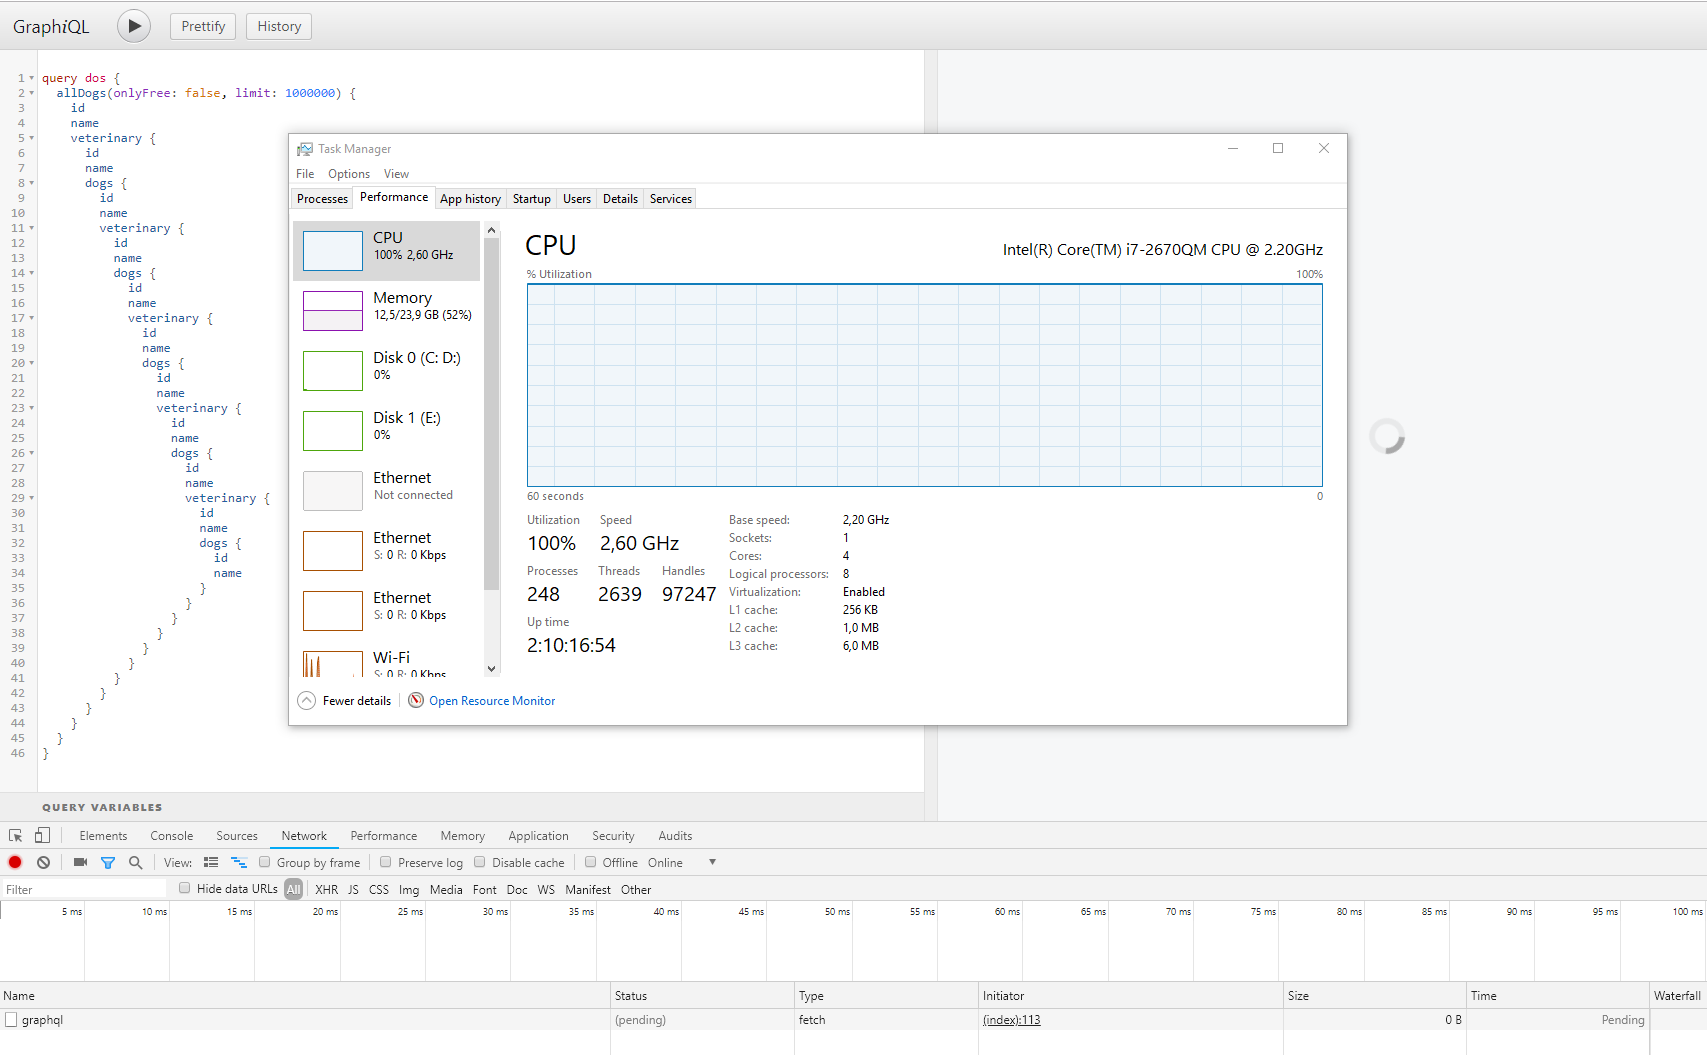 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 scriptingxss/embedos
EmbedOS - Machine virtuelle de test de sécurité embarquée
 therealdreg/masm32-kernel-programming
masm32 programmation noyau, pilotes, tutoriels, exemples et outils (crédits Four-F)
 exp-docs/cve-2021-22192
Laboratoire CVE-2021-22192 : vulnérabilité RCE pour utilisateur non autorisé
 yoryio/cve-2024-27198
Exploit pour CVE-2024-27198 - TeamCity Server
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Preuve de concept
 pentestfunctions/cve-2024-48990-poc-testing
Test POC pour cas d'utilisation
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…








