
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 shivam-bathla/cve-2026-24061-setup
Configuration Docker pour CVE-2026-24061
 enochgitgamefied/nextjs-cve-2025-29927
Application Next.js intentionnellement vulnérable démontrant le contournement d'authentification CVE-2025-29927 via l'évasion du WAF middleware.…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 rhinosecuritylabs/cloudgoat
CloudGoat est l'outil de déploiement AWS « Vulnérable par Conception » de Rhino Security Labs
 zealraj/cybersecurity-books
Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006 : PoC de dépassement de tampon sur le tas pour libopenapv (codec APV d'Android) - CVSS 9.8
 horkimhab/cve-2026-23631
CVE-2026-23631-Brouillon
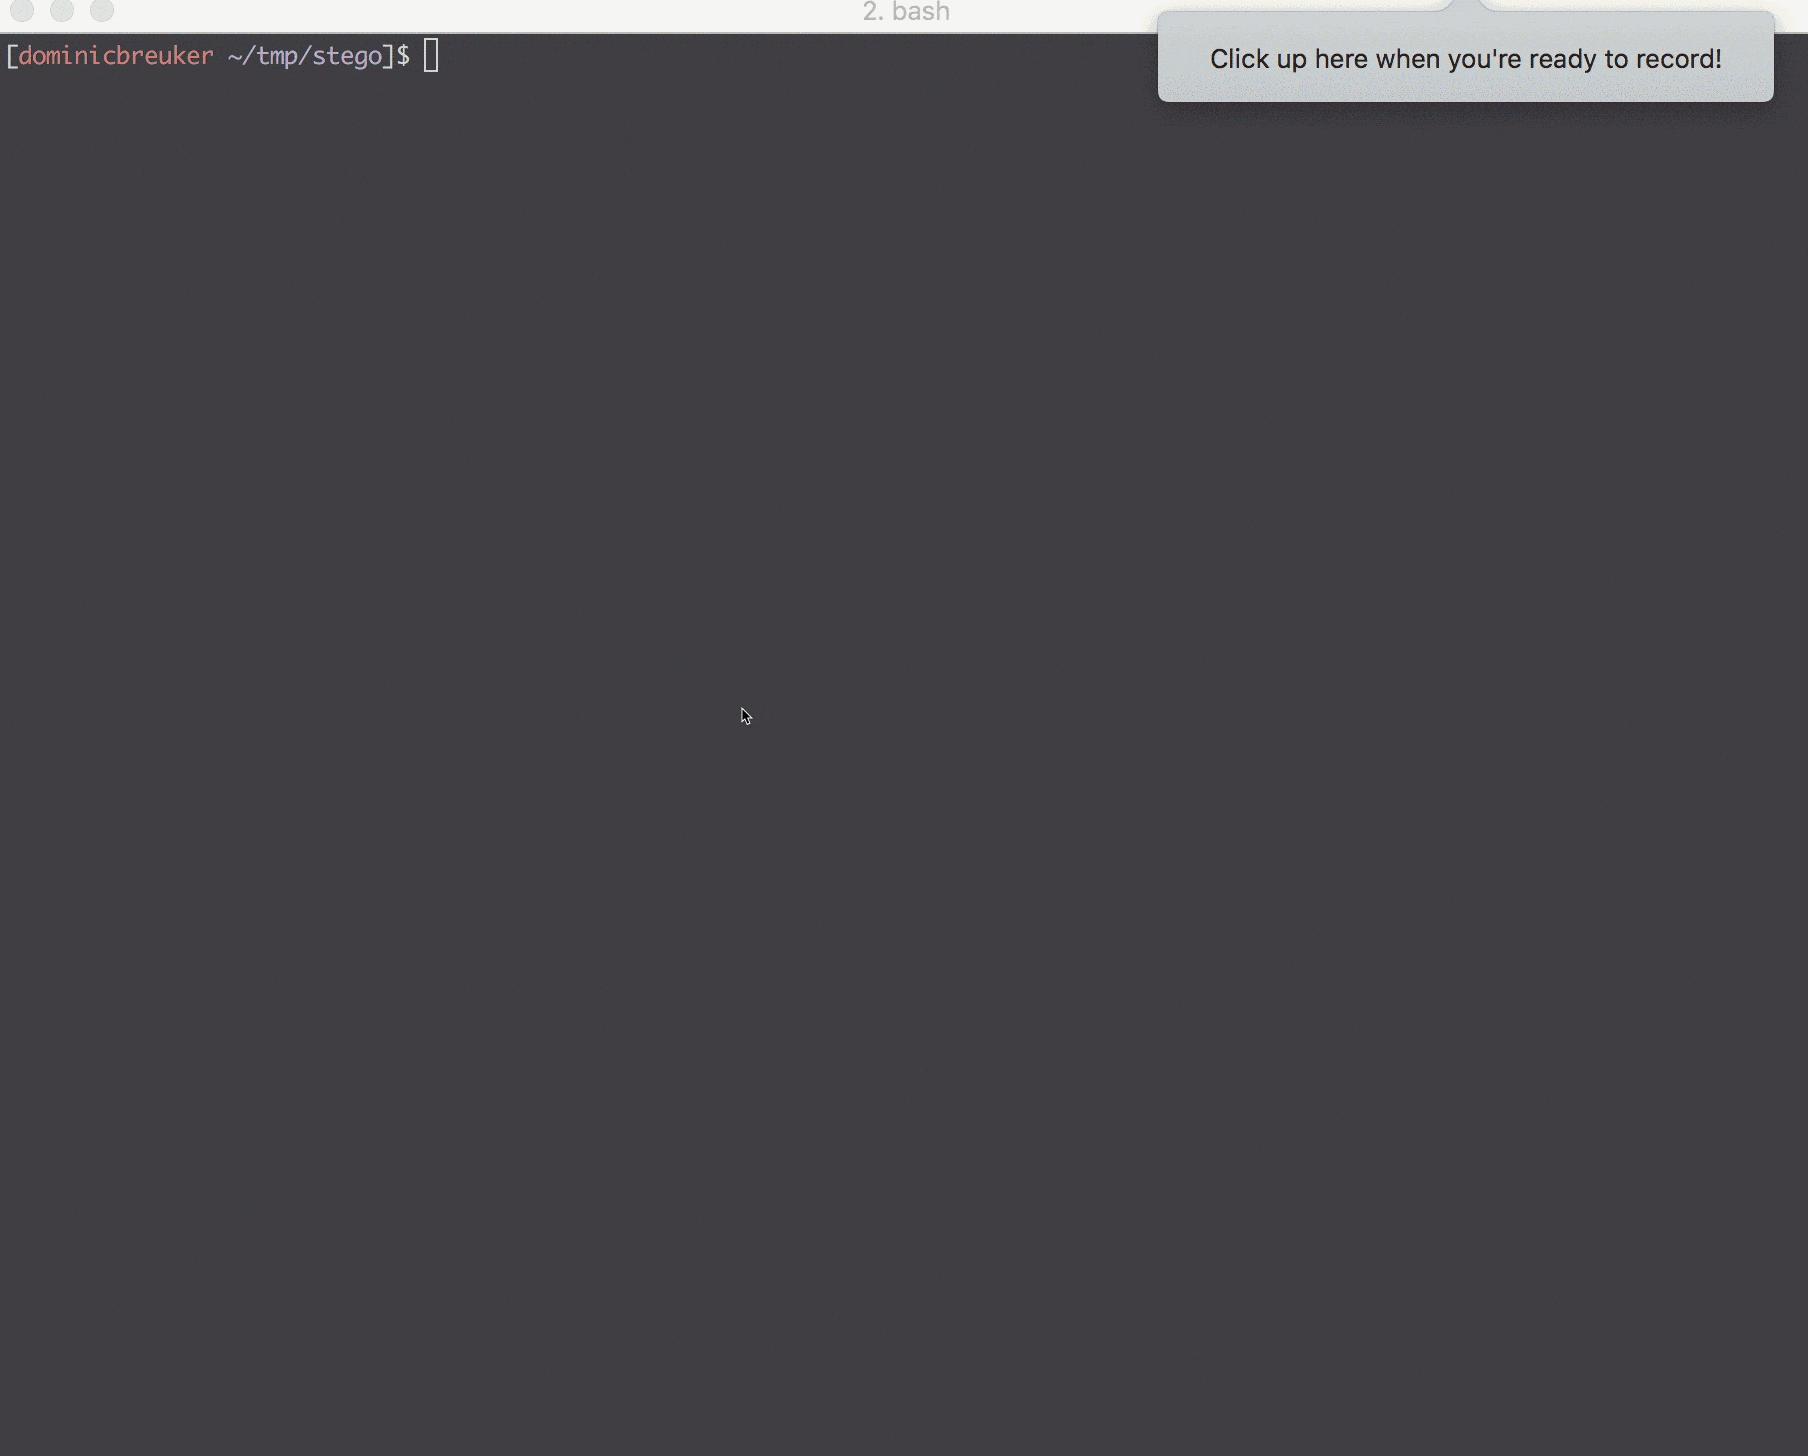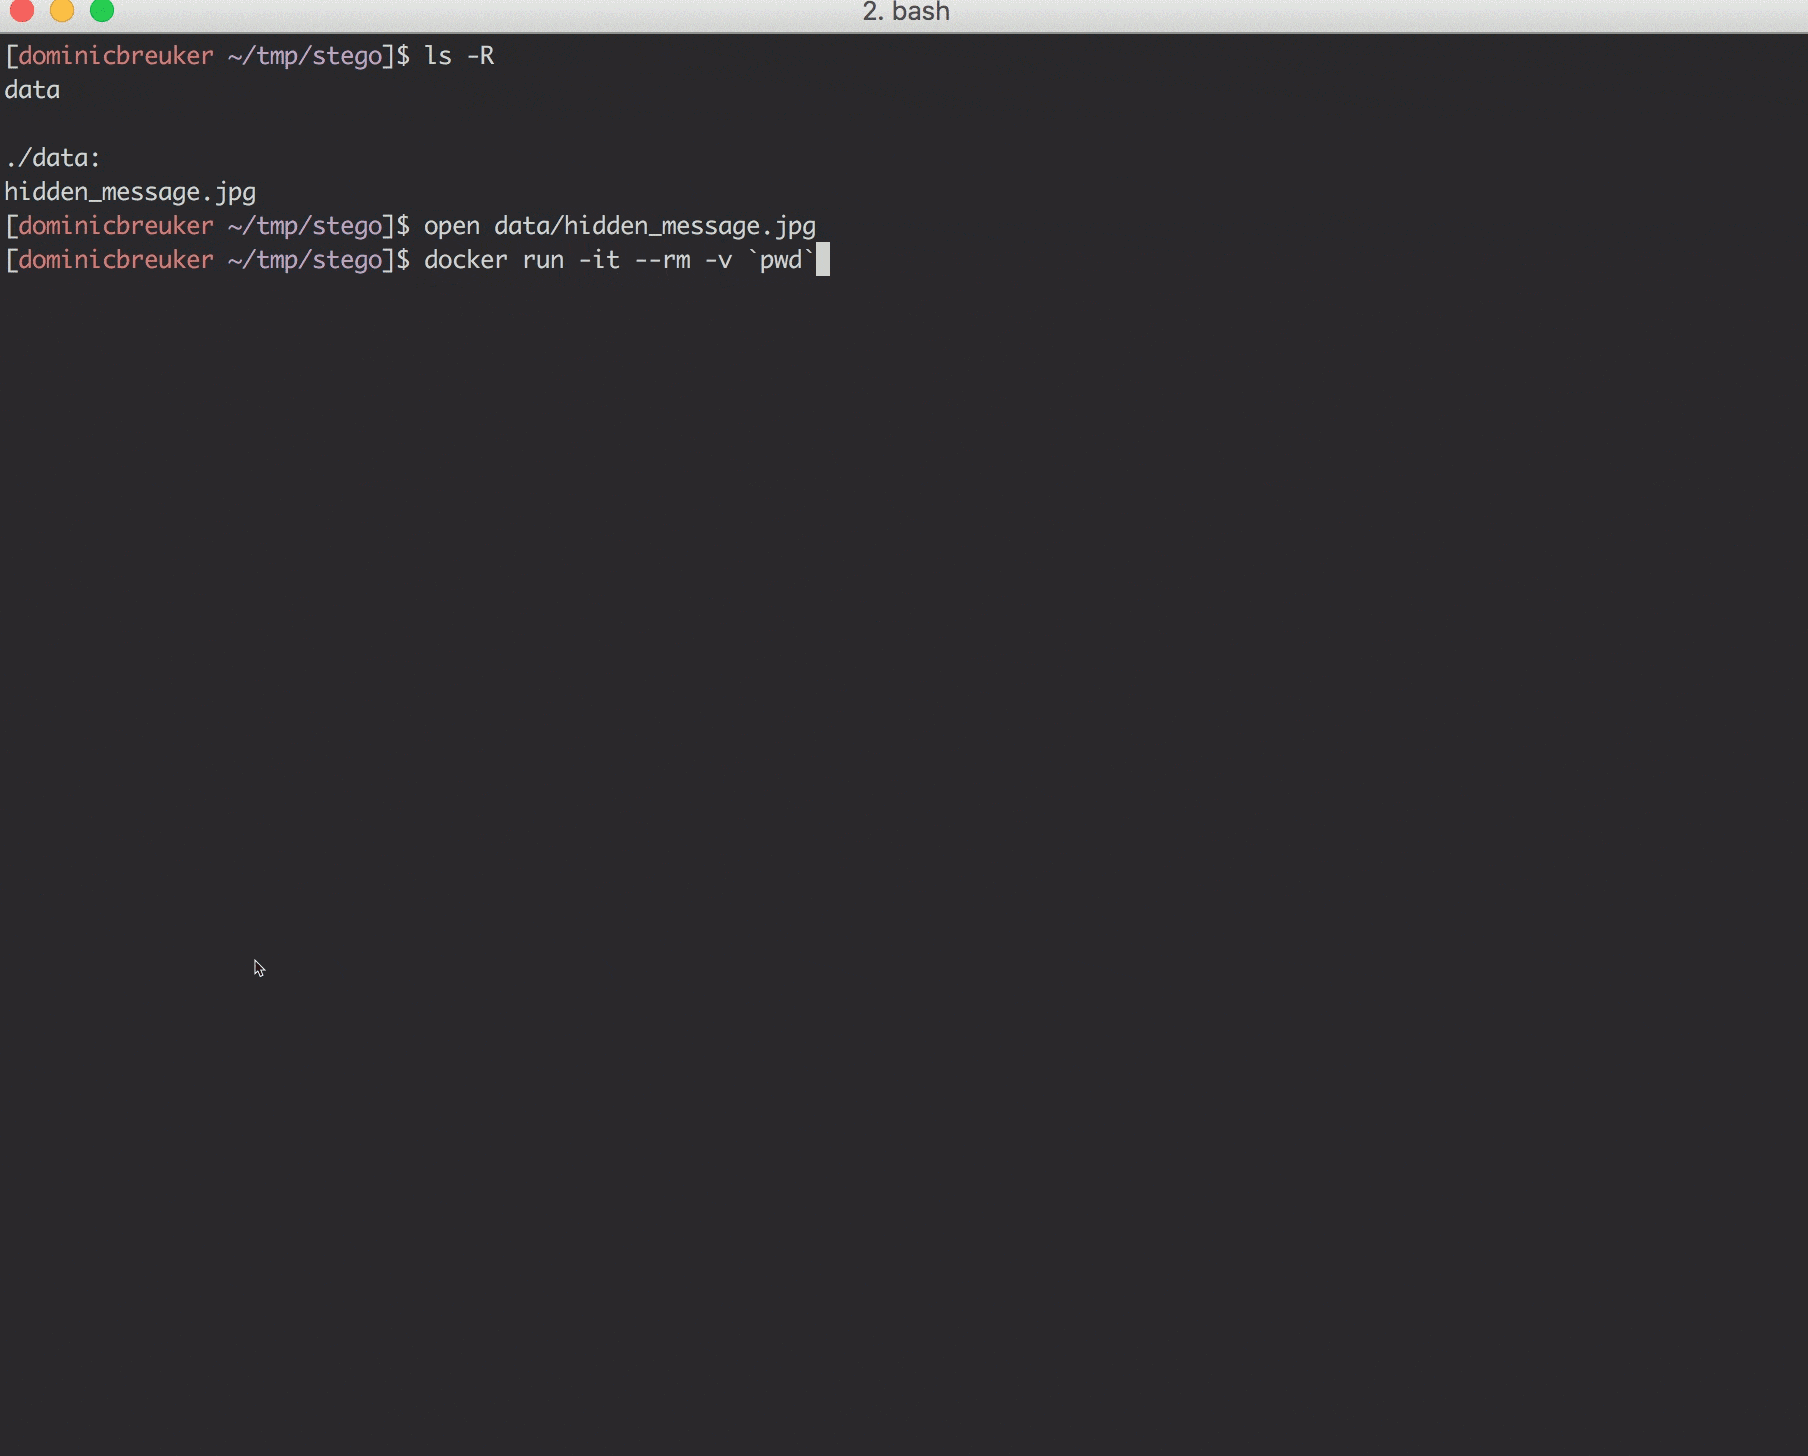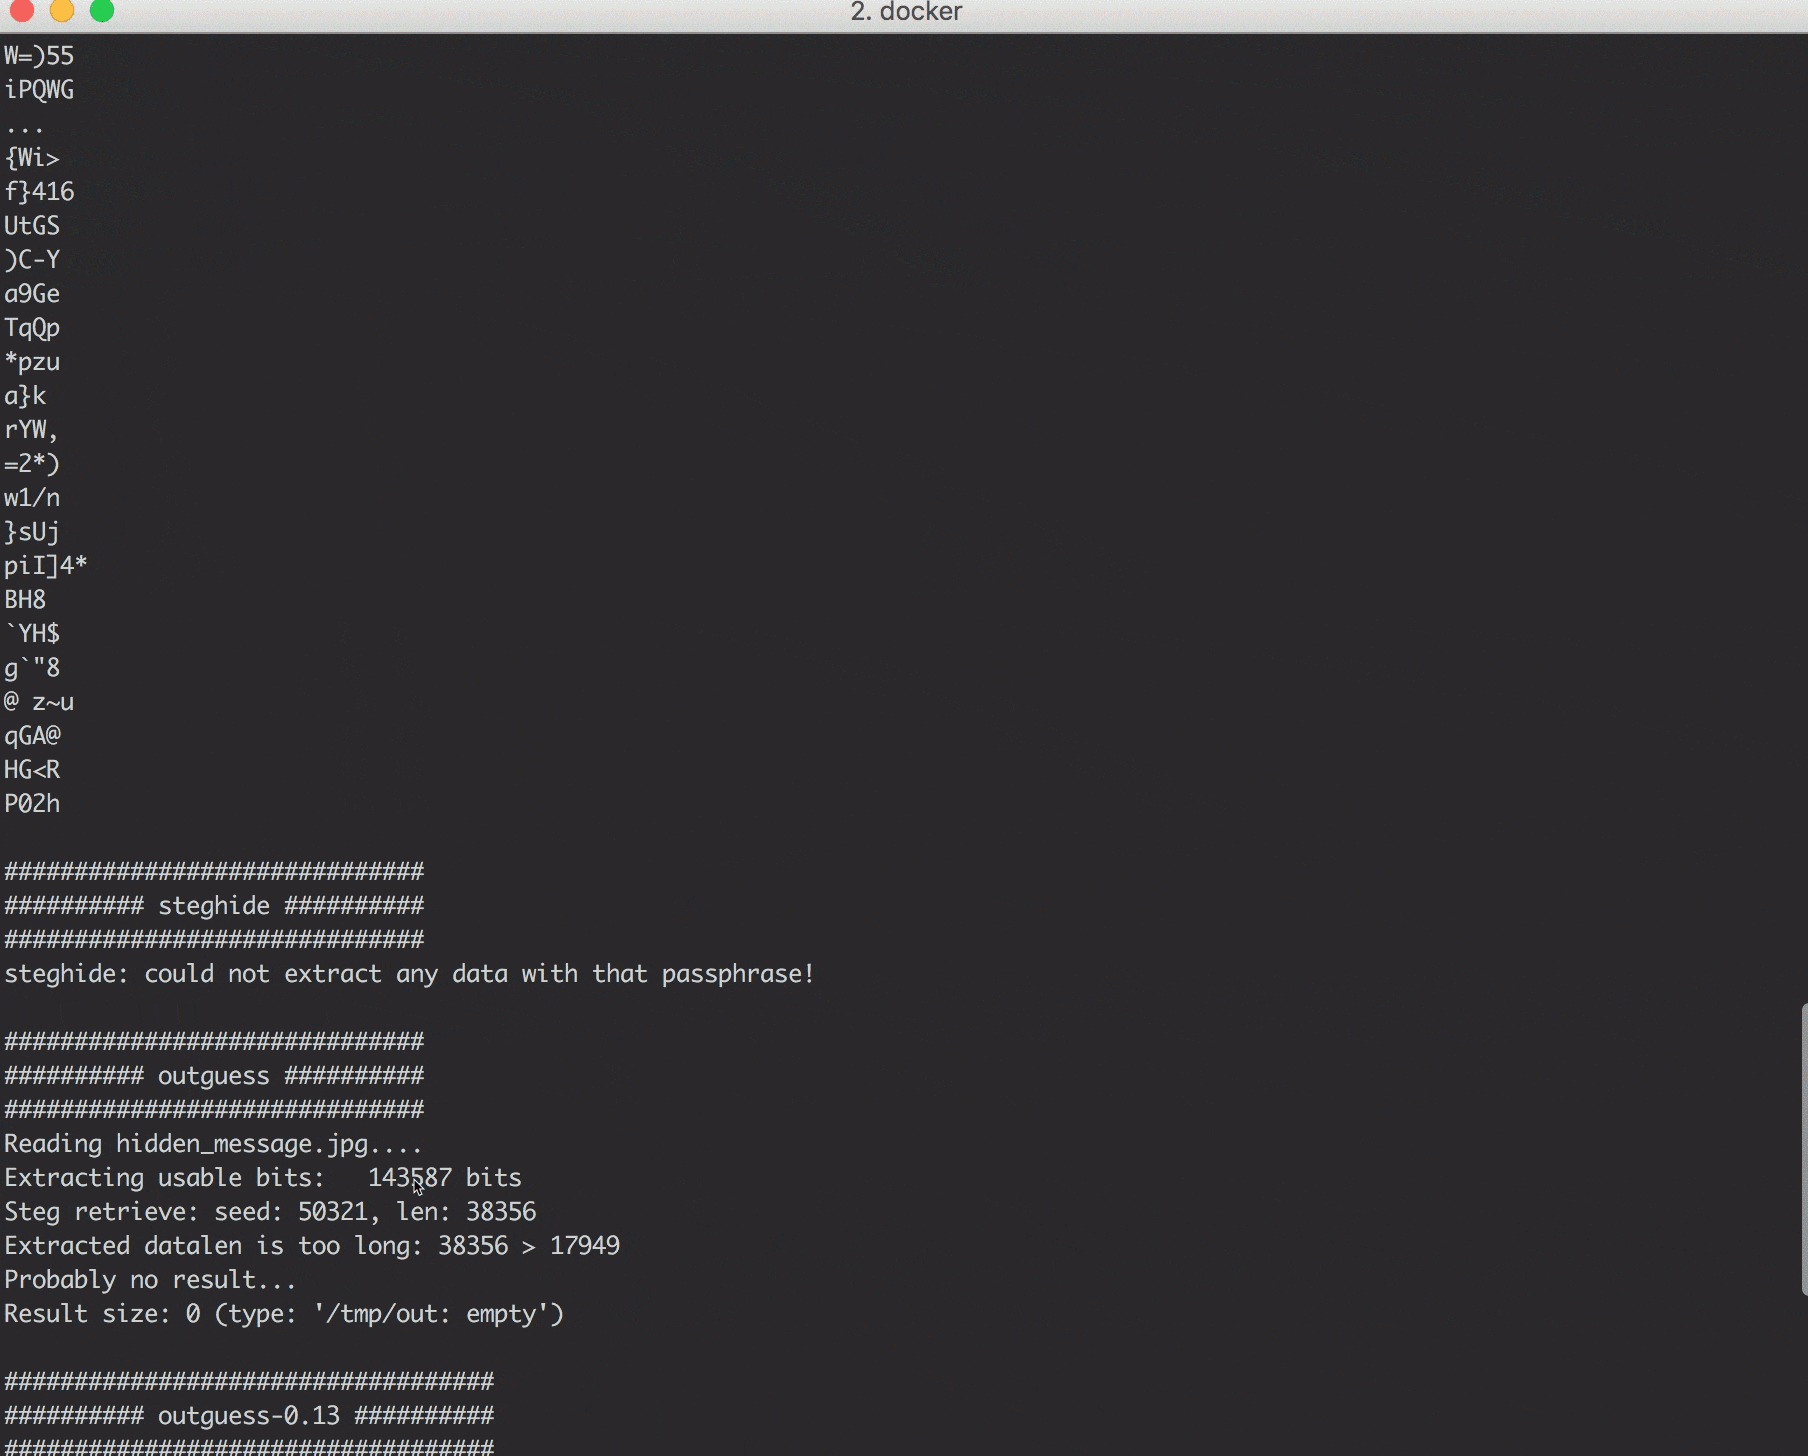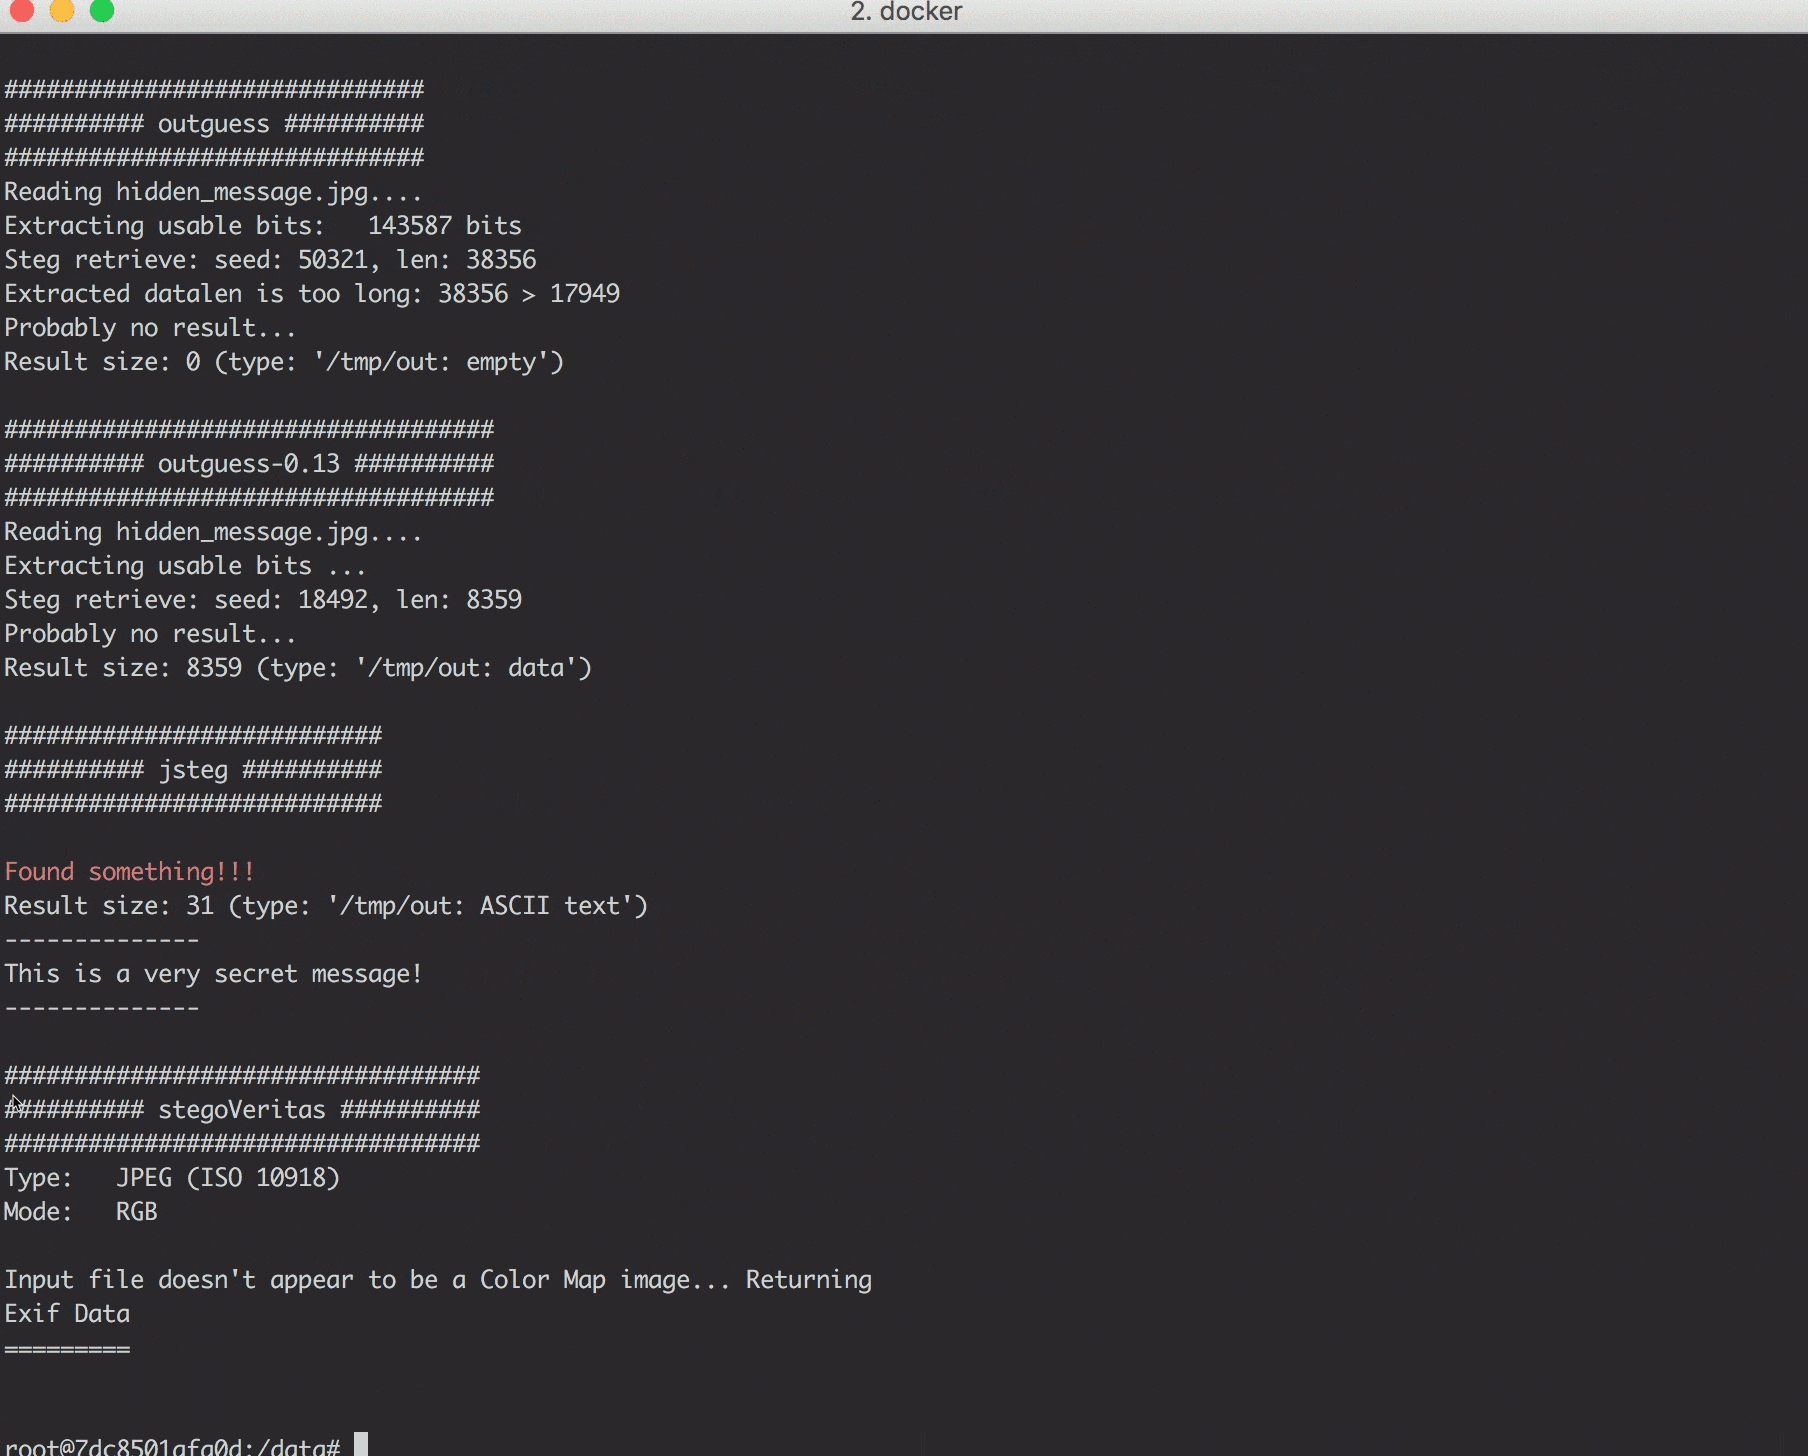 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
 bishopfox/cloudfoxable
Créez votre propre environnement de test d'intrusion AWS vulnérable par conception.
 aramosf/joomla_exploits
Collection organisée d'artefacts d'exploitation Joomla validés avec environnements de laboratoire Docker. Comprend des scripts RCE, SQLi, XSS et…
 cves-labs/cve-2026-22241
Environnement de laboratoire pour CVE-2026-22241
 yonliud/cve-2026-76904
POC en un jour | Injection SQL non authentifiée dans GeoServer menant à une RCE complète
 momenbasel/htb-writeups
Collection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
 saferman/cve-2020-7471
Vulnérabilité Django : CVE-2020-7471 - Potentielle injection SQL via StringAgg(delimiter) - Environnement de vulnérabilité et POC
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag (CVE-2026-43284) — Writeup d'élévation de privilèges Linux
 cved-sources/cve-2018-3810
Conteneur Docker fournissant un environnement vulnérable pour CVE-2018-3810, conçu pour les tests de sécurité et la pratique d'exploitation éducative…
 s3v3n-jg/cve-2026-76460
Lab Flask éducatif simulant un contournement d'authentification CVE-2026-76460, avec des modes vulnérable, sécurisé et strict, ainsi qu'un script…
 trailofbits/not-going-anywhere
Programmes Golang volontairement vulnérables exposant des failles web, gRPC et database/sql pour la formation en sécurité, la découverte de…








