
 #1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit
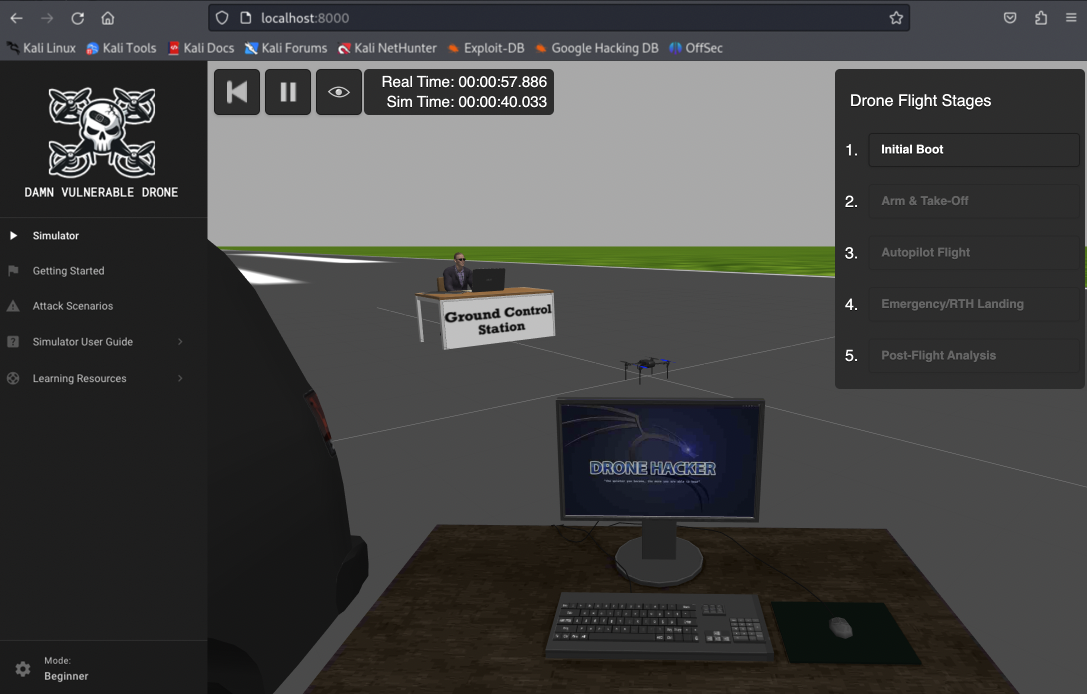
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone est un simulateur de hacking de drones intentionnellement vulnérable, basé sur l'architecture populaire ArduPilot/MAVLink,…
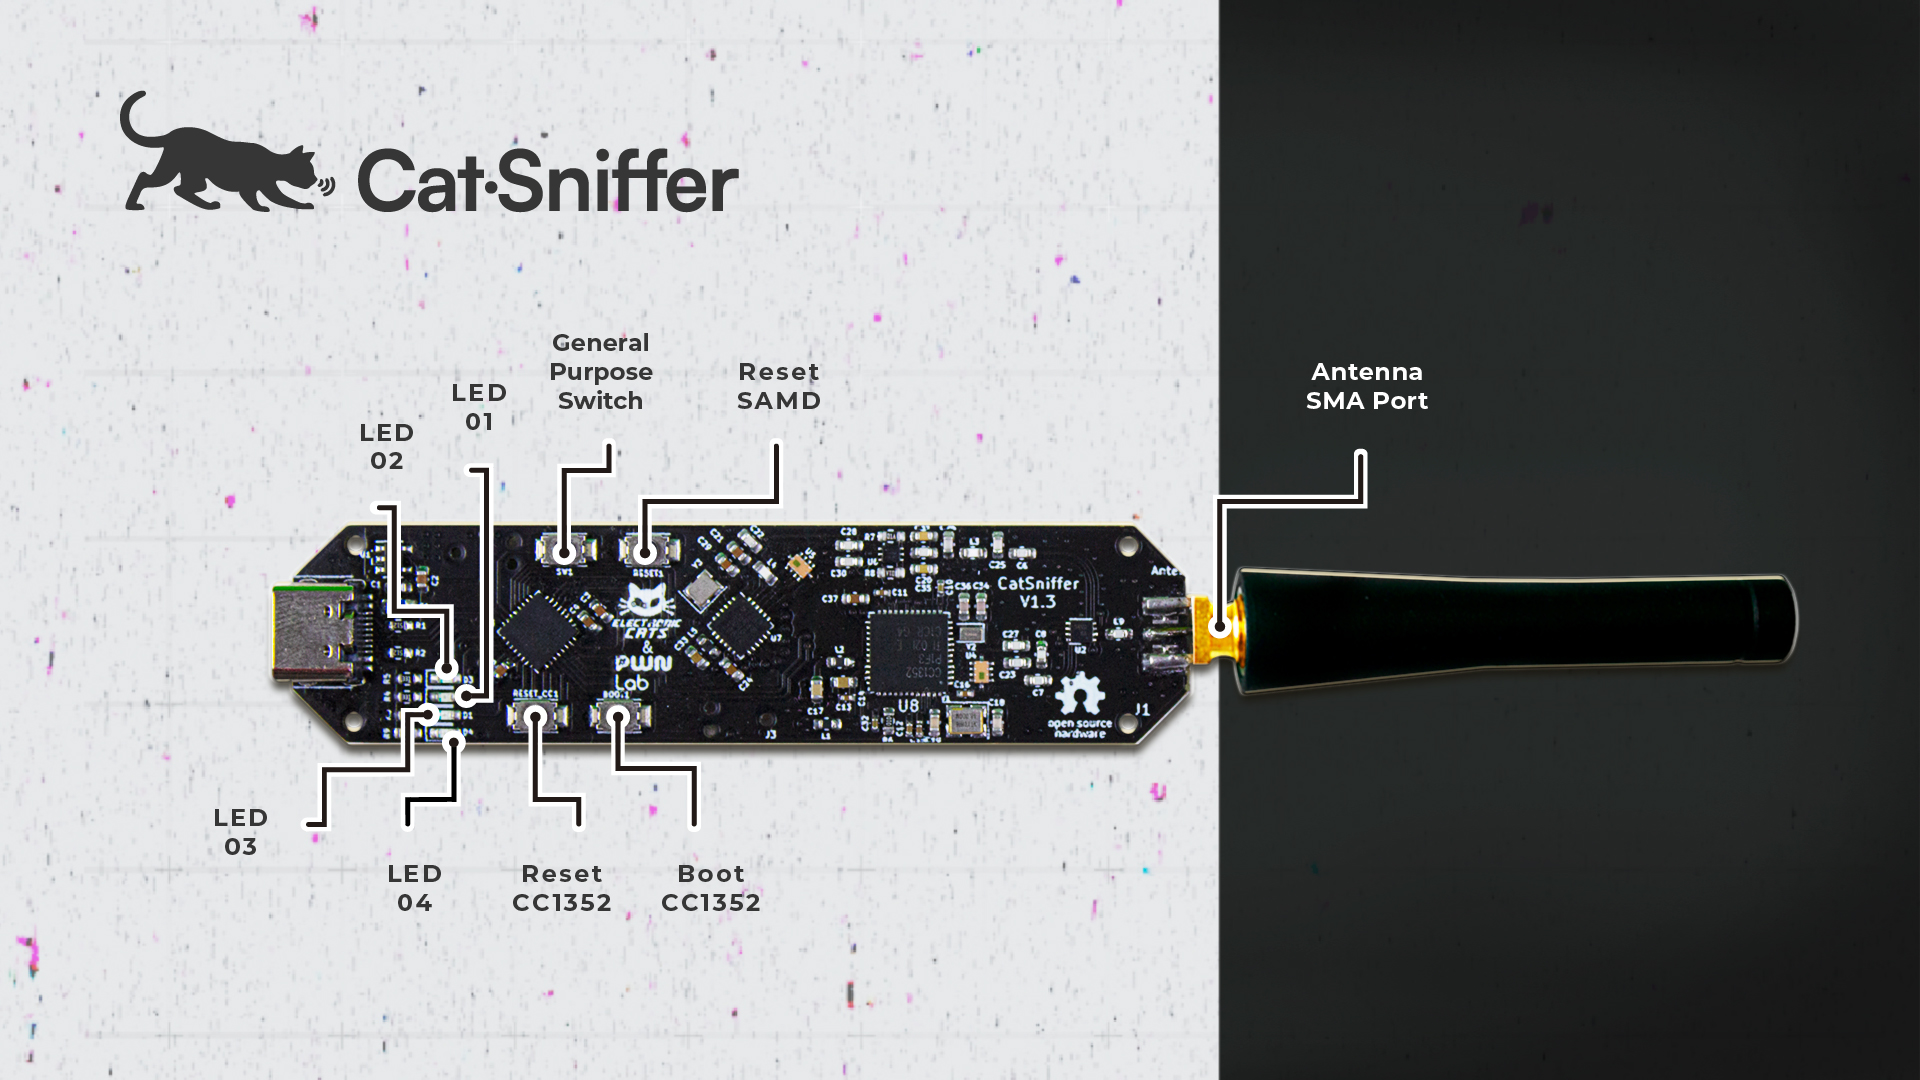 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
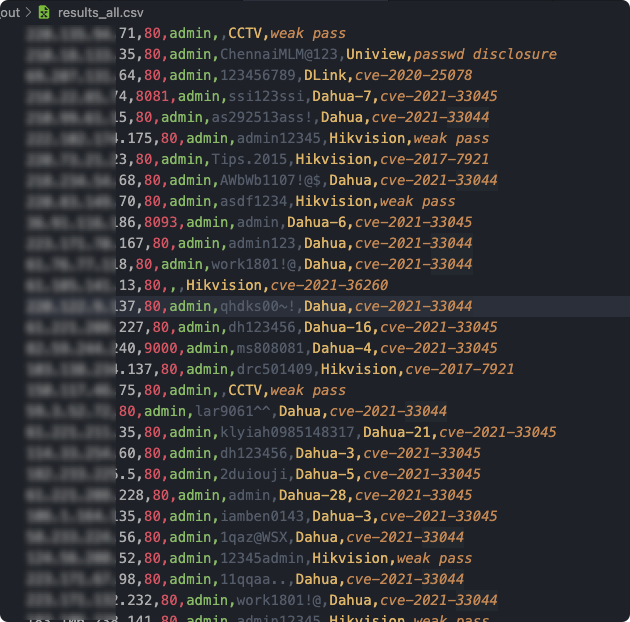 jorhelp/ingram
Outil de scan de vulnérabilités de webcam | Webcam vulnerability scanning tool
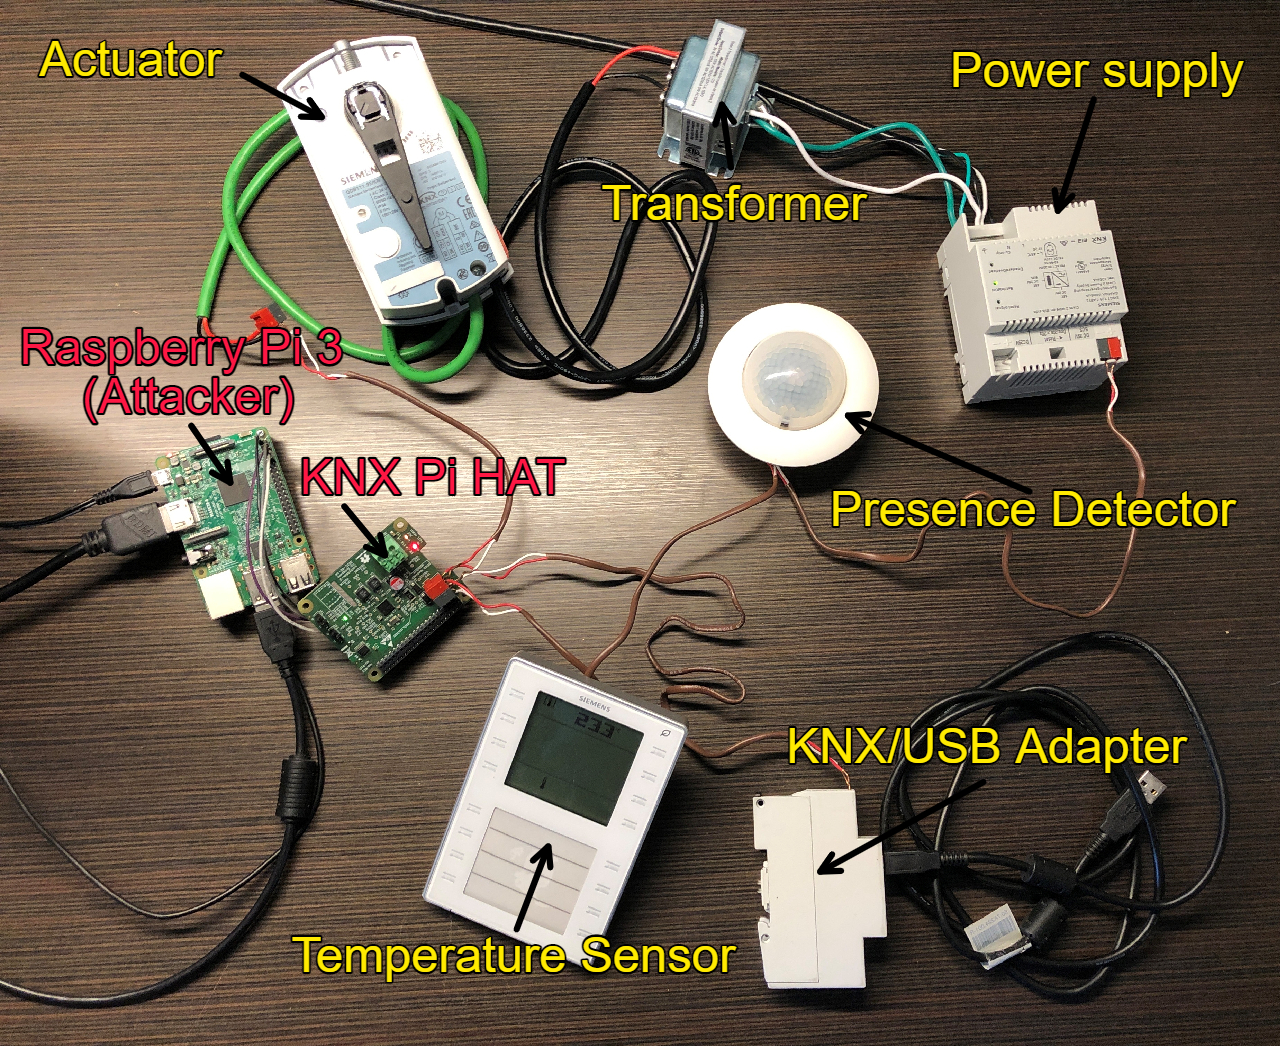 chrism09/knx-bus-dump
Un outil pour écouter un bus KNX via TPUART et la suite Calimero Project et pour extraire les données des paquets dans un fichier hex dump compatible…
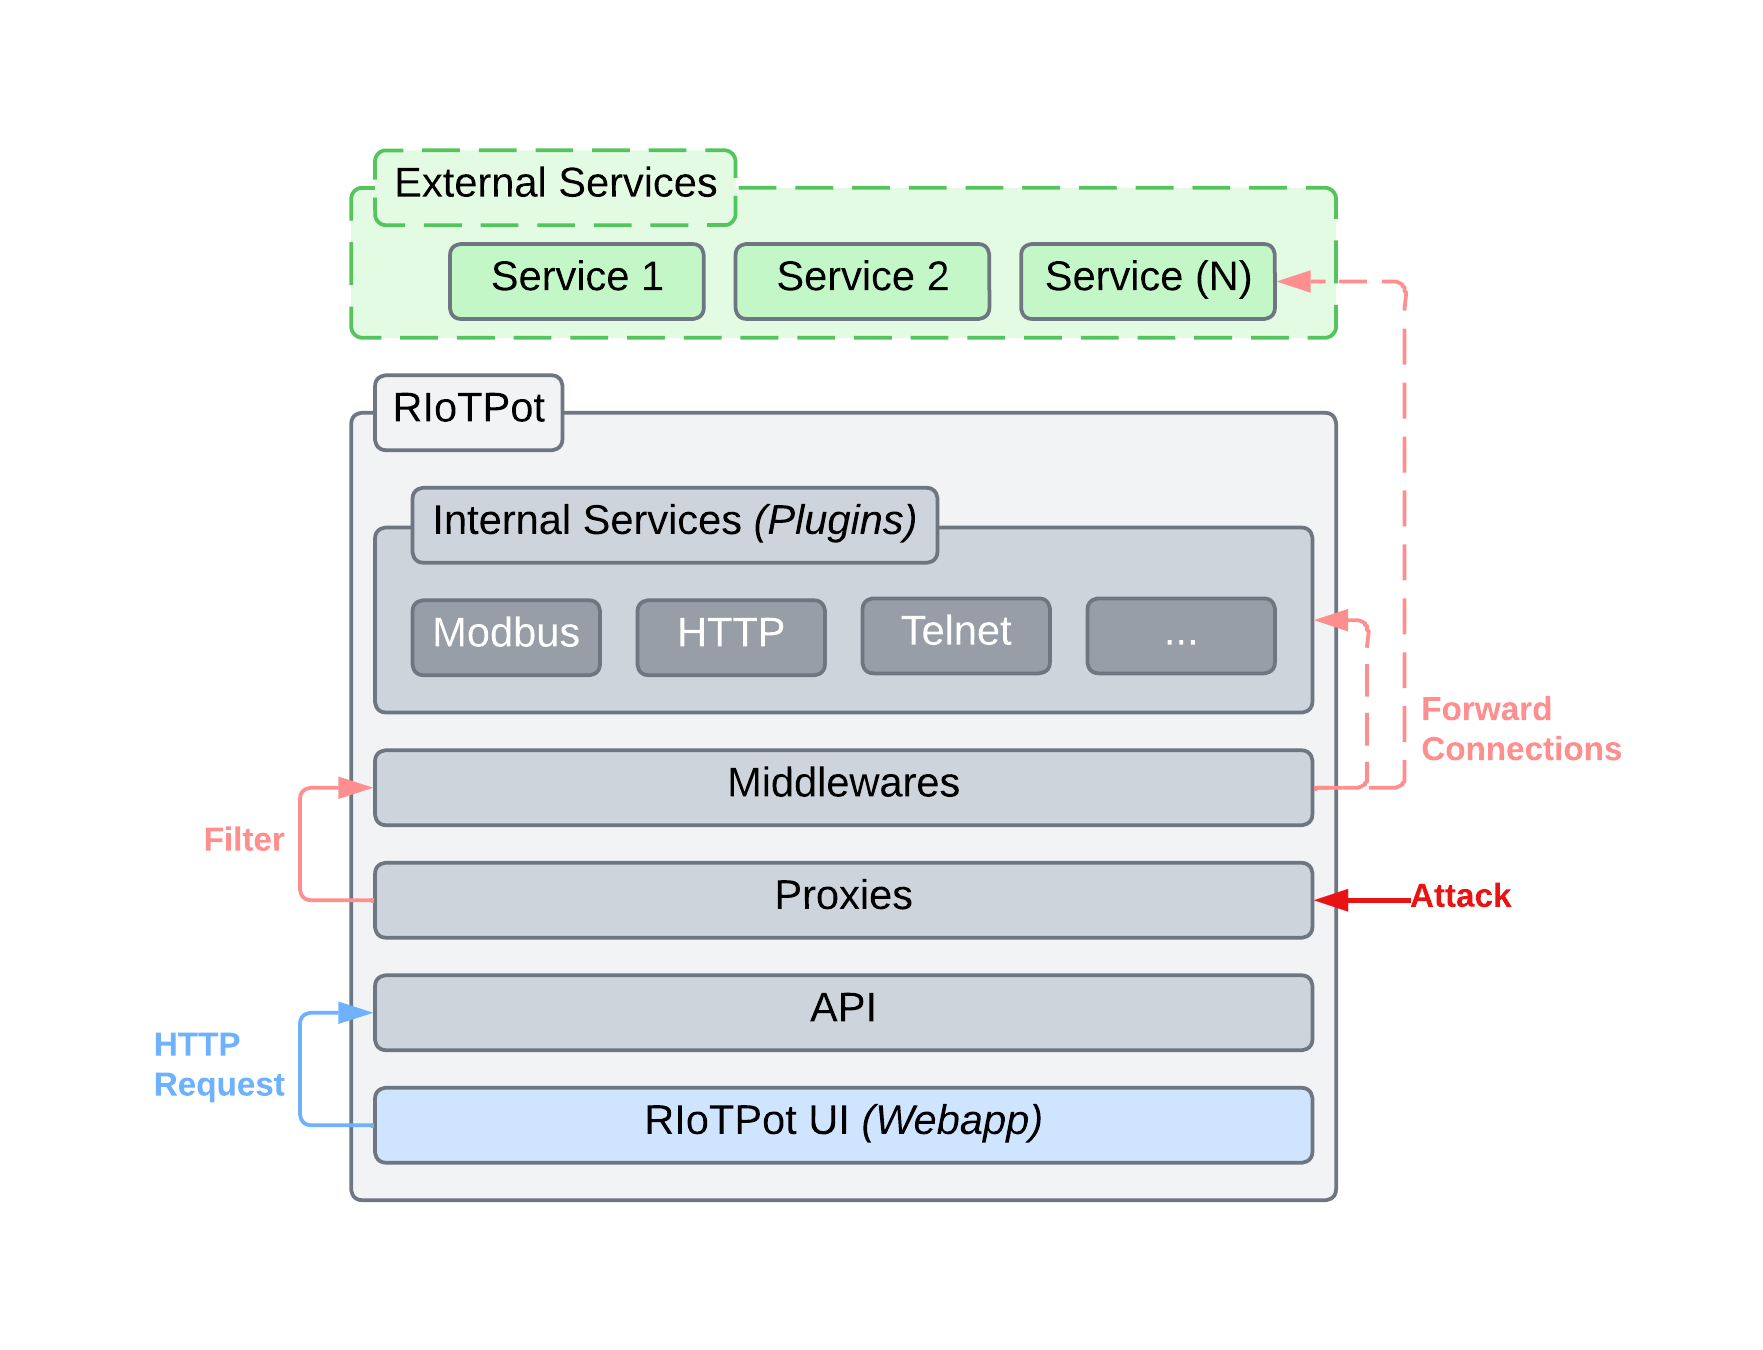 aau-network-security/riotpot
Honeypot IoT et Technologie Opérationnelle
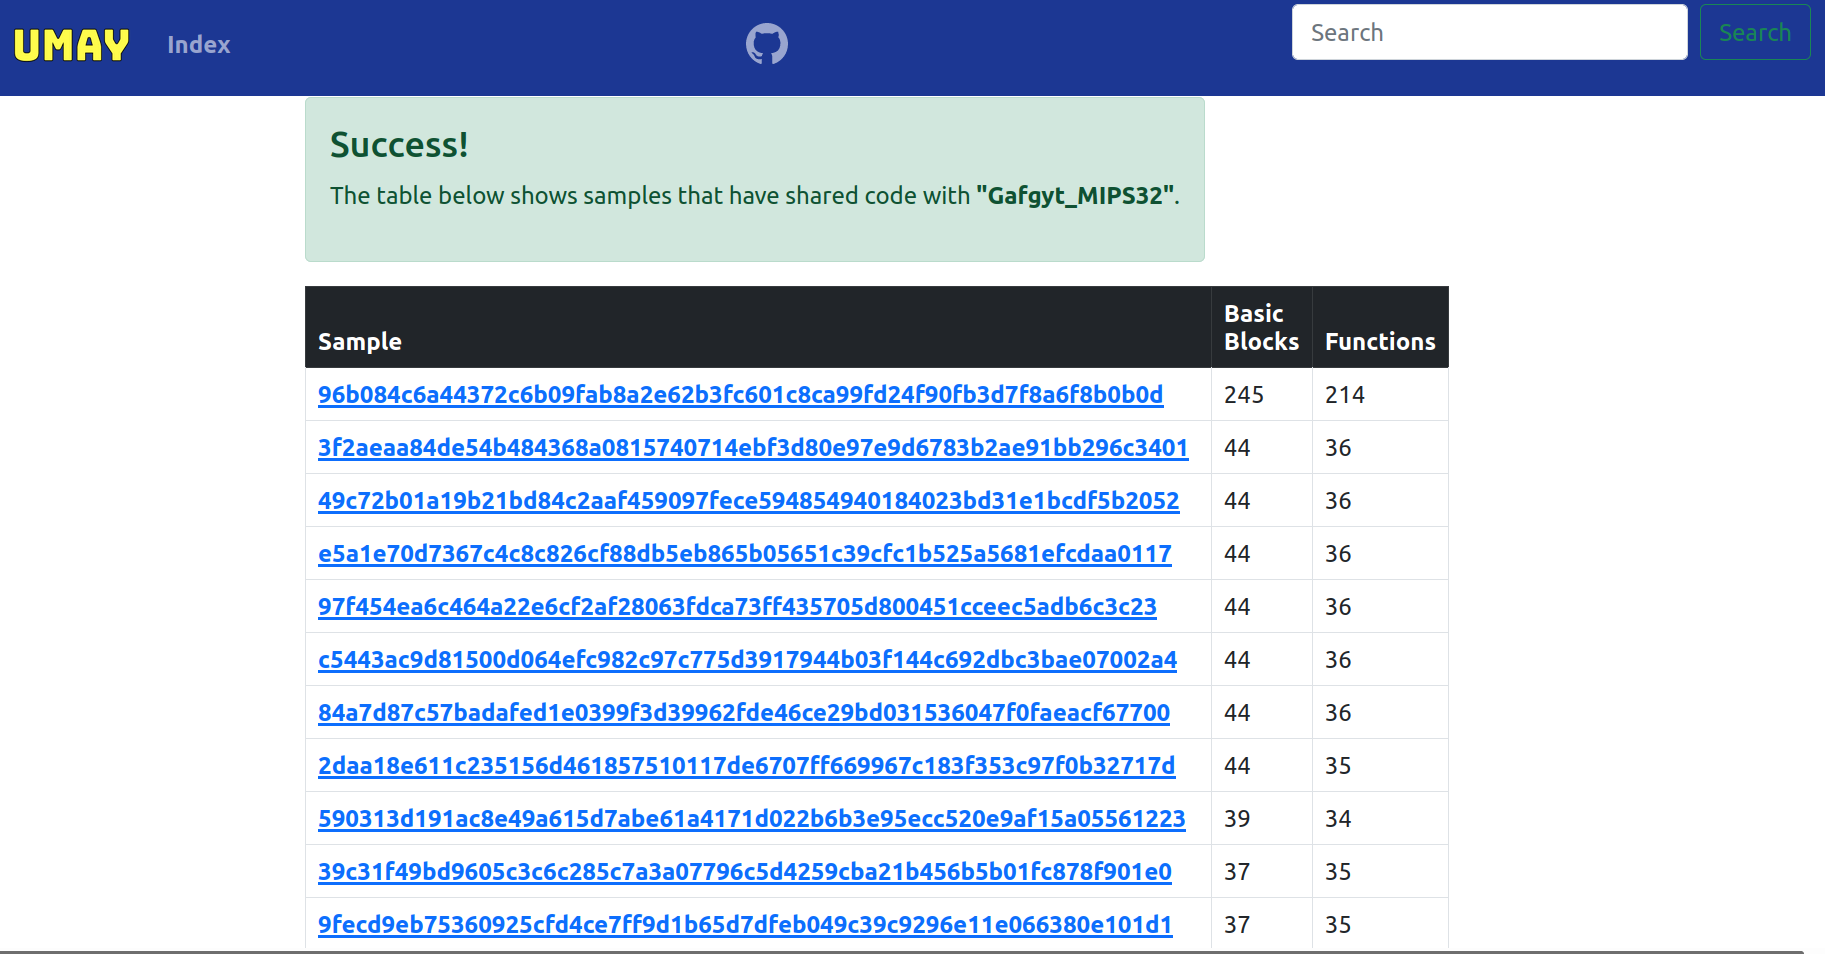 mucoze/umay
Plateforme d'analyse de similarité de malwares IoT
 synwall/synwall
Module noyau Linux implémentant un pare-feu sans configuration basé sur OTP pour les appareils IoT. Authentifie de manière transparente le trafic…
 e-m-b-a/emba
EMBA - L'analyseur de sécurité du firmware
 roxanne_ardary/ai-and-the-automobile
Collection organisée de spécifications ouvertes pour les systèmes véhiculaires intégrant l'IA, couvrant l'autonomie, la perception, la navigation, la…
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…
 batchmcnulty/uberscan
Programme de sécurité pour la récupération de mots de passe et le test d'intrusion de serveurs, routeurs et appareils IoT à l'aide d'attaques par…
 virtualabs/btlejuice
Framework Man-in-the-Middle BLE qui intercepte, rejoue et modifie le trafic GATT entre les appareils Bluetooth Smart et les applications mobiles via…
 cr0n1c/dlink_shell_poc
Dlink 615/815 shell PoC
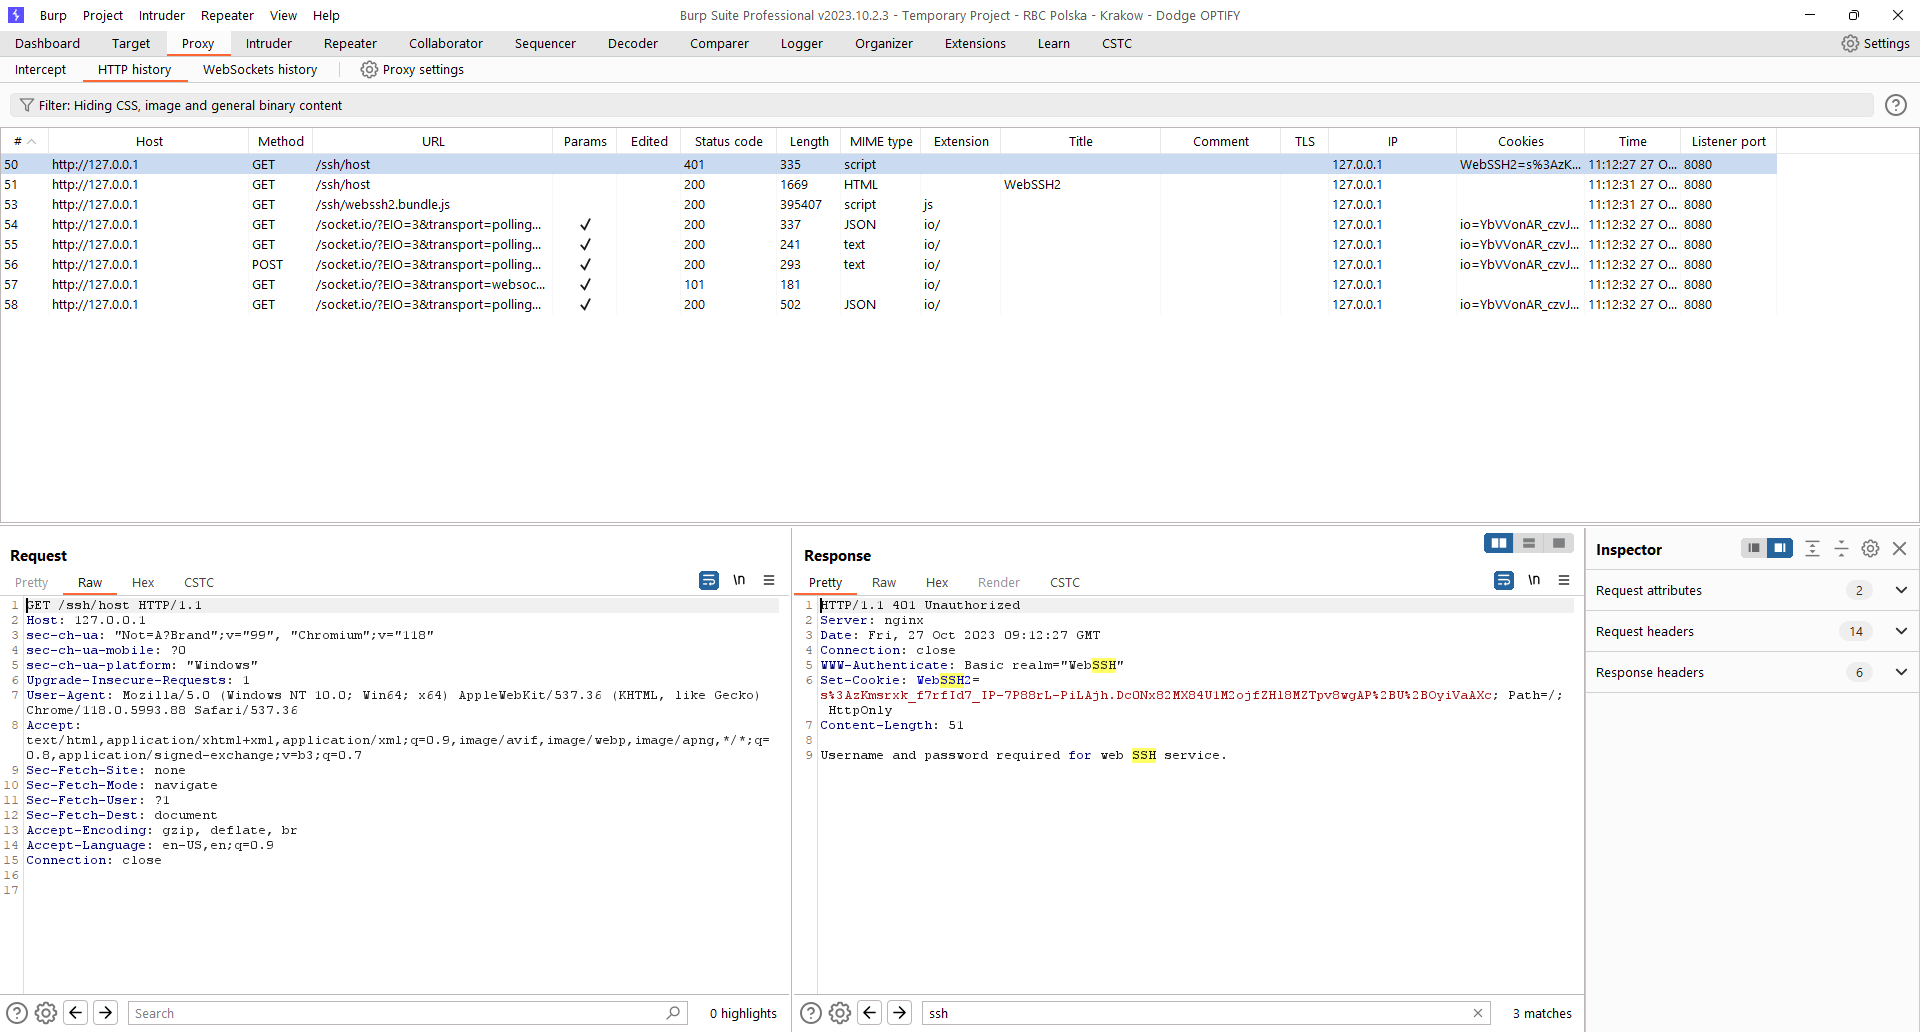 dodge-mptc/cve-2023-35794-webssh-hijacking
Le dépôt contient la description de la CVE-2023-35794 découverte par l'équipe Dodge Industrial pour la plateforme Dodge OPTIFY.
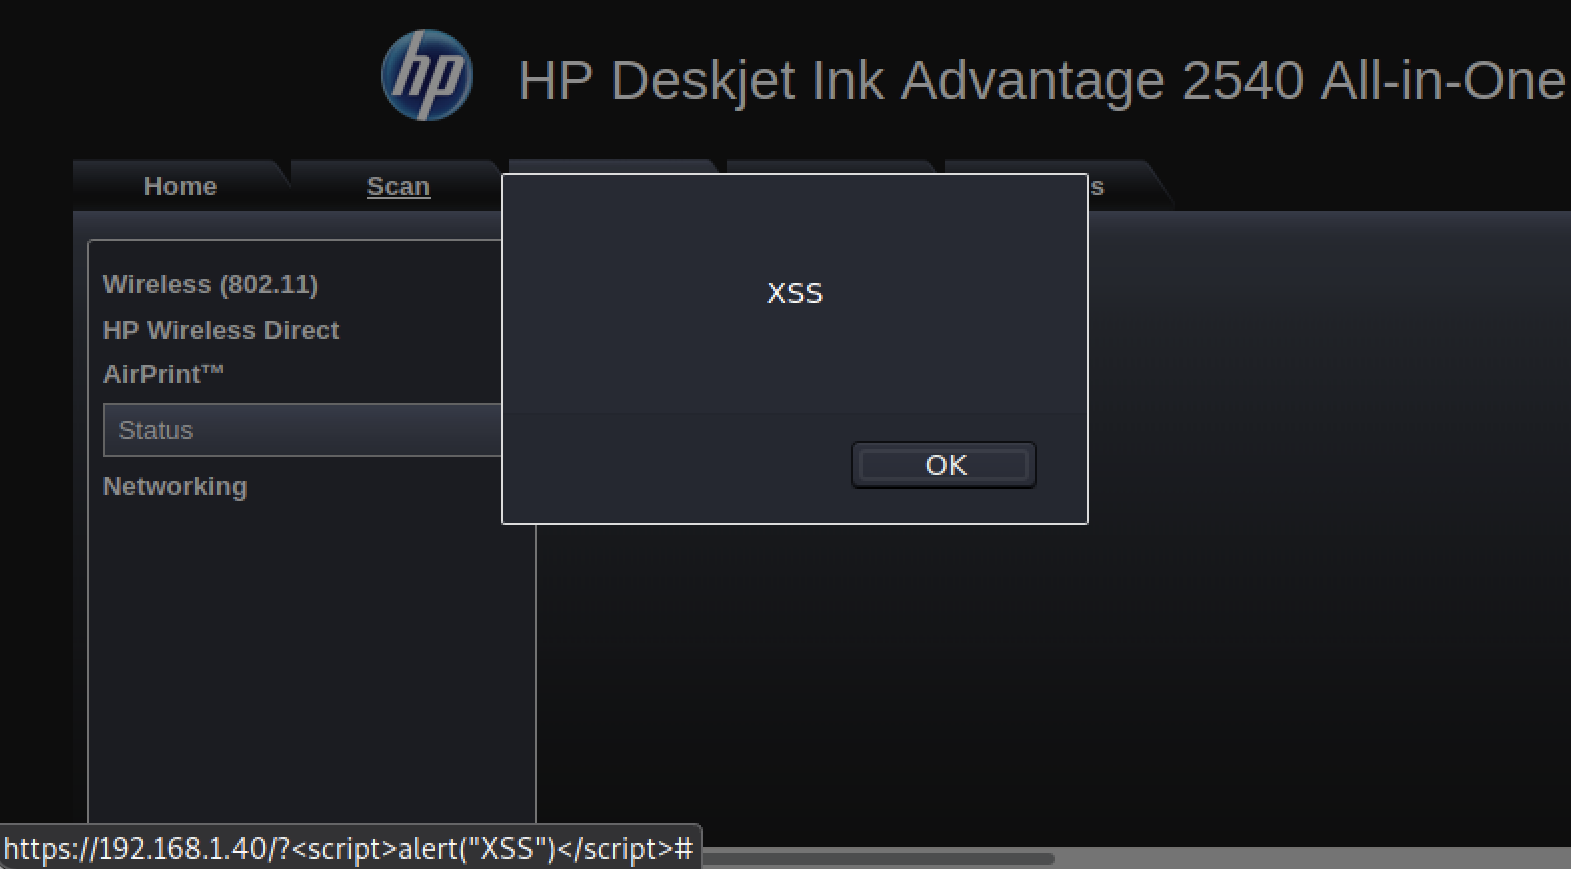 swzhouu/cve-2022-48311
Imprimante HP Deskjet série 2540 Version du firmware CEP1FN1418BR et numéro de modèle de produit A9U23B Page de configuration HTTP Vulnérabilité de…
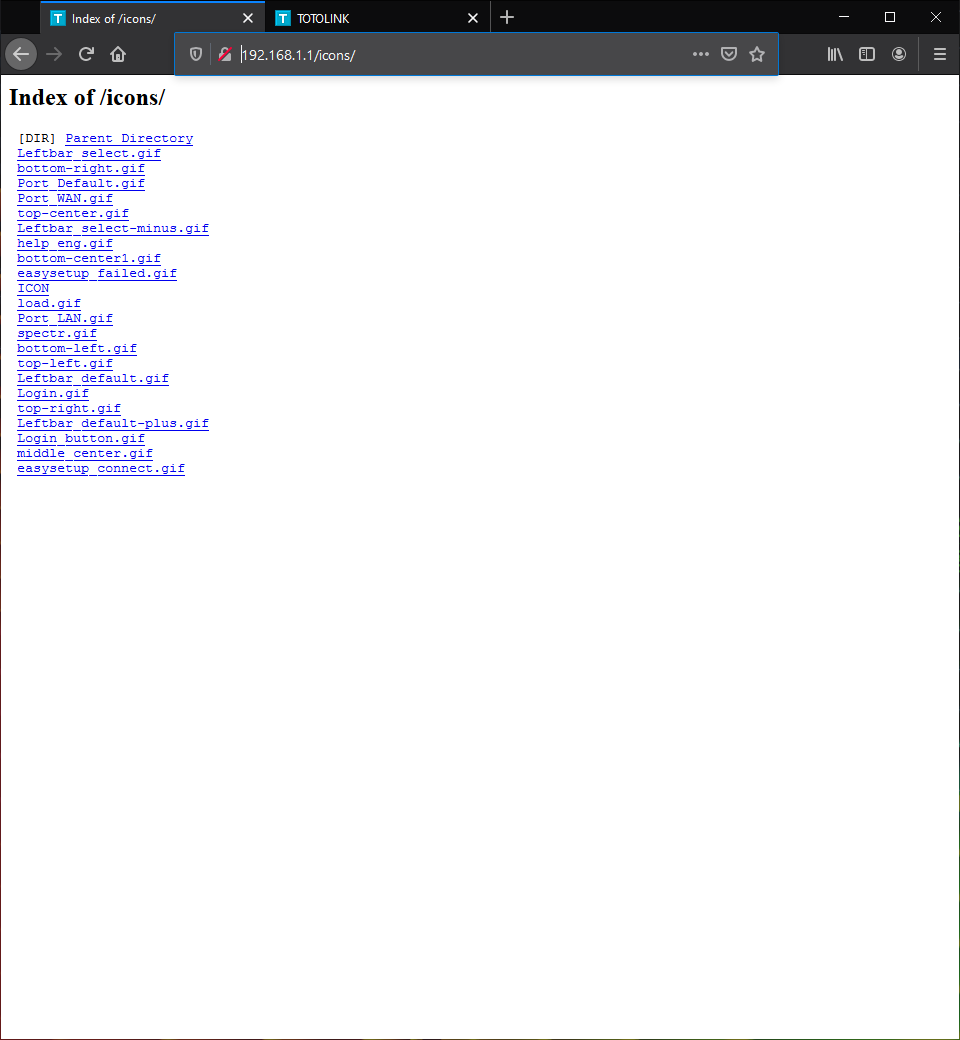 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnérabilité d'indexation de répertoire
 robertguetzkow/cve-2021-37740
PoC pour la vulnérabilité DoS CVE-2021-37740 dans le firmware v3.0.3 de SCN-IP100.03 et SCN-IP000.03 de MDT. Le bug a été corrigé dans le firmware…







