
 #1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit
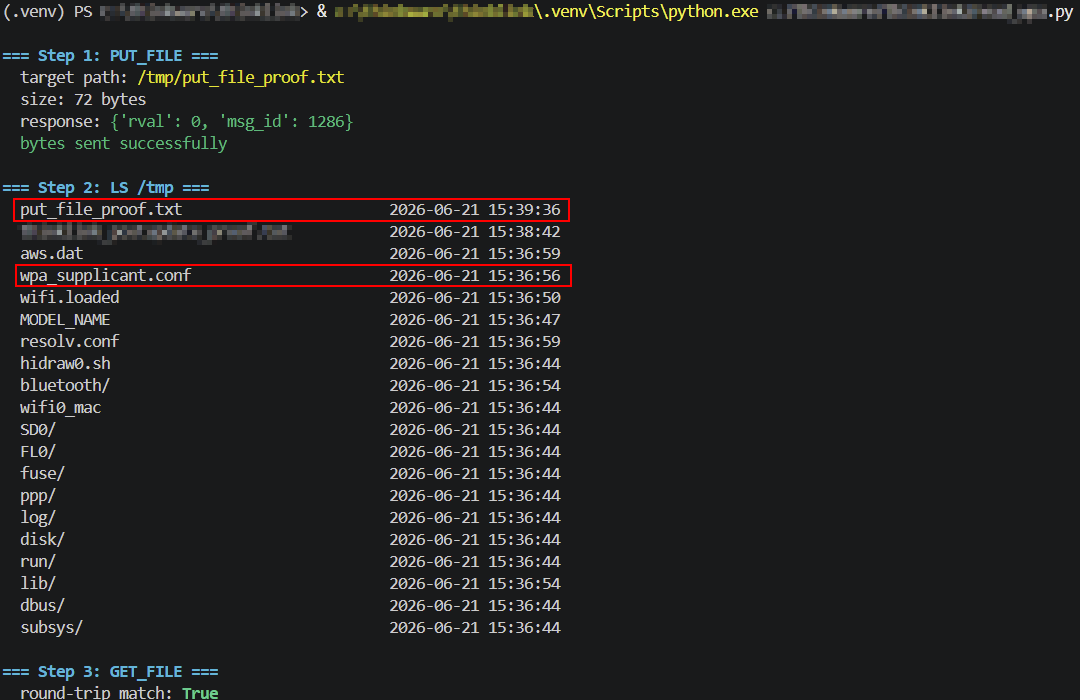
 turretsec/disclosure-thinkware-u3000
Trois vulnérabilités non authentifiées dans le protocole de contrôle WiFi local du dashcam Thinkware U3000 : écriture arbitraire de fichiers, lecture…
 turretsec/u3000py
Client Python pour le protocole de contrôle WiFi local du dashcam Thinkware U3000, rétro-ingénieré à partir de l'application Android officielle.…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Boîte à outils d'exécution de code à distance non authentifiée.
 murrez/cve-2026-100740
PoC Python pour CVE-2026-100740, une écriture hors limites dans l'AVP Host Name L2TP de D-Link DIR-895L A1_102b07 tunnel_set_params. Identifie…
 murrez/cve-2026-13249
Téléversement arbitraire de fichier non authentifié sur l'interface d'administration web Honeywell PD45 (firmware F10.19.010040–avant F10.22.030745)…
 wuyou6956-glitch/cve-2026-1668-poc
Preuve de concept d'exploit pour CVE-2026-1668 dans le firmware des switchs TP-Link, délivrant une charge utile MIPS qui permet d'obtenir un shell…
 ejfkdev/reyee_decrypt
Déchiffrer le firmware Ruijie ReyeeOS (v1/v2) et les sauvegardes de configuration chiffrées ; récupérer les mots de passe en clair
 nmatt0/moria
Identification et extraction de firmware IoT
 wrongbaud/spidump
Outil de reconstruction d'images SPI flash via des captures d'analyseur logique
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
 florentineprinzessinzusachsen/badbox-h713-projector
Guide d'analyse et de nettoyage du malware BadBox sur les projecteurs Android Allwinner H713 : accès ADB, preuve d'infection, sauvegarde du firmware,…
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 d6fault/cve-2026-95675
PoC Python exploitant CVE-2026-95675, une injection de commande root non authentifiée dans le firmware D-Link DAP-1360 RevB via un contournement…
 khaleedbt/netis-cve-2026-36539
Script Python qui vérifie les routeurs Netis pour CVE-2026-36539, détectant les appareils vulnérables sur un réseau.
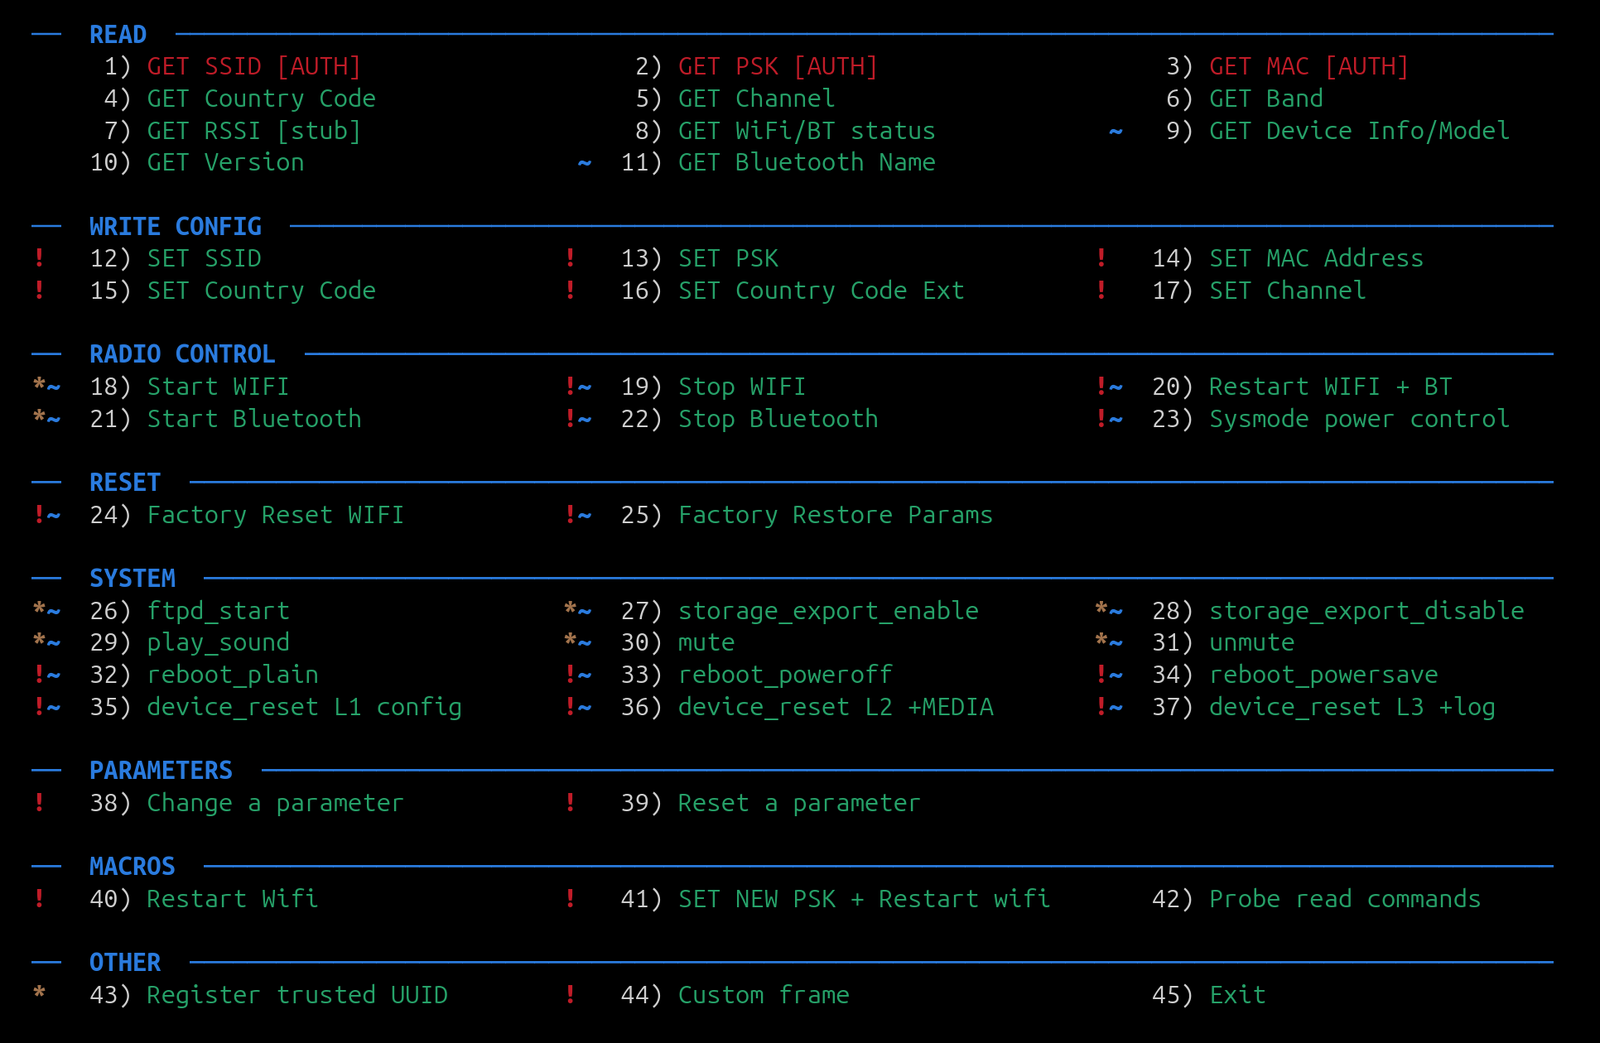 feedbeef/dji_ble_vuln
Injection de commande DUML sur drone DJI via Bluetooth — Preuve de concept pour CVE-2026-78306
 whoami-012/cve-2026-96515
Rapport technique et PoC reverse-shell authentifié pour CVE-2026-96515, une faille d'exécution de commandes en tant que root dans le gestionnaire…
 himitsushell/himitsushell
protecteur de script shell (obfuscation, interpréteur embarqué, DRM) - invisible au traçage du noyau
 digiprosec/microtrick
PoC Python autonome exploitant la chaîne SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) pour obtenir un accès administrateur complet non authentifié…








