
 #1
Outils axés sur les tests, la rétro-ingénierie et la sécurisation des applications iOS et du système d'exploitation iOS.
Recommandé par Kitploit
 owenpawl/cerberus-re-skill
cerberus-re est un atelier de rétro-ingénierie local axé sur Apple pour construire une boucle reproductible à trois têtes…
 bazad/blanket
CVE-2018-4280 : vulnérabilité de remplacement de port Mach dans launchd sur iOS 11.2.6 conduisant à une évasion du bac à sable, une escalade de…
 potmdehex/multicast_bytecopy
# Exploit de lecture/écriture du noyau pour iOS 15.0 - 15.1.1
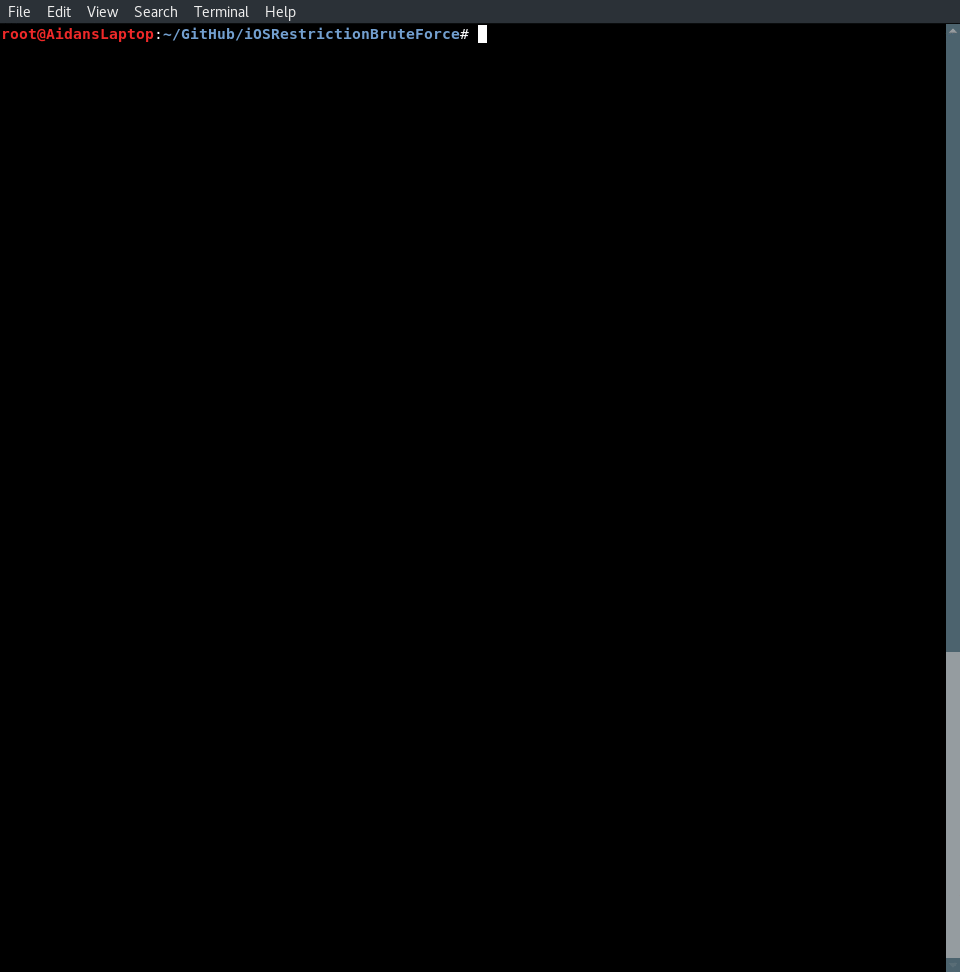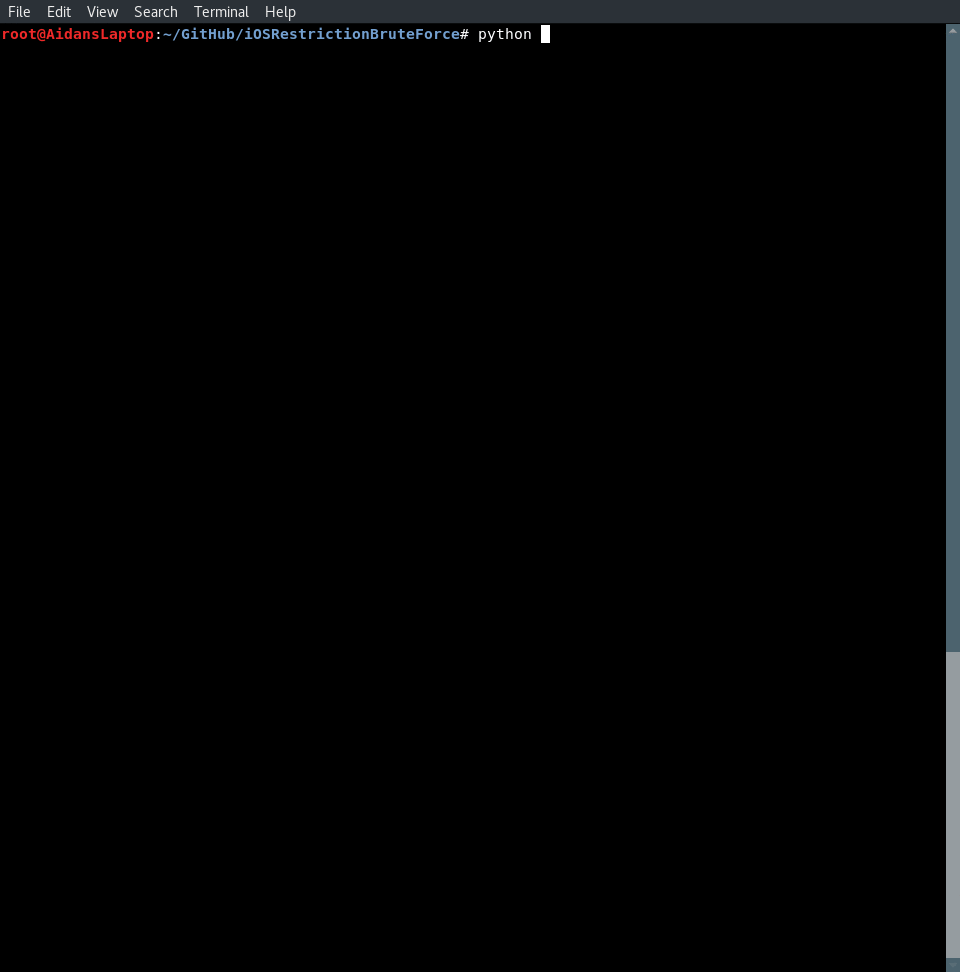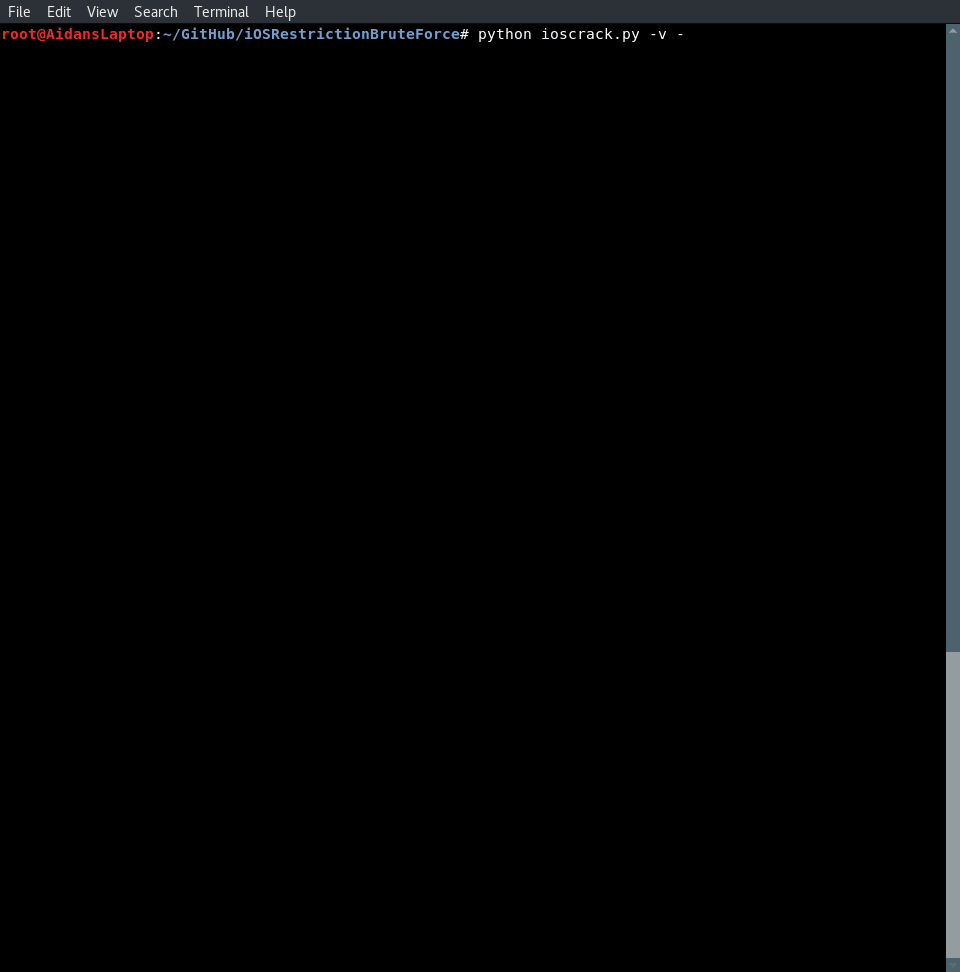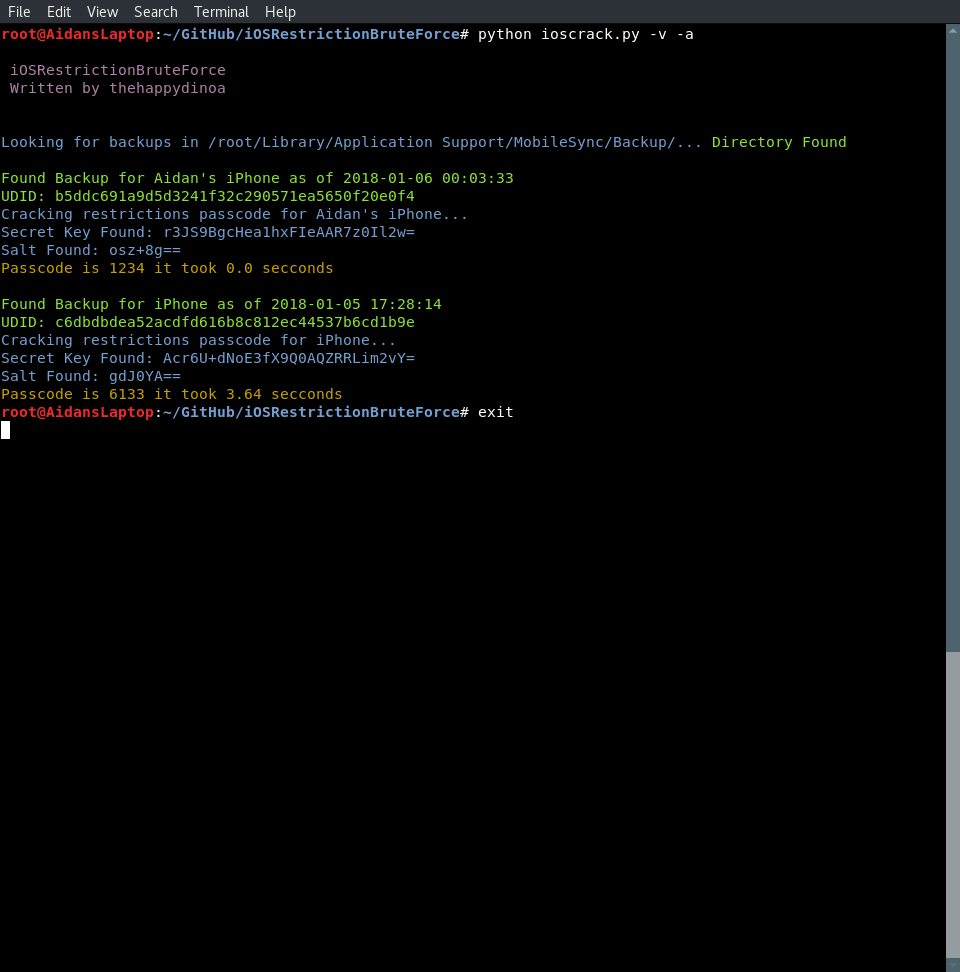 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 nst/spyphone
Ce projet montre le type de données qu'une application iPhone malveillante peut collecter.
 cellebrite-labs/ida_kernelcache
Un toolkit IDA pour analyser les kernelcaches iOS.
 santoku/santoku-linux
Distribution Linux pour la sécurité mobile, l'analyse de logiciels malveillants et la forensique
 b1n4r1b01/desc_race
POC d'exploitation du noyau iOS 15.1 pour CVE-2021-30955
 xorrior/macostools
kit de sécurité offensive macOS comportant l'injection dylib, un keylogger HID et des exécuteurs de payload JXA/Python en mémoire pour les opérations…
 0x36/weightbufs
ANE exploit de lecture/écriture du noyau pour iOS 15 et macOS 12
 seemoo-lab/toothpicker
Fuzzer en processus guidé par couverture pour le démon Bluetooth iOS (bluetoothd) utilisant FRIDA, avec fuzzing over-the-air pour le protocole…
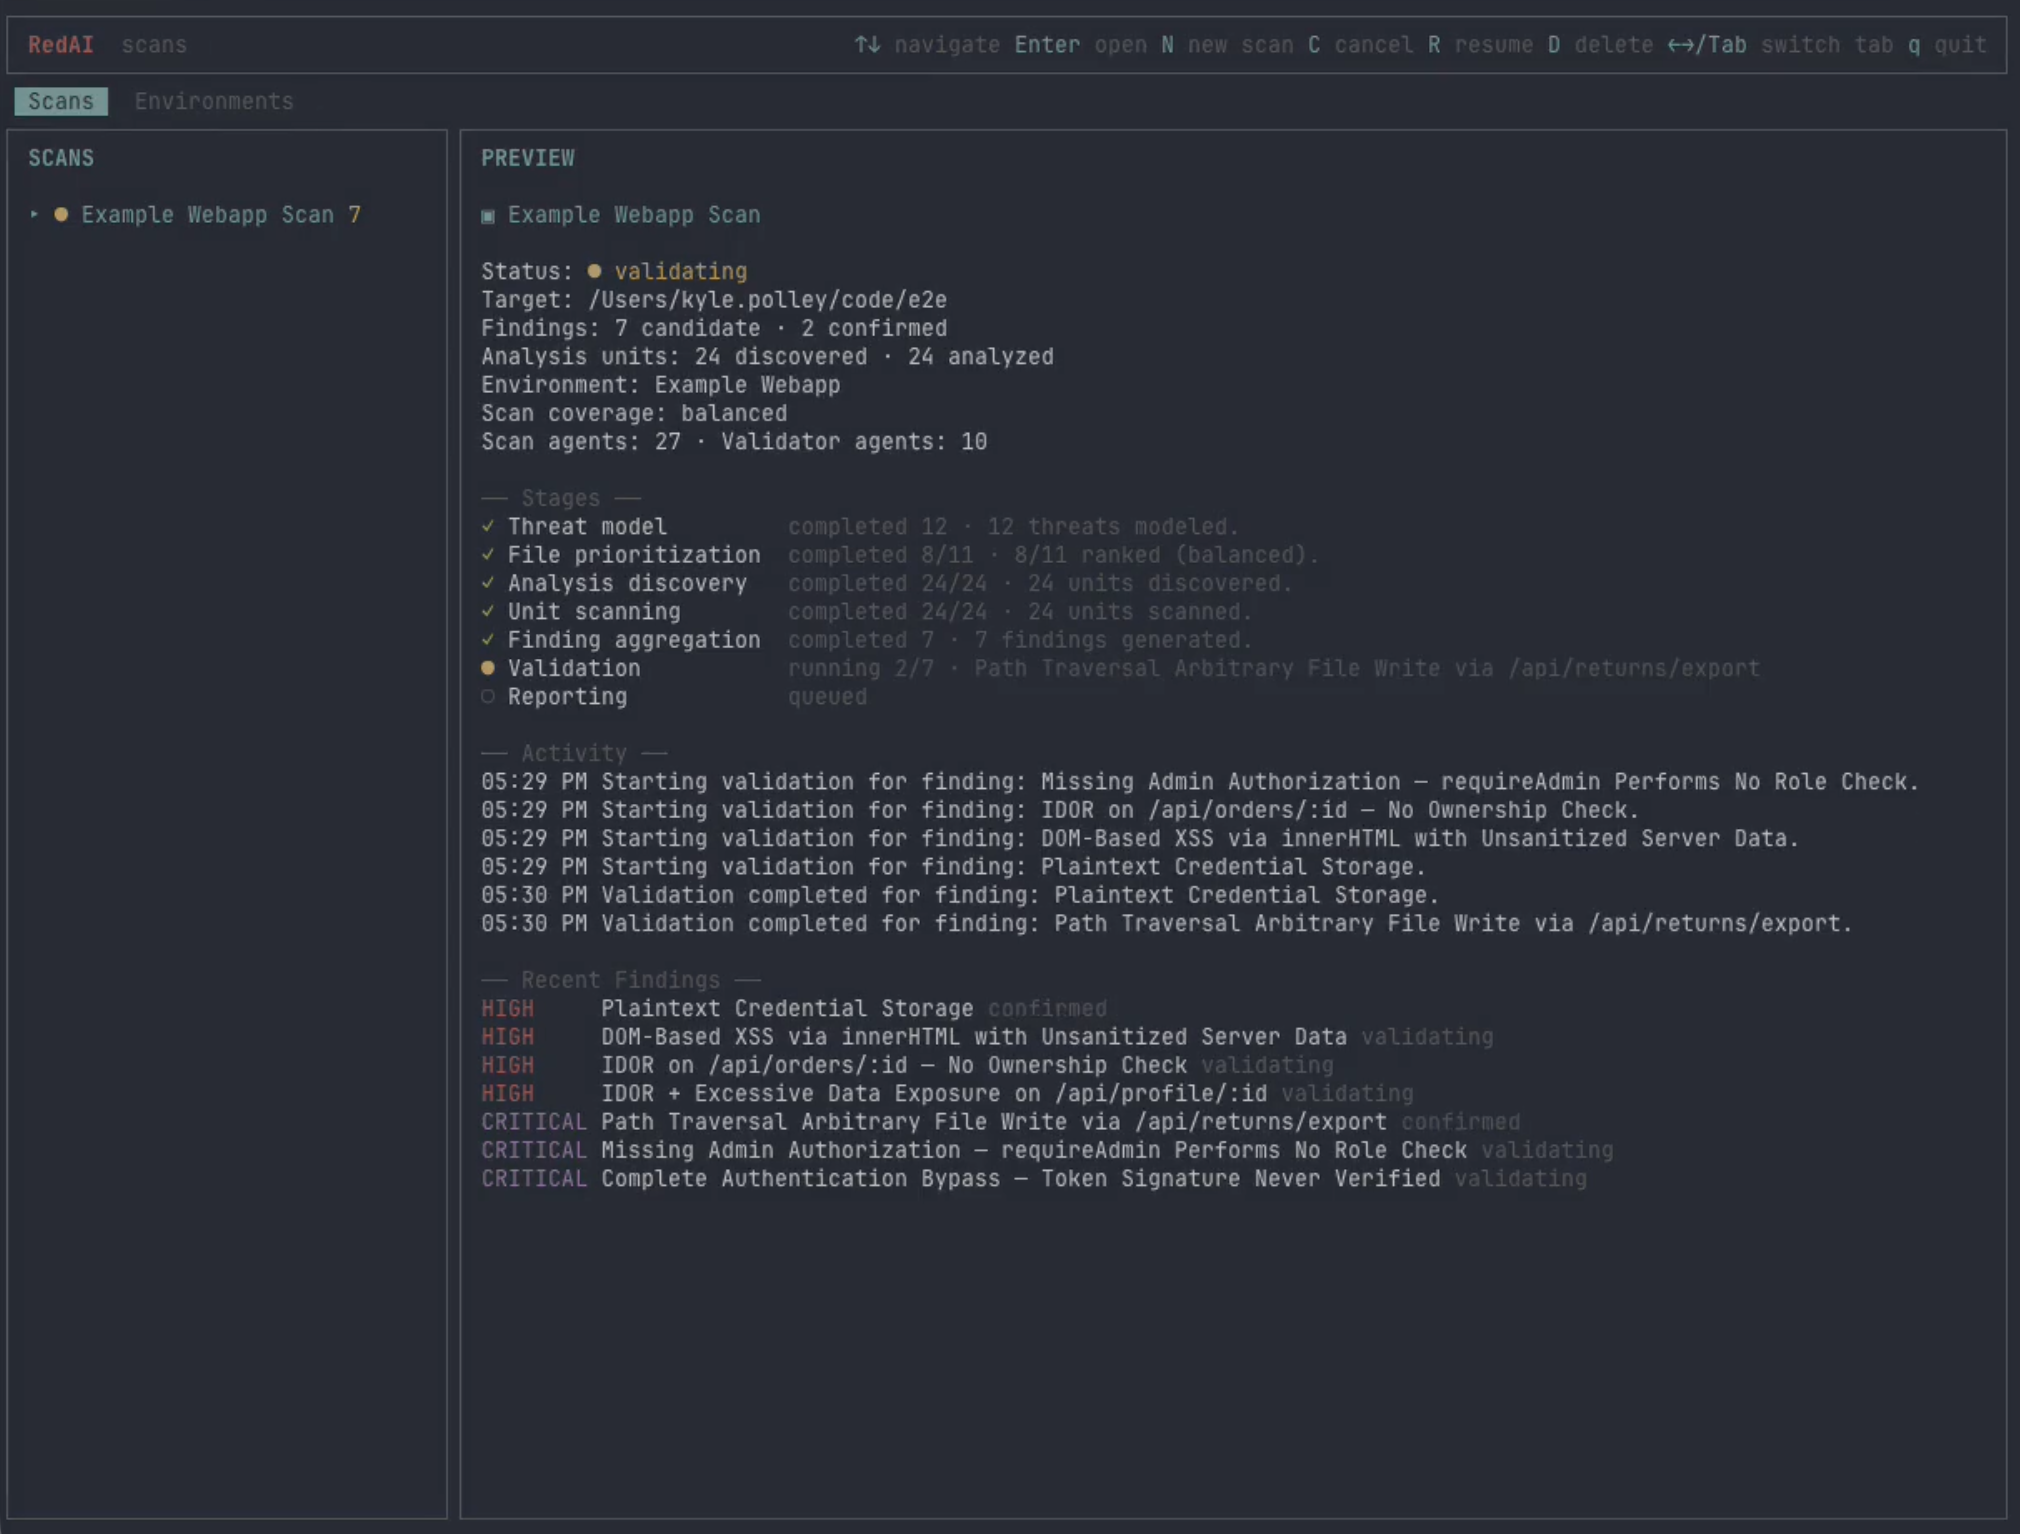 kpolley/redai
Découverte de vulnérabilités pilotée par IA et validation en direct
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 est une RCE zero-day et zero-click dans le service AudioConverterService de CoreAudio iOS, déclenchée par un fichier audio malveillant…
 darknavysecurity/poc
Exploits de preuve de concept sélectionnés pour des CVE réelles affectant iOS, macOS, le moteur de rendu Chrome et les clients Steam, avec des cibles…
 symbioticsec/hermes-decomp
Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…
 r00tkitsmm/cve-2024-27804
Preuve de concept pour CVE-2024-27804
 brows3r/ipwn
Un framework conçu pour l'exploitation des appareils iOS.
 illusionofchaos/ios-nehelper-wifi-info-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)








