
 #1
Outils axés sur les tests, la rétro-ingénierie et la sécurisation des applications iOS et du système d'exploitation iOS.
Recommandé par Kitploit
 bomberfish/mandela-classic
Application de personnalisation iOS alimentée par CVE-2022-46689. Aucun jailbreak requis.
 elevenpaths/iphonerestrictionspasscodebf
Extrait et déchiffre le code d'accès à 4 chiffres des sauvegardes iPhone sur les machines Windows, permettant de récupérer les contrôles d'accès de…
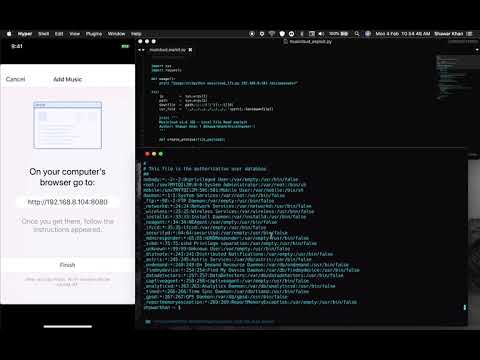 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] Un code d'exploitation pour exploiter une vulnérabilité de lecture de fichier local dans l'application Musicloud v1.6 pour iOS.
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
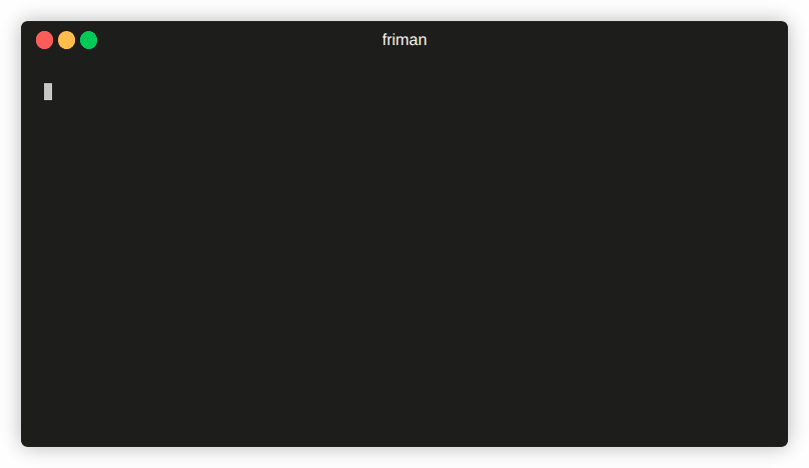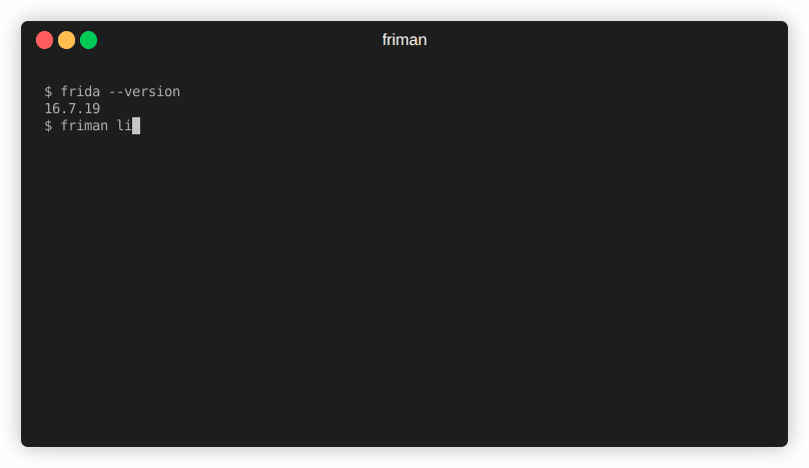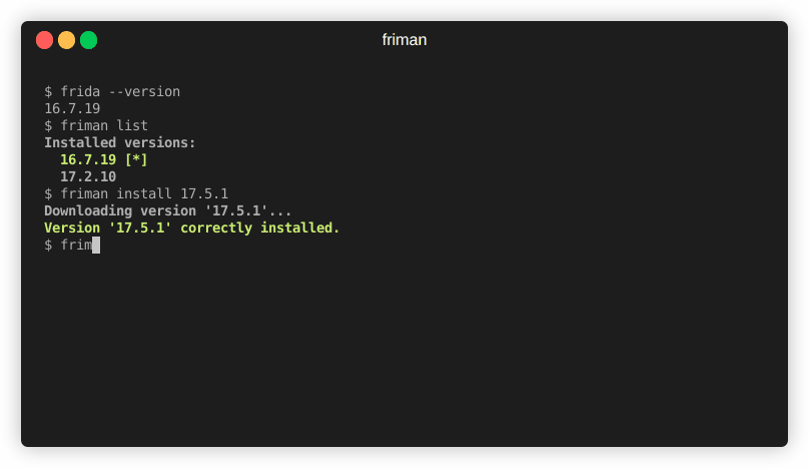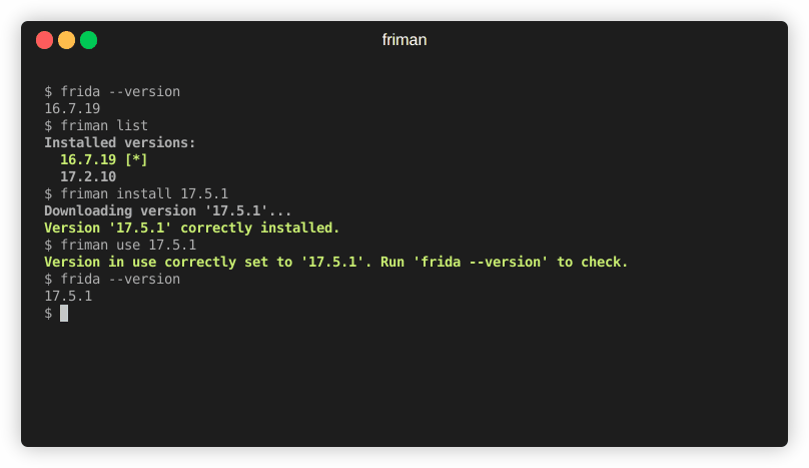 thelicato/friman
Outil de gestion de version Frida
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
 eastarctica/cve-2026-43813
CVE-2026-43813 : contournement de enforceEnvironment dans CloudAttestation
 ejfkdev/dae
Analyseur de snapshots AOT Dart piloté par configuration qui exporte des symboles et des structures compatibles blutter pour IDA, radare2 et Frida,…
 omerporze/toothfairy
CVE-2018-4330 POC pour iOS
 hunters-sec/cve-2025-31200
Débordement de tampon audio IOS CVE-2025-31200 POC
 acceleratortroll/acceleratortroll
Exploiter CVE-2023-28206 pour en faire quelque chose d'utile
 bytev0rtex/cve-2026-65330
Preuve de concept pour un contournement du diversificateur PAC corrigé dans le gestionnaire setxattr de tmpfs sur iOS 26.6, démontrant…
 xcodeon1/ssh-killv2
Outil de brute-force SSH ciblant les iPhones jailbreakés avec le mot de passe par défaut 'alpine', doté de capacités de scan réseau, de craquage basé…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 zteeed/cve-2018-4407-ios
POC: débordement de mémoire tampon sur le tas dans le code réseau du noyau du système d'exploitation XNU
 jan0/isslfix
Correctif CVE-2011-0228 pour les anciens idevices/firmwares
 spiderlabs/twsl2011-007_ios_code_workaround
Solution de contournement pour la vulnérabilité identifiée par TWSL2011-007 ou CVE-2008-0228 - iOS x509 Certificate Chain Validation Vulnerability
 kolbicz/appenumguard
CVE-2025-31207 : atténuation et testeur sandboxé pour les jailbreaks rootless et rootHide sur iOS 15–18.4.1.








