
 #1
Outils axés sur les tests, la rétro-ingénierie et la sécurisation des applications iOS et du système d'exploitation iOS.
Recommandé par Kitploit
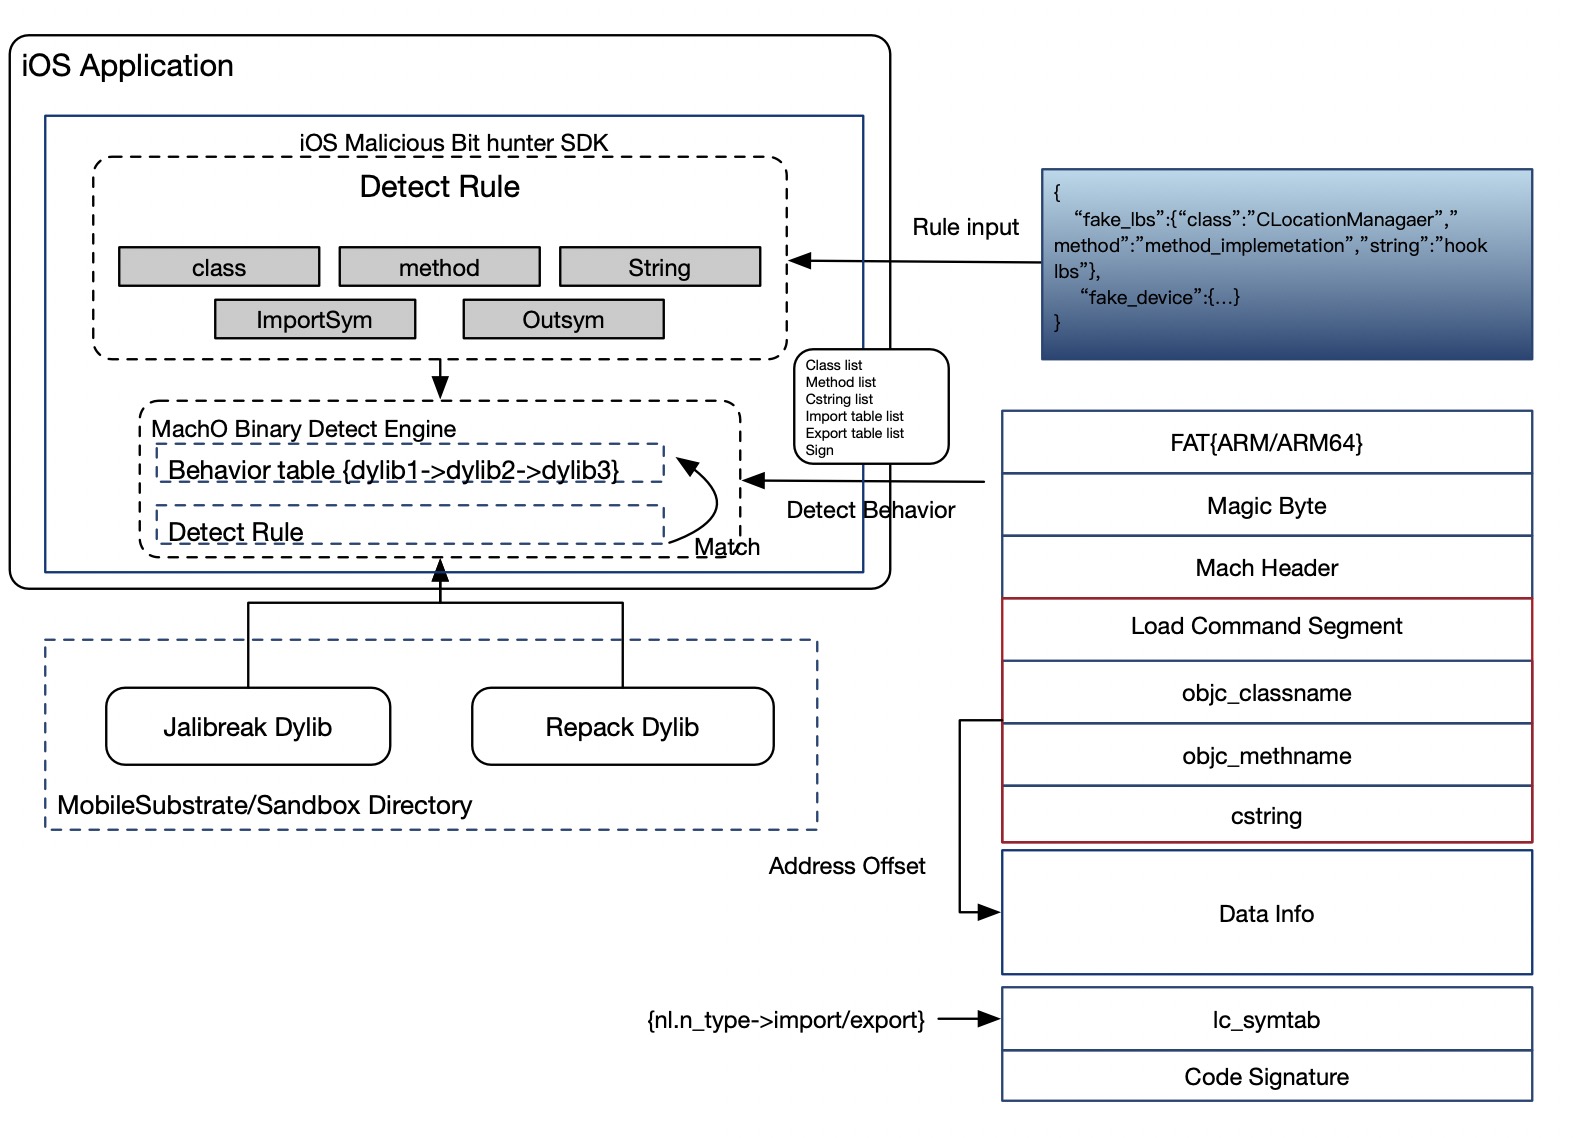
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter est un moteur de détection de plug-ins malveillants pour les applications iOS. Il peut analyser l'en-tête du fichier macho…
 billy-ellis/exr-imageio-poc
Preuve de concept pour CVE-2026-28990, un bogue ImageIO corrigé dans iOS/macOS 26.5
 whw0x455/cve-2023-41992
Preuve de concept pour CVE-2023-41992, une vulnérabilité du noyau macOS, démontrant des techniques d'exploitation et fournissant une analyse du…
 sadopc/machscope
Analyse binaire macOS tout-en-un : analyse Mach-O, désassemblage ARM64, signatures de code et débogage.
 0xjohnnydev/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687 : AppleJPEGDriver startDecoder Timeout UAF — vulnérabilité du noyau iOS/macOS conduisant à une panique différée (A19 Pro, iOS 26.3 RC)
 owasp/mas-website
Le site web du Projet de Sécurité des Applications Mobiles de l'OWASP est le hub central pour les standards, guides et ressources de référence de…
 markie-dev/desc_race_a15
CVE-2021-30955 POC iOS 15.1.1 pour appareils avec 6 Go de RAM (A14-A15)
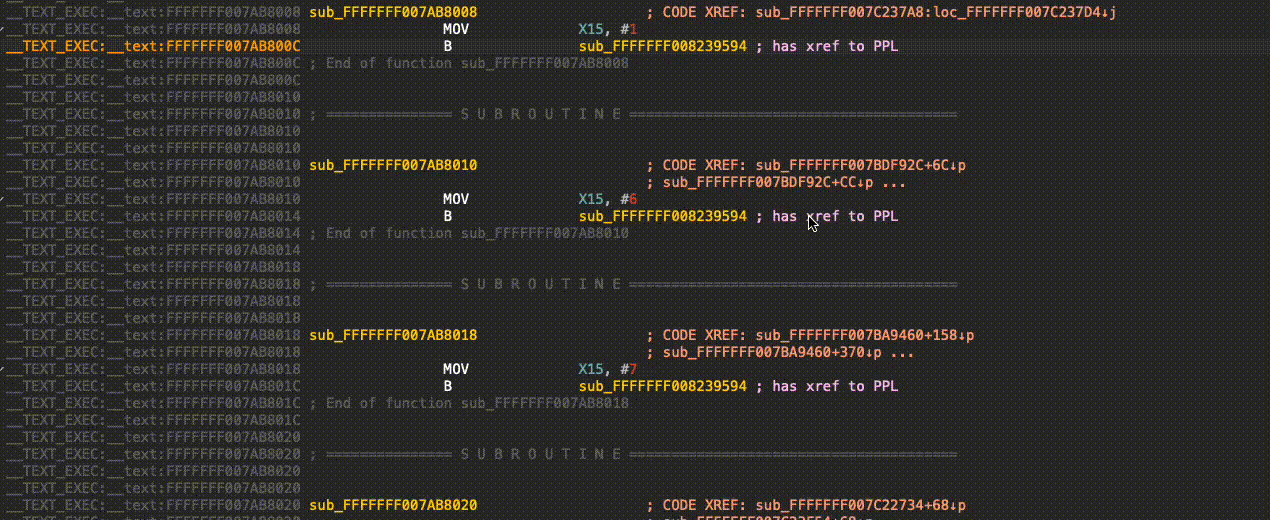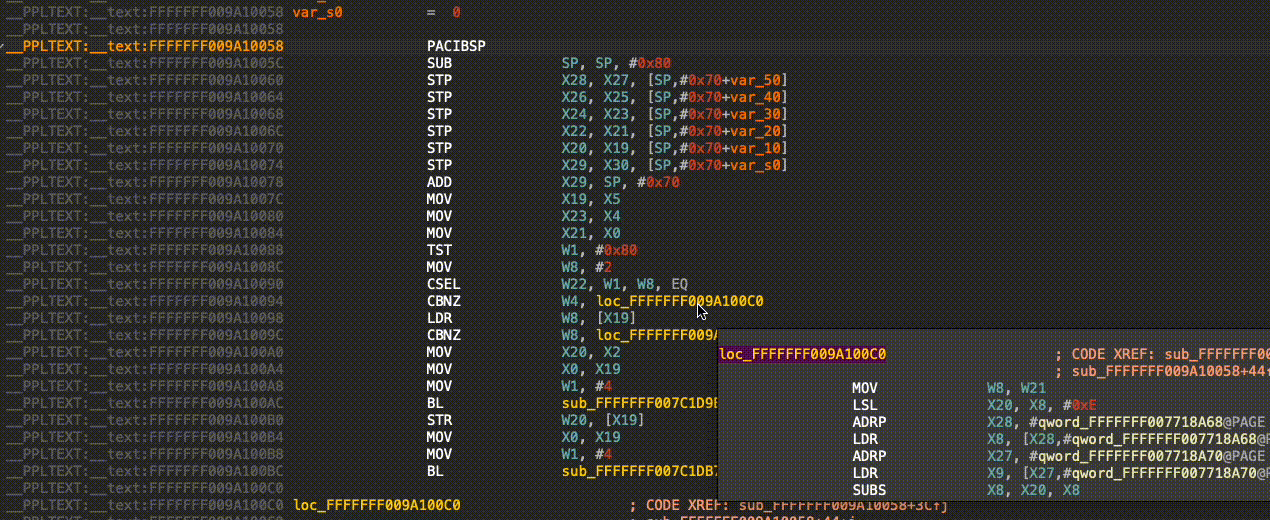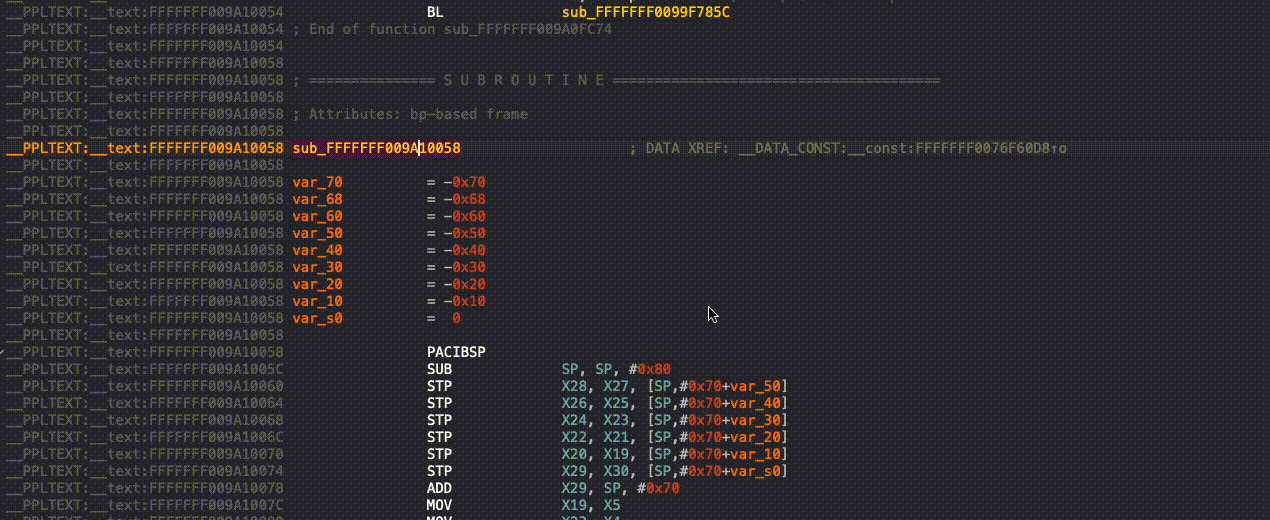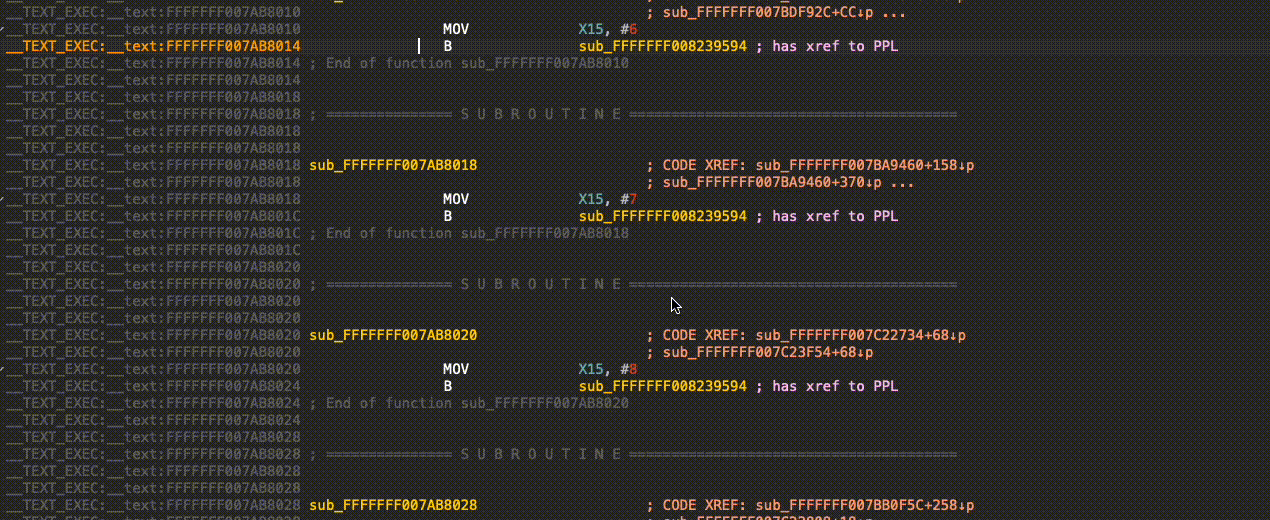 cellebrite-labs/pplorer
Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.
 owasp/mas-crackmes
Les MAS Crackmes alias UnCrackable Apps, une collection de défis de rétro-ingénierie mobile faisant partie du projet OWASP MAS.
 omerporze/brokentooth
POC pour CVE-2018-4327
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage est une chaîne RCE basée sur PNG zero-click dans iOS 18.2.1, contournant la protection du mode LockDown en exploitant ImageIO…
 stuxctf/mhf
Mobile Helper Framework (mhf) est un outil qui automatise le processus d'identification du framework/technologie utilisé pour créer une application…
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Exploit légèrement amélioré de la vulnérabilité CVE-2025-24203 iOS par Ian Beer de Google Project Zero
 chichou/slides
Miroir de mes supports de présentation
 straight-tamago/nohomebar
CVE-2022-46689
 bazad/gsscred-race
CVE-2018-4331: Exploit d'une condition de concurrence dans le service système GSSCred sur iOS 11.2.
 fatgrass/osirisjailbreak12
Jailbreak Osiris incomplet pour iOS 12.0 -> 12.1.2 avec CVE-2019-6225 par GeoSn0w (FCE365)
 biscuitehh/cve-2022-46718-leaky-location
CVE-2022-46718 : une application peut être en mesure de lire des informations de localisation sensibles.








