
 #1
Outils axés sur les tests, la rétro-ingénierie et la sécurisation des applications iOS et du système d'exploitation iOS.
Recommandé par Kitploit
 nygard/class-dump
Générer des en-têtes Objective-C à partir de fichiers Mach-O.
 jwalker/frida-ios-dump-modern
Un outil de dump iOS Frida mis à jour prenant en charge les dernières API de Frida 17.5.2
 chichou/grapefruit
Suite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
 majd/ipatool
Outil en ligne de commande qui vous permet de rechercher des applications iOS, iPadOS, tvOS, watchOS, visionOS et macOS sur l'App Store, et de…
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 httptoolkit/frida-interception-and-unpinning
Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS
 gmh5225/awesome-game-security
Index organisé de recherches en sécurité des jeux vidéo : mécanismes internes des anti-triche, attaques DMA, rétro-ingénierie, protections…
 yiyeshi0-hash/ave263-chain
Recherche sur la toolchain AVE de l'iPad 8 sous iPadOS 26.3 (classe CVE-2026-64747)
 cy-clon3/awesome-ios-security
Une liste soigneusement sélectionnée de ressources sur la sécurité des applications iOS.
 romainthomas/the-poor-mans-obfuscator
Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »
 chichou/vscode-frida
Extension non officielle de frida pour VSCode
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…
 0x36/weightbufs
ANE exploit de lecture/écriture du noyau pour iOS 15 et macOS 12
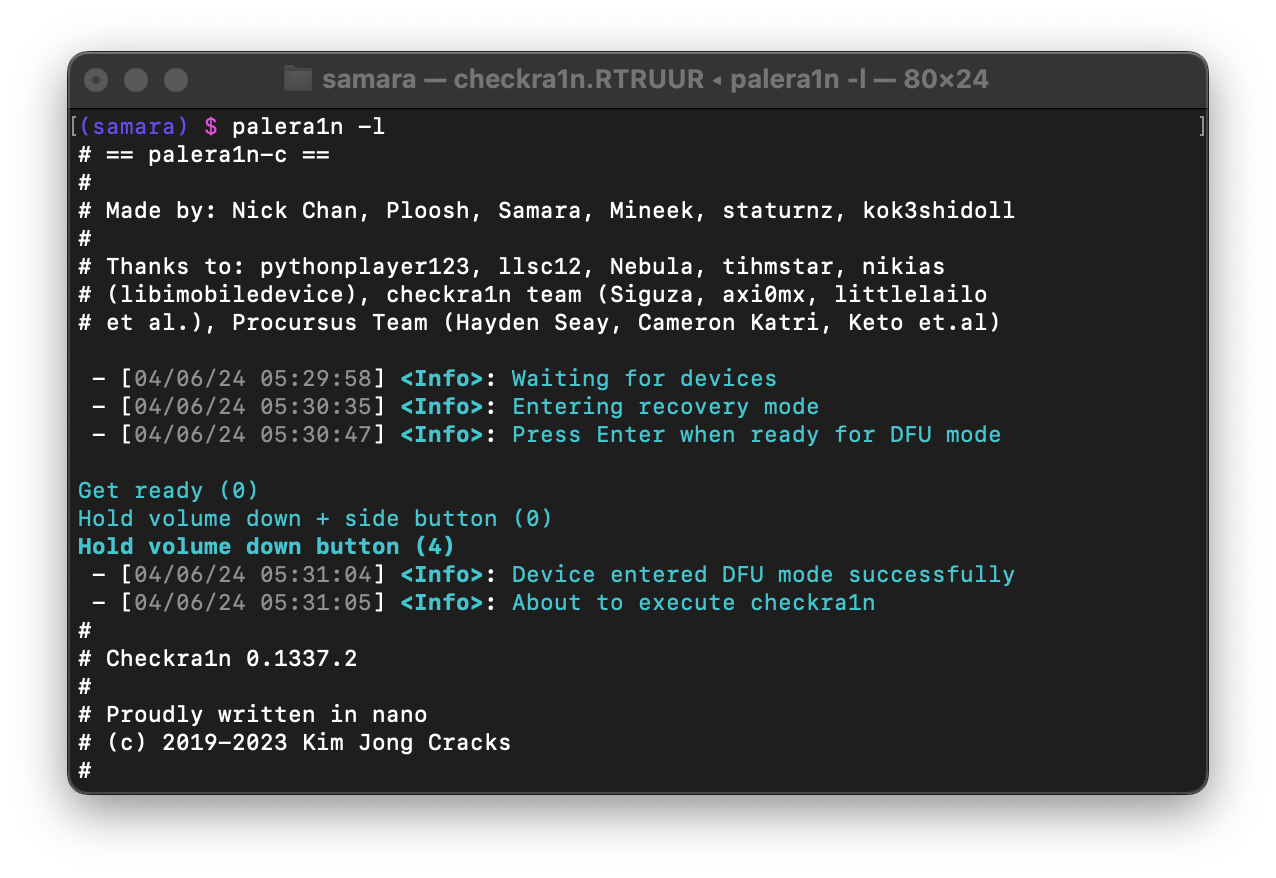 palera1n/palera1n
Jailbreak pour les appareils A8 à A11 et T2, sur iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 et versions supérieures.
 potmdehex/multicast_bytecopy
# Exploit de lecture/écriture du noyau pour iOS 15.0 - 15.1.1
 zhkl0228/unidbg
Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.







