
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit
 josehelps/git-wild-hunt
Un outil pour chasser les identifiants dans le wild de GitHub, alias git*hunt
 owasp/d4n155
OWASP D4N155 - Liste de mots intelligente et dynamique utilisant l'OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge et Opera - vulnérabilité signalée par Maciej Pulikowski - Fuite des variables d'environnement…
 dark-warlord14/jsscanner
Vous pouvez lire l'article sur ce script ici
 capture0x/lfi-space
Scanner automatisé de vulnérabilités d'inclusion locale de fichier (LFI) avec recherche Google Dork et modes de scan d'URL ciblés pour les tests de…

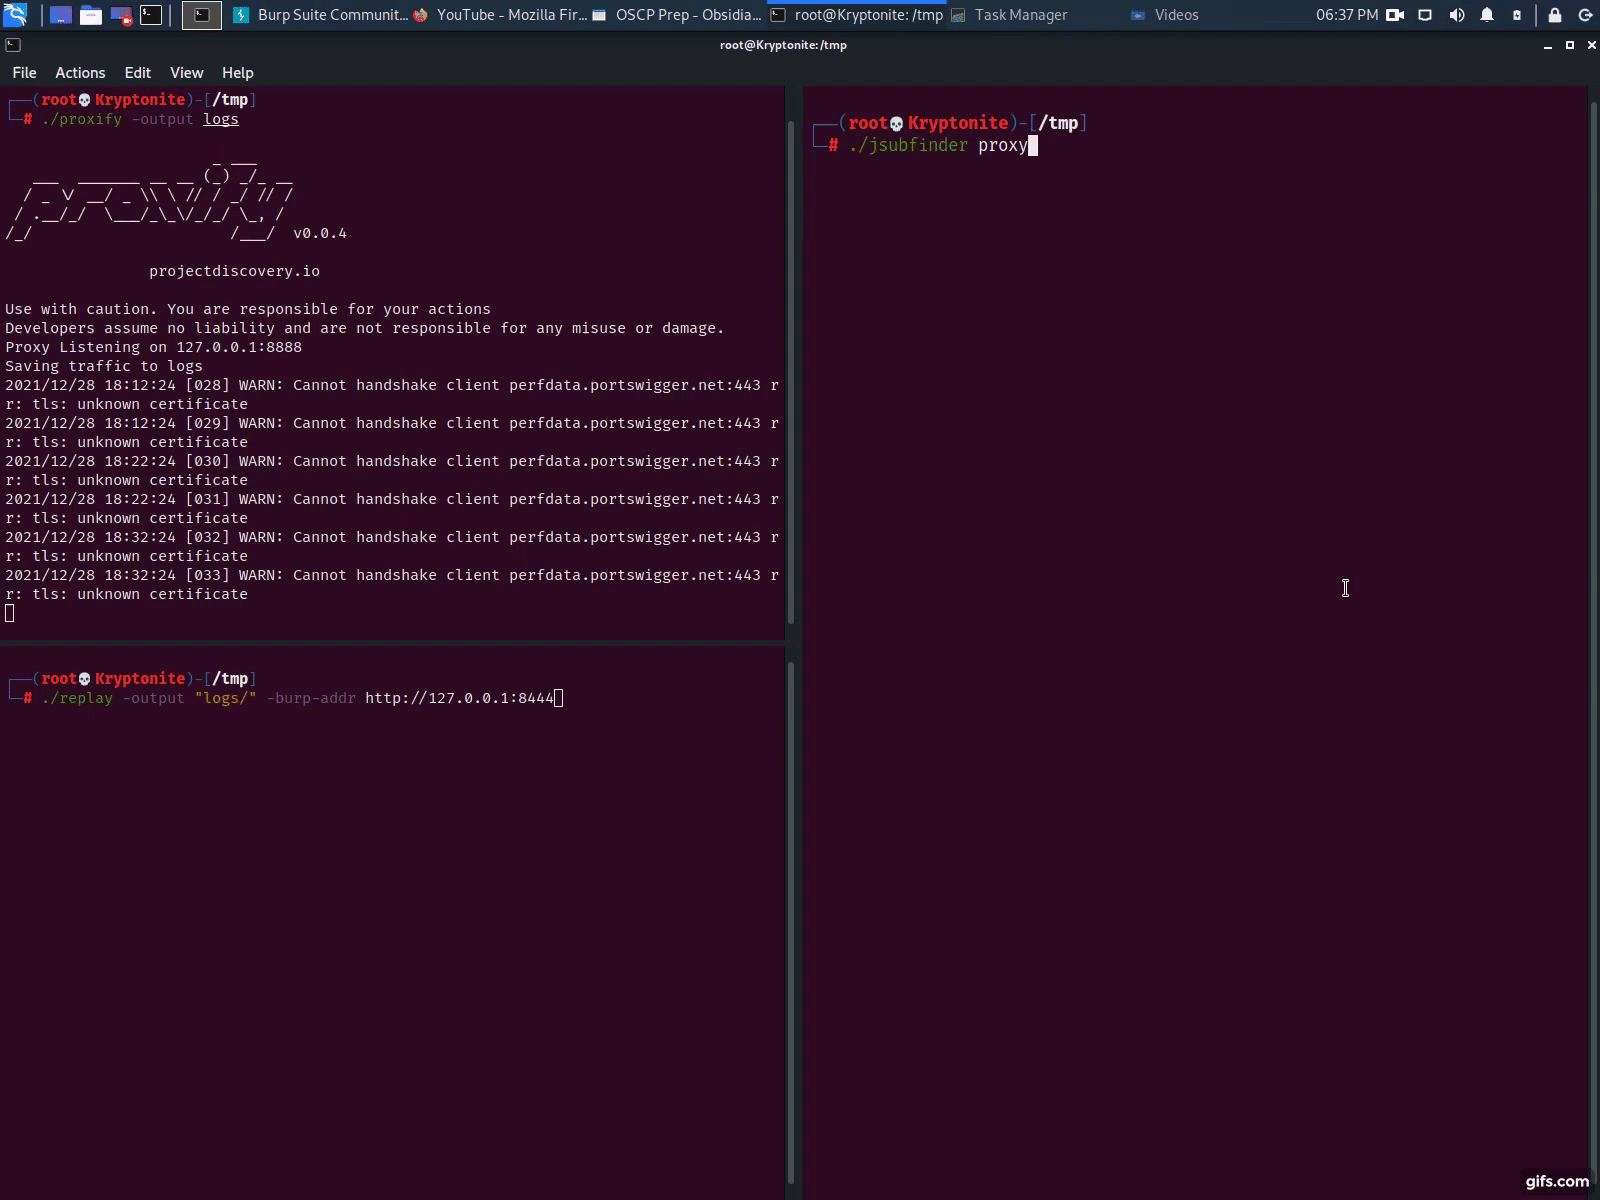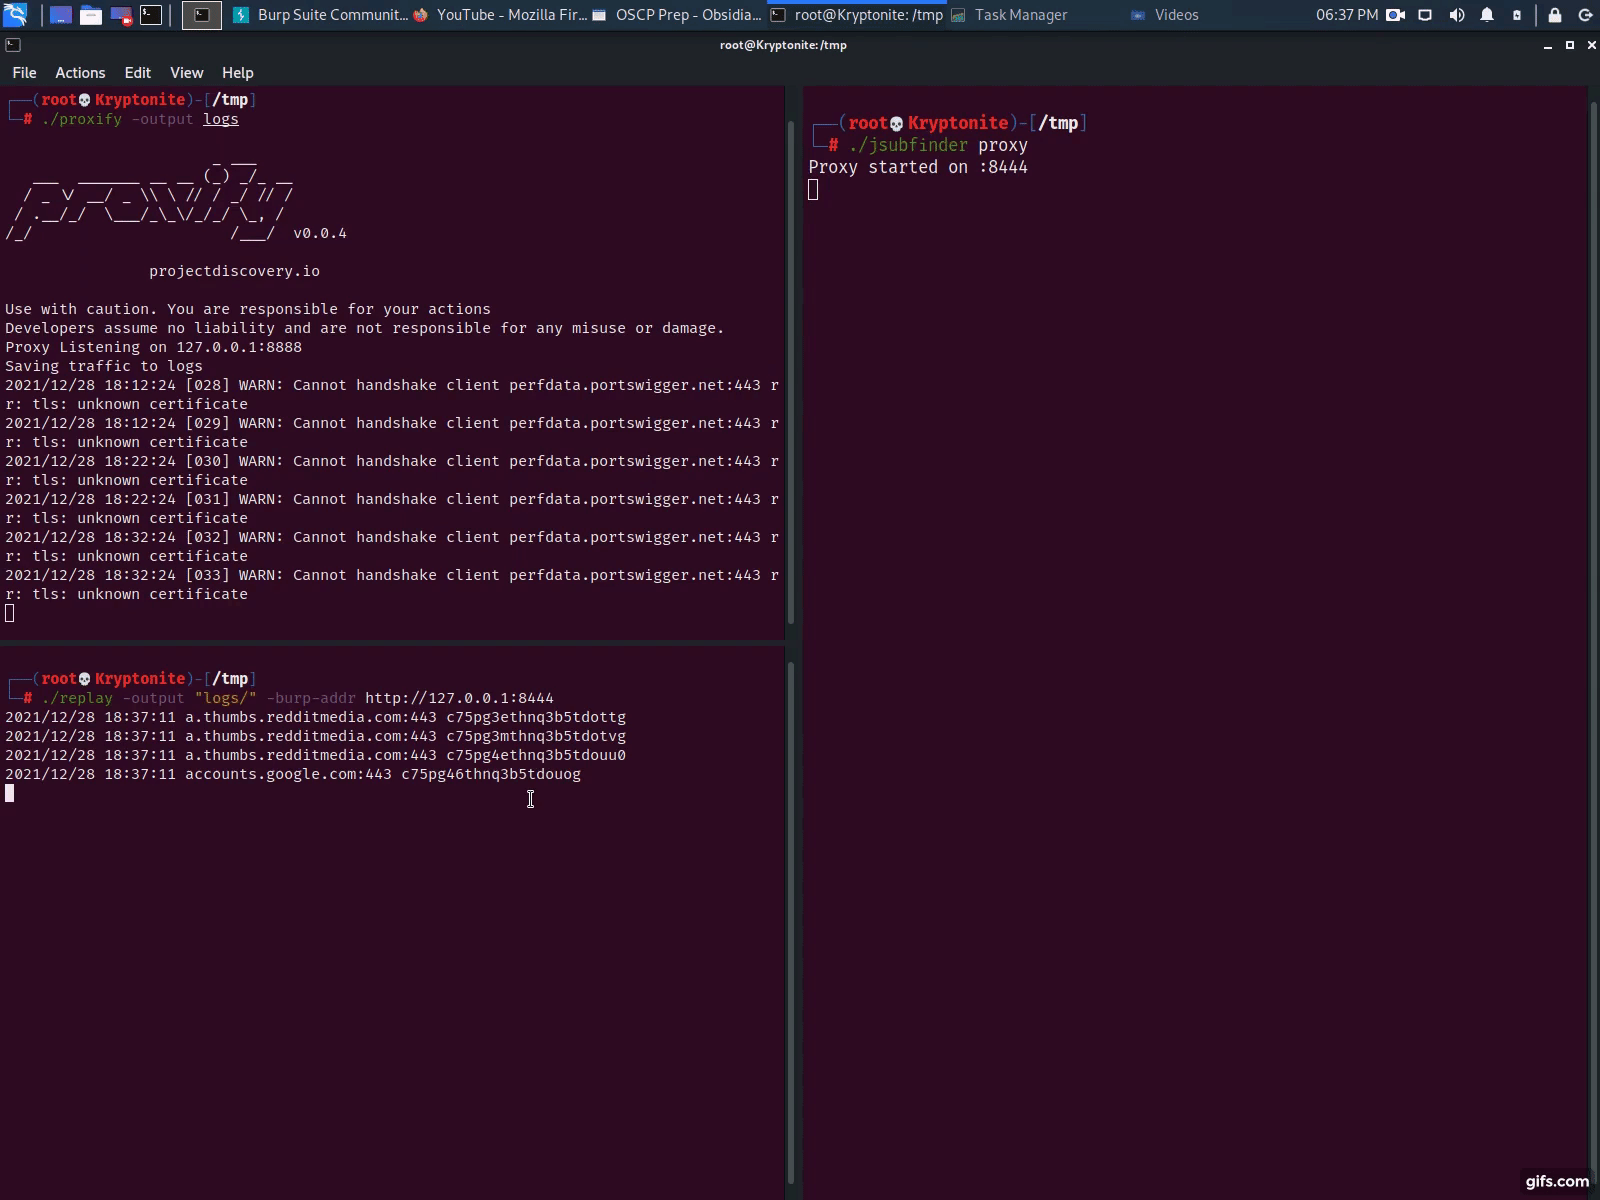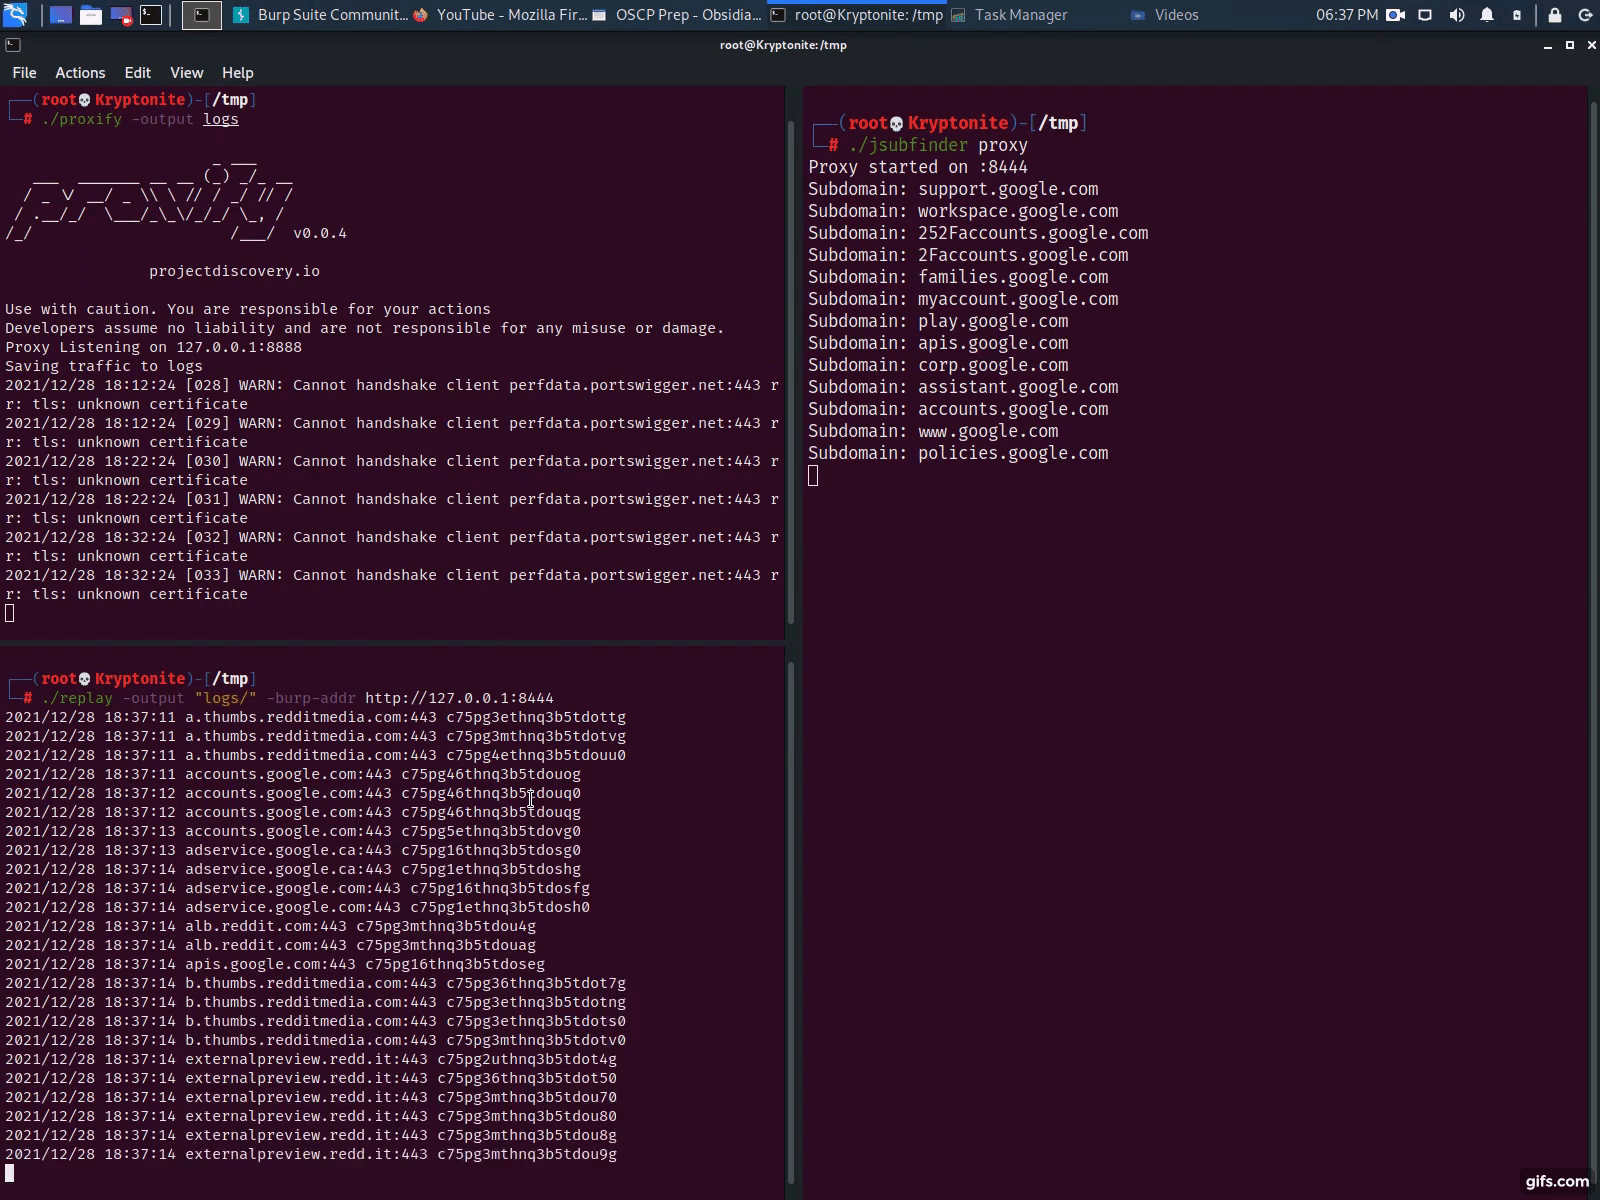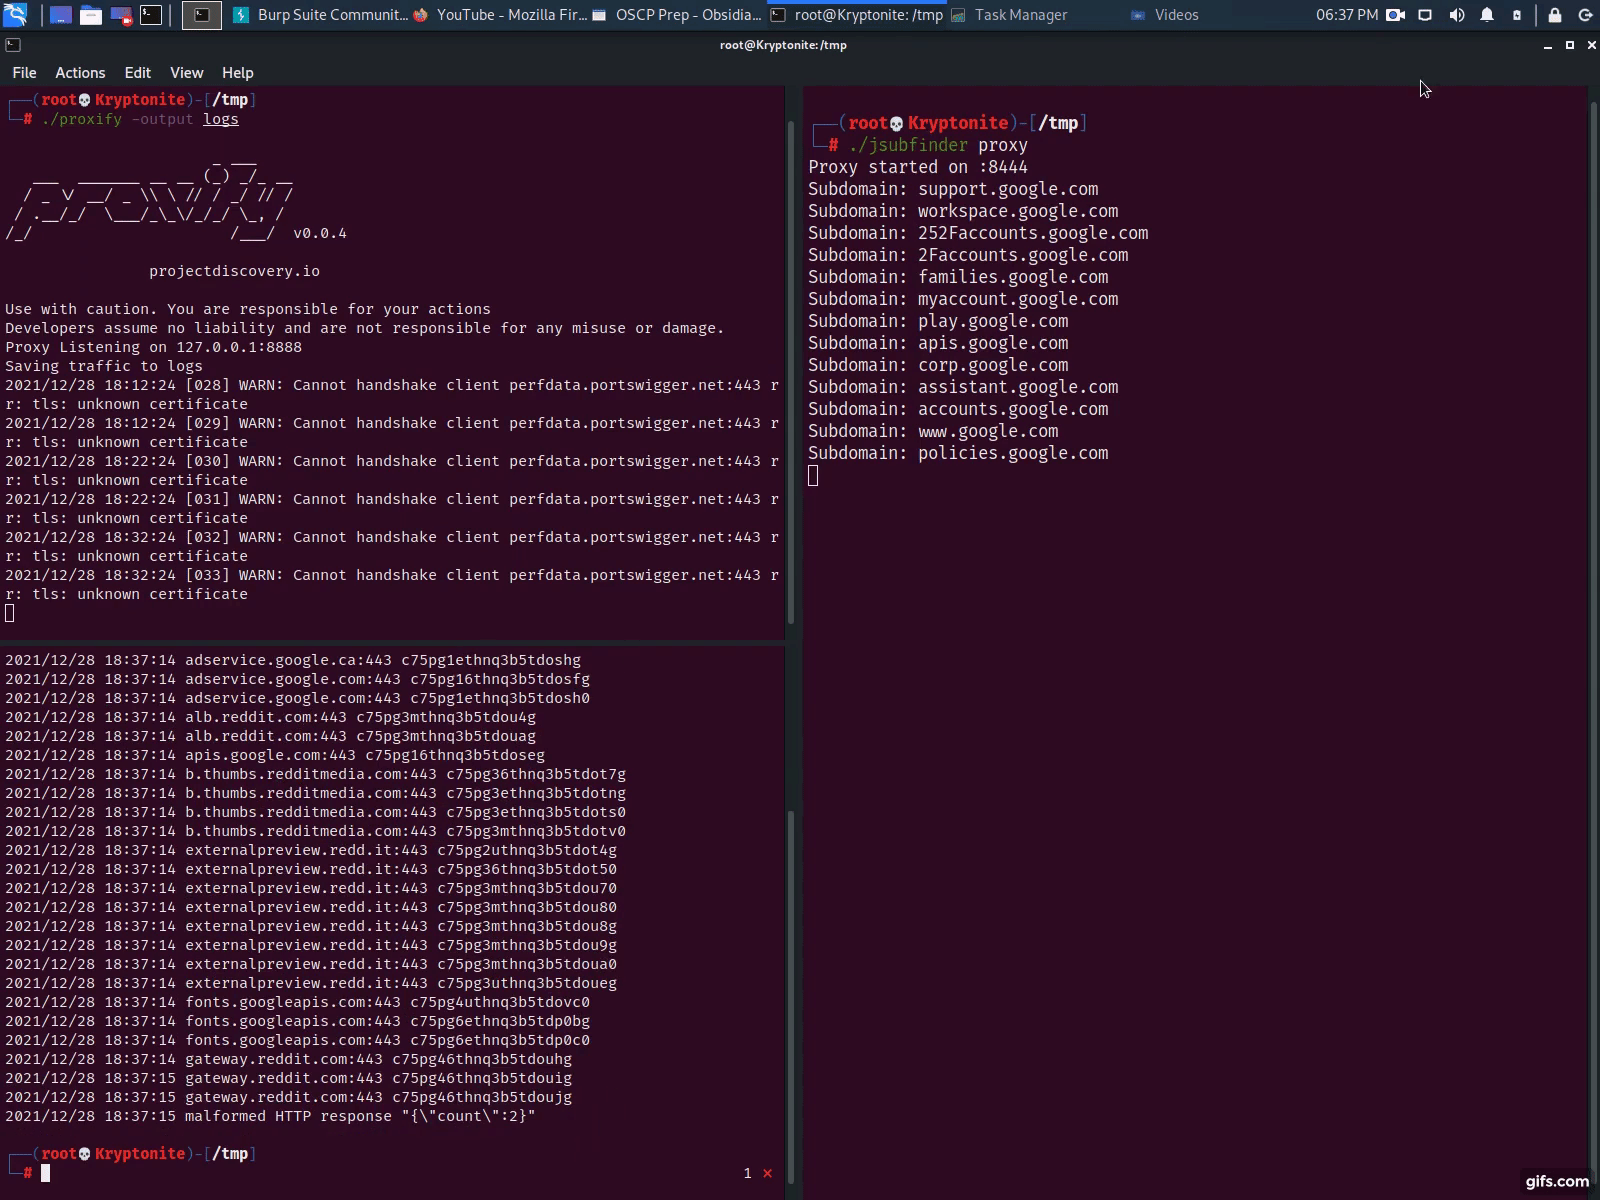 threatunknown/jsubfinder
Outil basé sur Go qui scanne les pages web et les fichiers JavaScript pour découvrir des sous-domaines et secrets cachés, avec un crawl optionnel et…
 aydinnyunus/exiflooter
Extrait les géolocalisations et les métadonnées EXIF des URLs d'images et des répertoires, avec intégration d'OpenStreetMap pour cartographier les…
 researchanddestroy/dorxng
Nouvelle génération DorX. Construit par des Dorks, pour des Dorks. 🤓
 hakluke/haklistgen
Transforme tout texte indésirable en une liste de mots utilisable pour le brute-forcing.
 hatbashbr/shodanhat
rechercher des informations sur les hôtes avec shodan
 opencybersecurityalliance/kestrel-lang
Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…
 0xdsm/pinkerton
🕵️ Projet Python pour crawler des fichiers JavaScript et rechercher des secrets comme des clés API, des jetons d'autorisation, des identifiants…
 primait/nuvola
Outil d'analyse de sécurité AWS basé sur un graphe qui exporte les configurations cloud, détecte les mauvaises configurations et cartographie les…
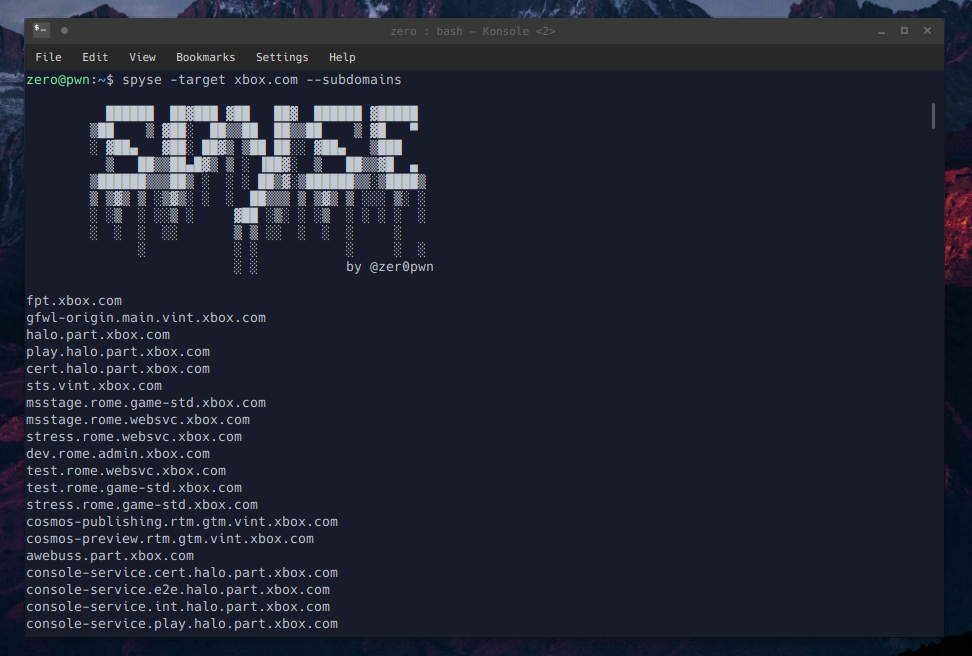 zeropwn/spyse.py
Wrapper API Python et client en ligne de commande pour les outils hébergés sur spyse.com.
 redeye-framework/redeye
Plateforme collaborative de gestion de données de pentest pour organiser les serveurs, utilisateurs, vulnérabilités, vecteurs d'attaque et fichiers…
 p0dalirius/extractbitlockerkeys
Un script d'administration système ou de post-exploitation pour extraire automatiquement les clés de récupération BitLocker d'un domaine.
 zxsecurity/steamer
Pour importer, rechercher et gérer les données publiques de fuites de mots de passe








