
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit

 owasp/honeypot-project
Déployez des honeypots web pour capturer les données d'attaques émergentes, analysez les journaux d'audit ModSecurity via ELK, et partagez le…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - Outils de recherche sur les menaces + renseignements et documentation partagés publiquement
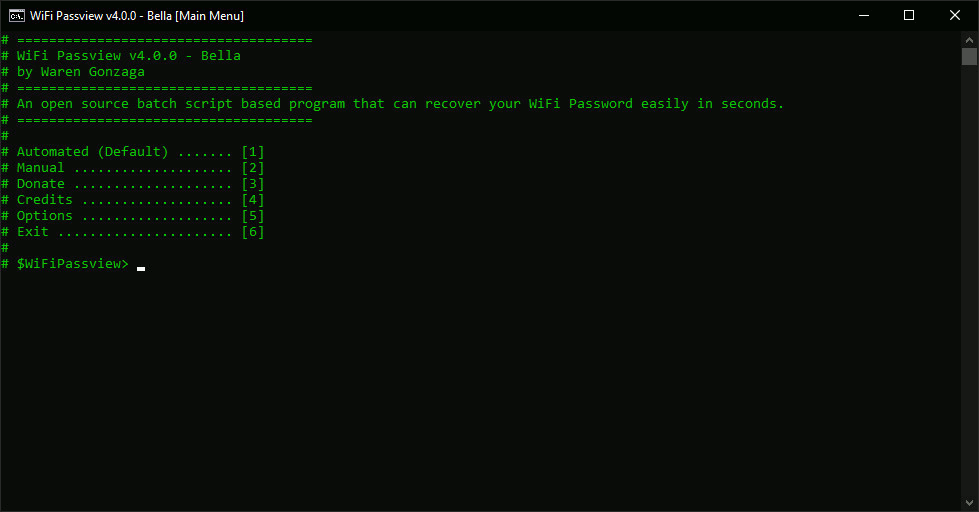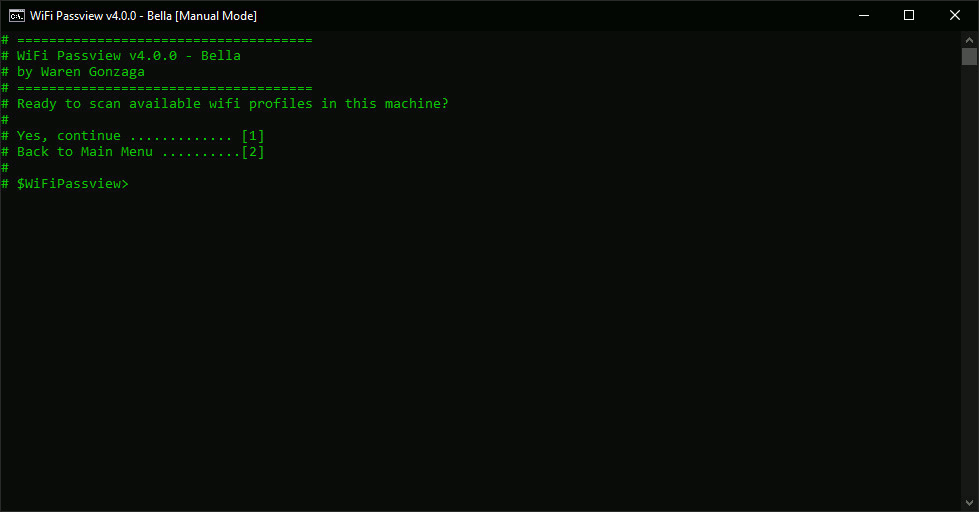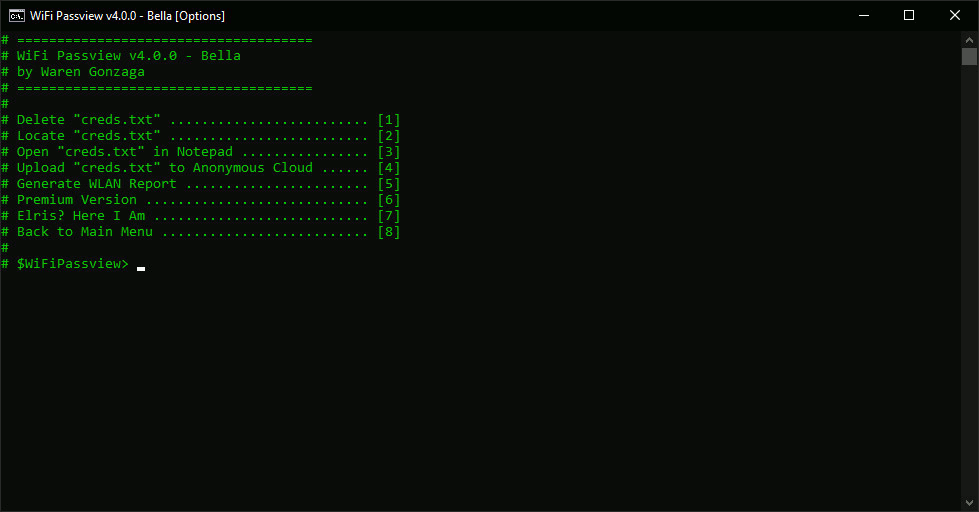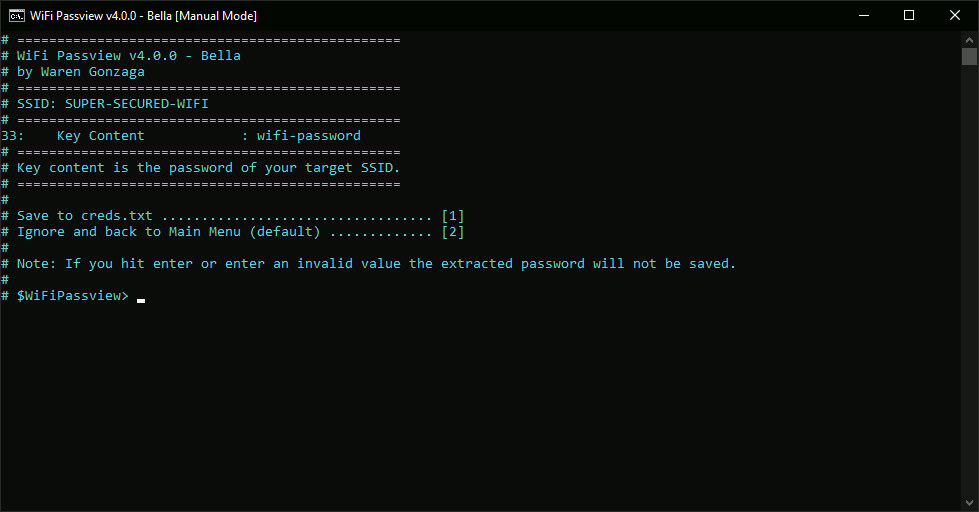 warengonzaga/wifi-passview
Un script batch open source basé sur WiFi Passview pour Windows !
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 p0dalirius/sharehound
Un outil Python permettant de cartographier facilement les droits d’accès des partages réseau dans les OpenGraphs BloodHound
 accentusoft/linkscope_client
Dépôt pour le logiciel client LinkScope.
 grutz/h3c-pt-tools
Huawei/H3C/HP Outils de test d'intrusion
 n00py/outpacket
Cette antisèche fait correspondre les workflows impacket courants à leurs alternatives modernes.
 madhavmehndiratta/dorkscanner
Un scanner de dorks pour moteurs de recherche typique parcourt les moteurs de recherche avec des dorks que vous fournissez afin de trouver des URLs…
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
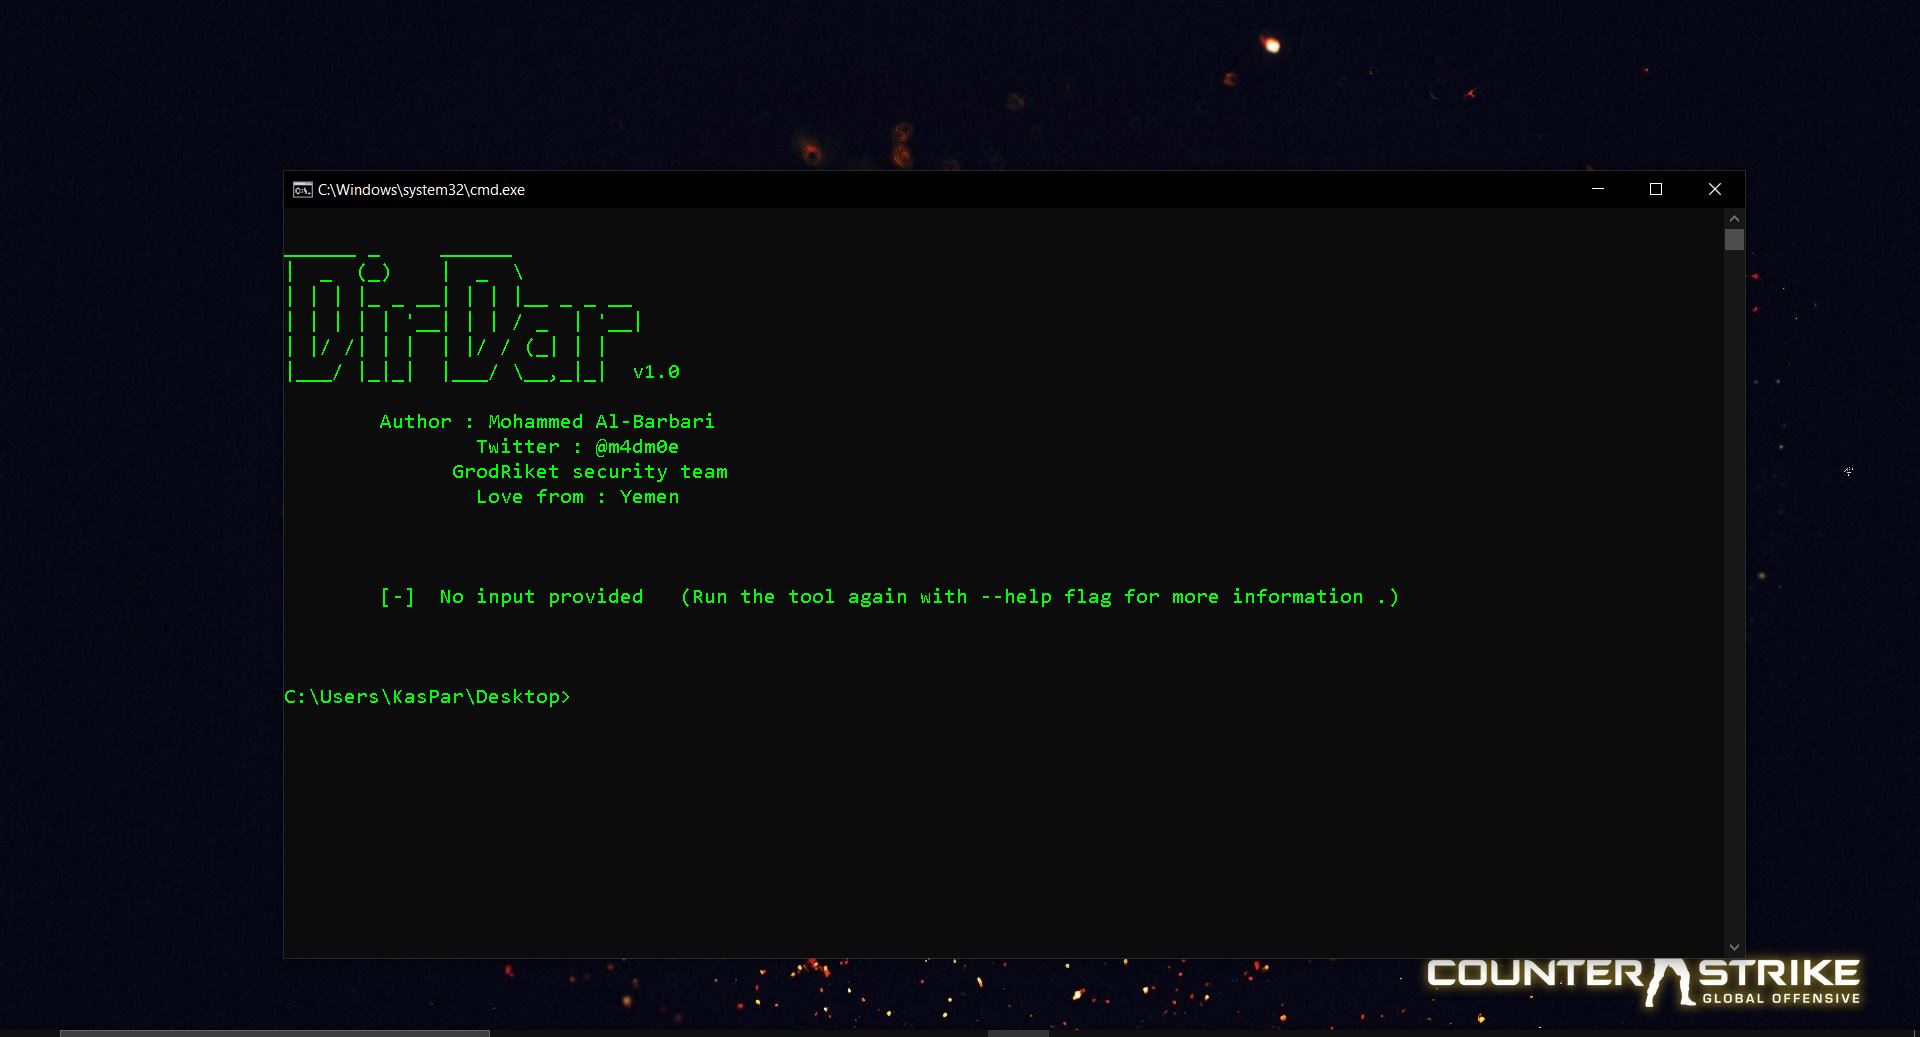 m4dm0e/dirdar
DirDar est un outil qui recherche les répertoires (403-Forbidden) pour les contourner et obtenir la liste de ces répertoires.
 fnk0c/cangibrina
Un outil de recherche rapide et puissant pour tableaux de bord (admin)
 rosesecurity/scrappy
Utilitaire Python qui extrait le contenu de PDF pour générer des listes de mots ciblées pour les attaques par force brute, par navigation forcée et…
 bo0om/parampampam
Outil de brute-force pour découvrir les paramètres GET et POST cachés dans les applications web, prenant en charge les listes de mots personnalisées…
 n0kovo/fb_friend_list_scraper
Outil OSINT pour extraire les noms et noms d'utilisateur de grandes listes d'amis sur Facebook, sans être limité par le taux.
 redhuntlabs/bucketloot
BucketLoot est un inspecteur automatisé de buckets compatibles S3 qui aide les utilisateurs à extraire des actifs, signaler les expositions de…
 atomiczsec/adrenaline
Collection de BOF agnostique du C2, catégorisée par phase de chaîne d'attaque. Conçue pour être petite et modulaire, permettant une exécution rapide…








