
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit

 thehappydinoa/awesome-censys-queries
Une collection de requêtes de recherche Censys fascinantes et étranges.
 garrettfoster13/sccmhunter
Outil de post-exploitation pour identifier, profiler et attaquer les actifs Microsoft SCCM au sein des domaines Active Directory, facilitant la…
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress
 luemmelsec/pentest-tools-collection
Collection organisée d'outils et de commandes de sécurité offensive pour les attaques Active Directory, le C2, l'élévation de privilèges,…
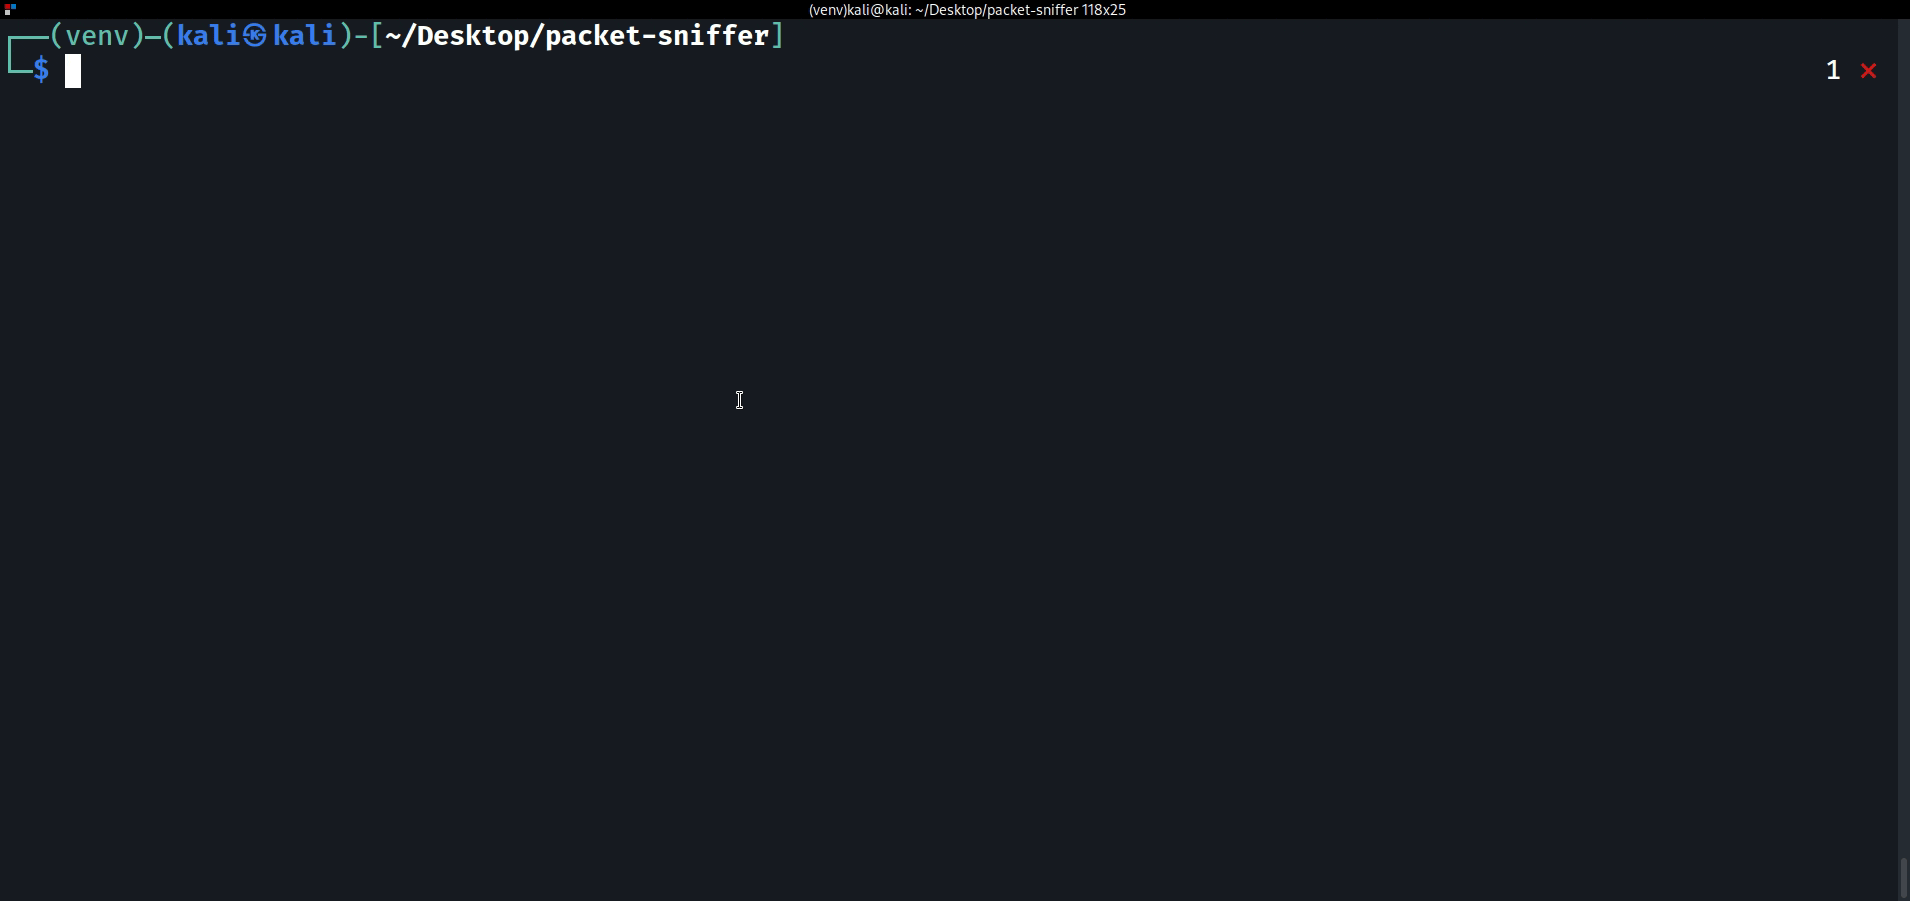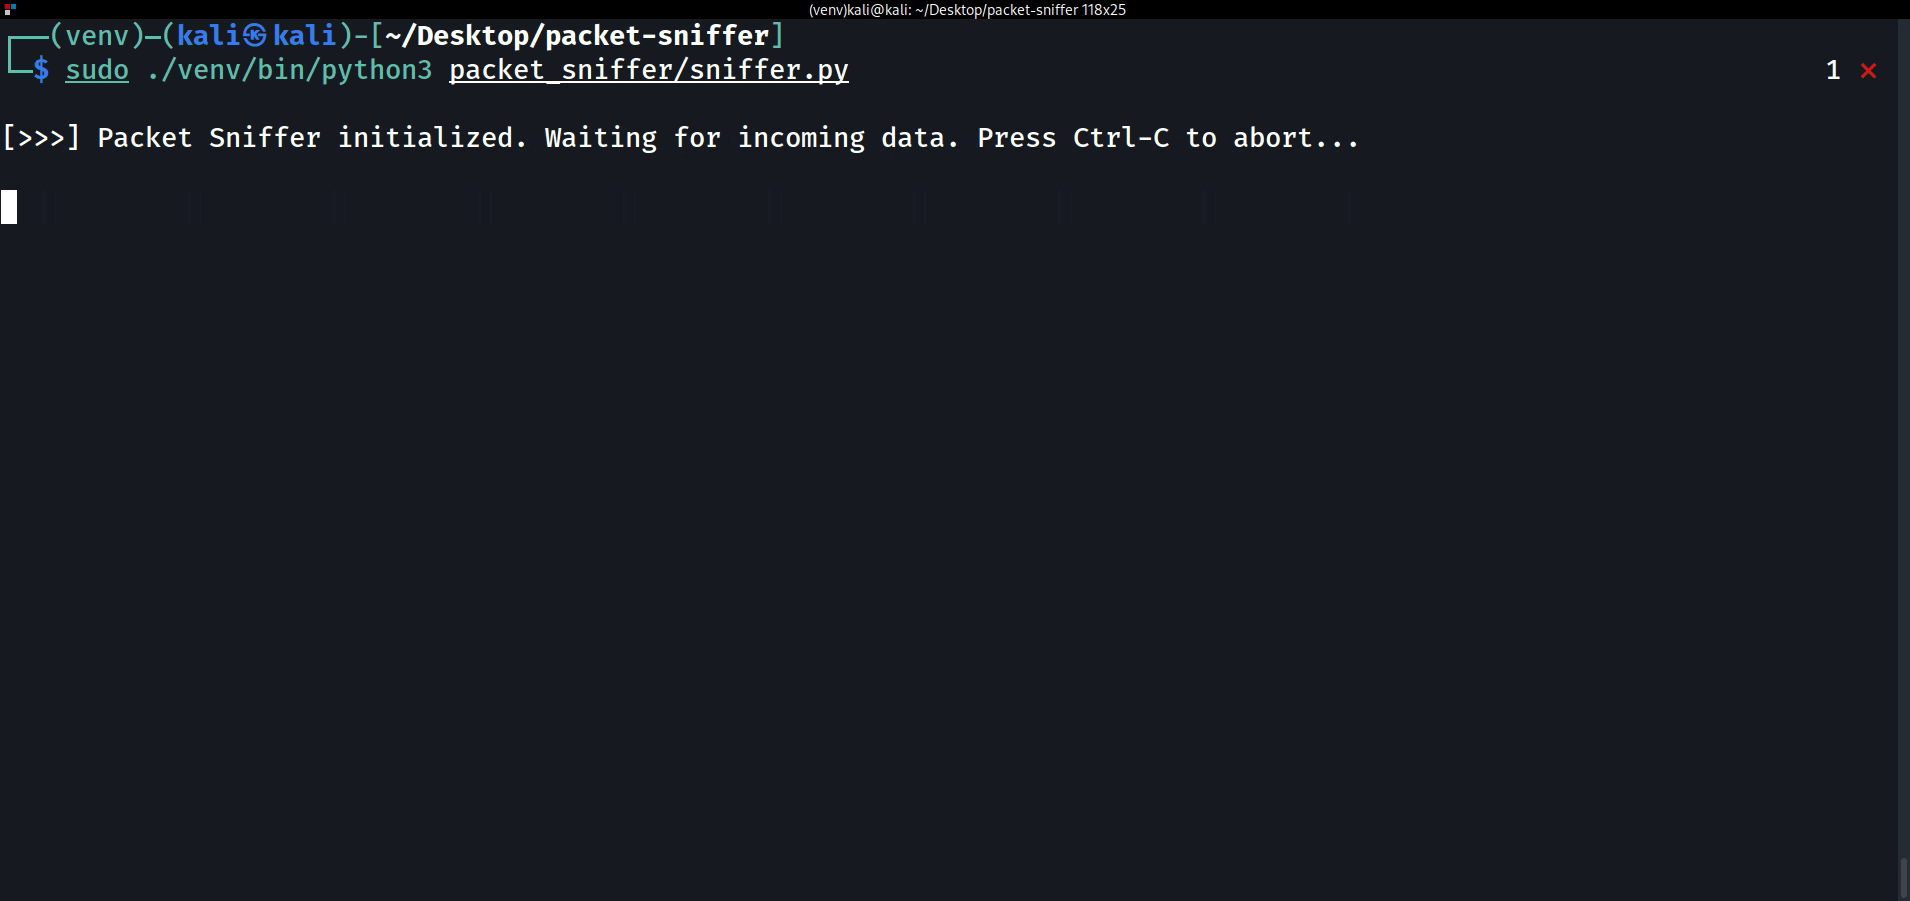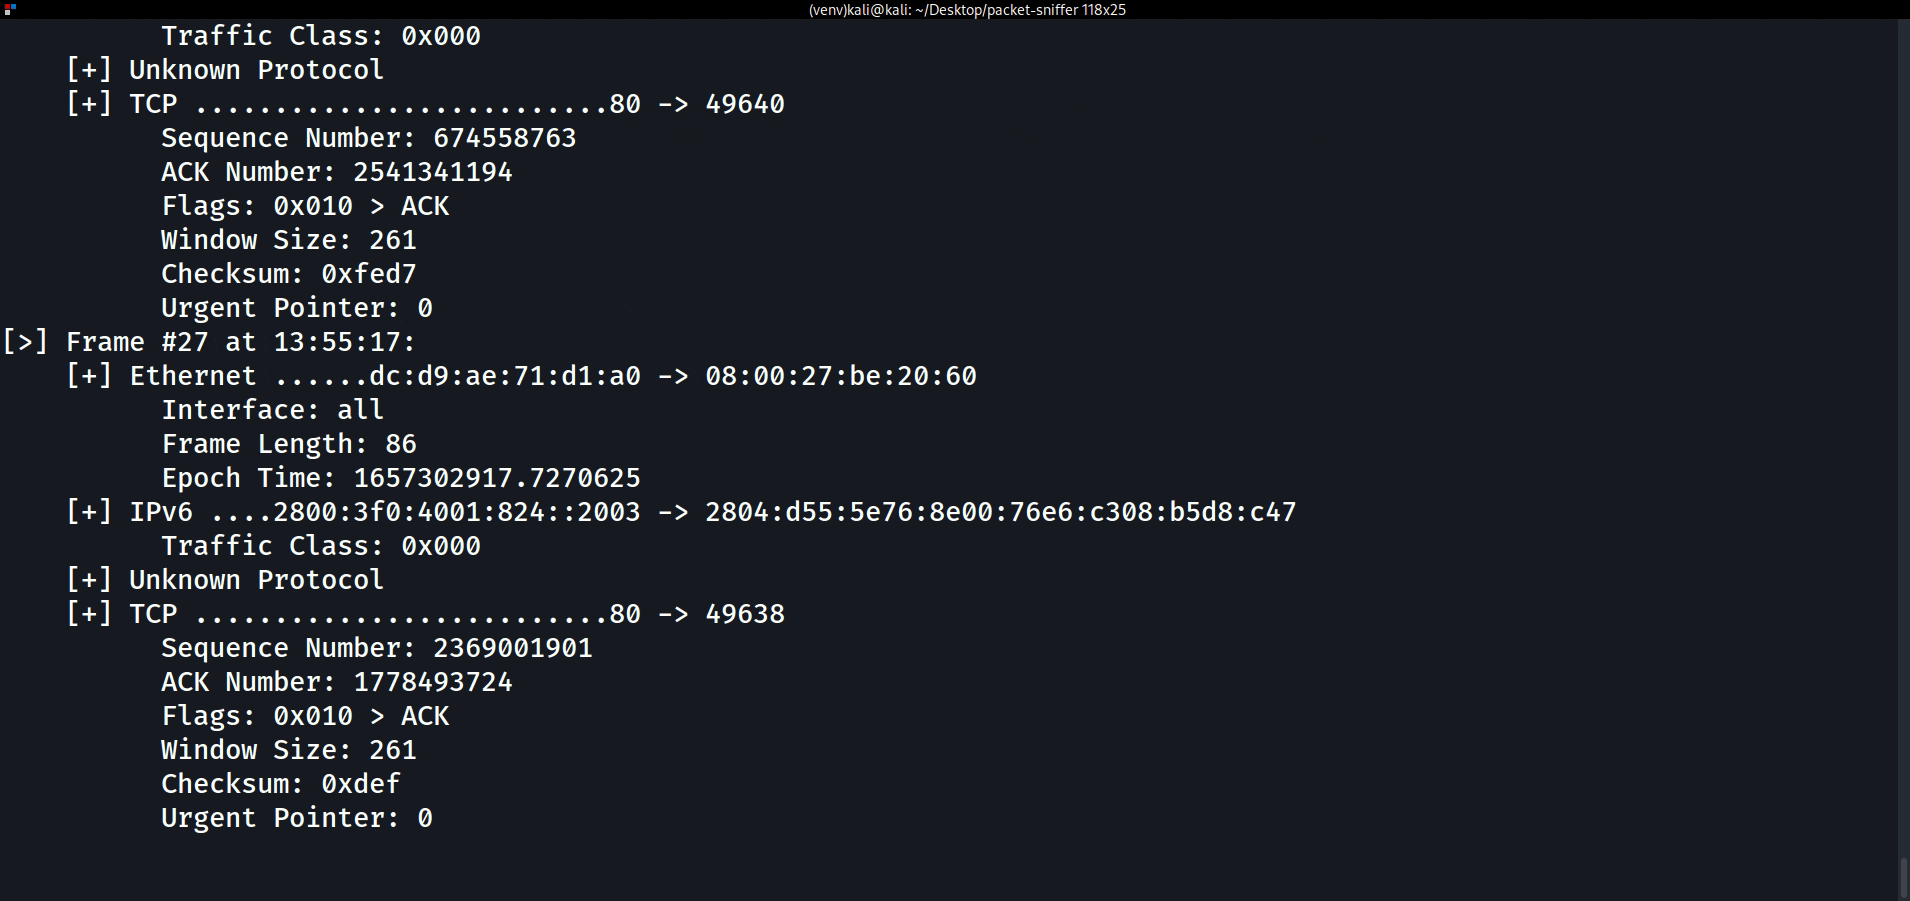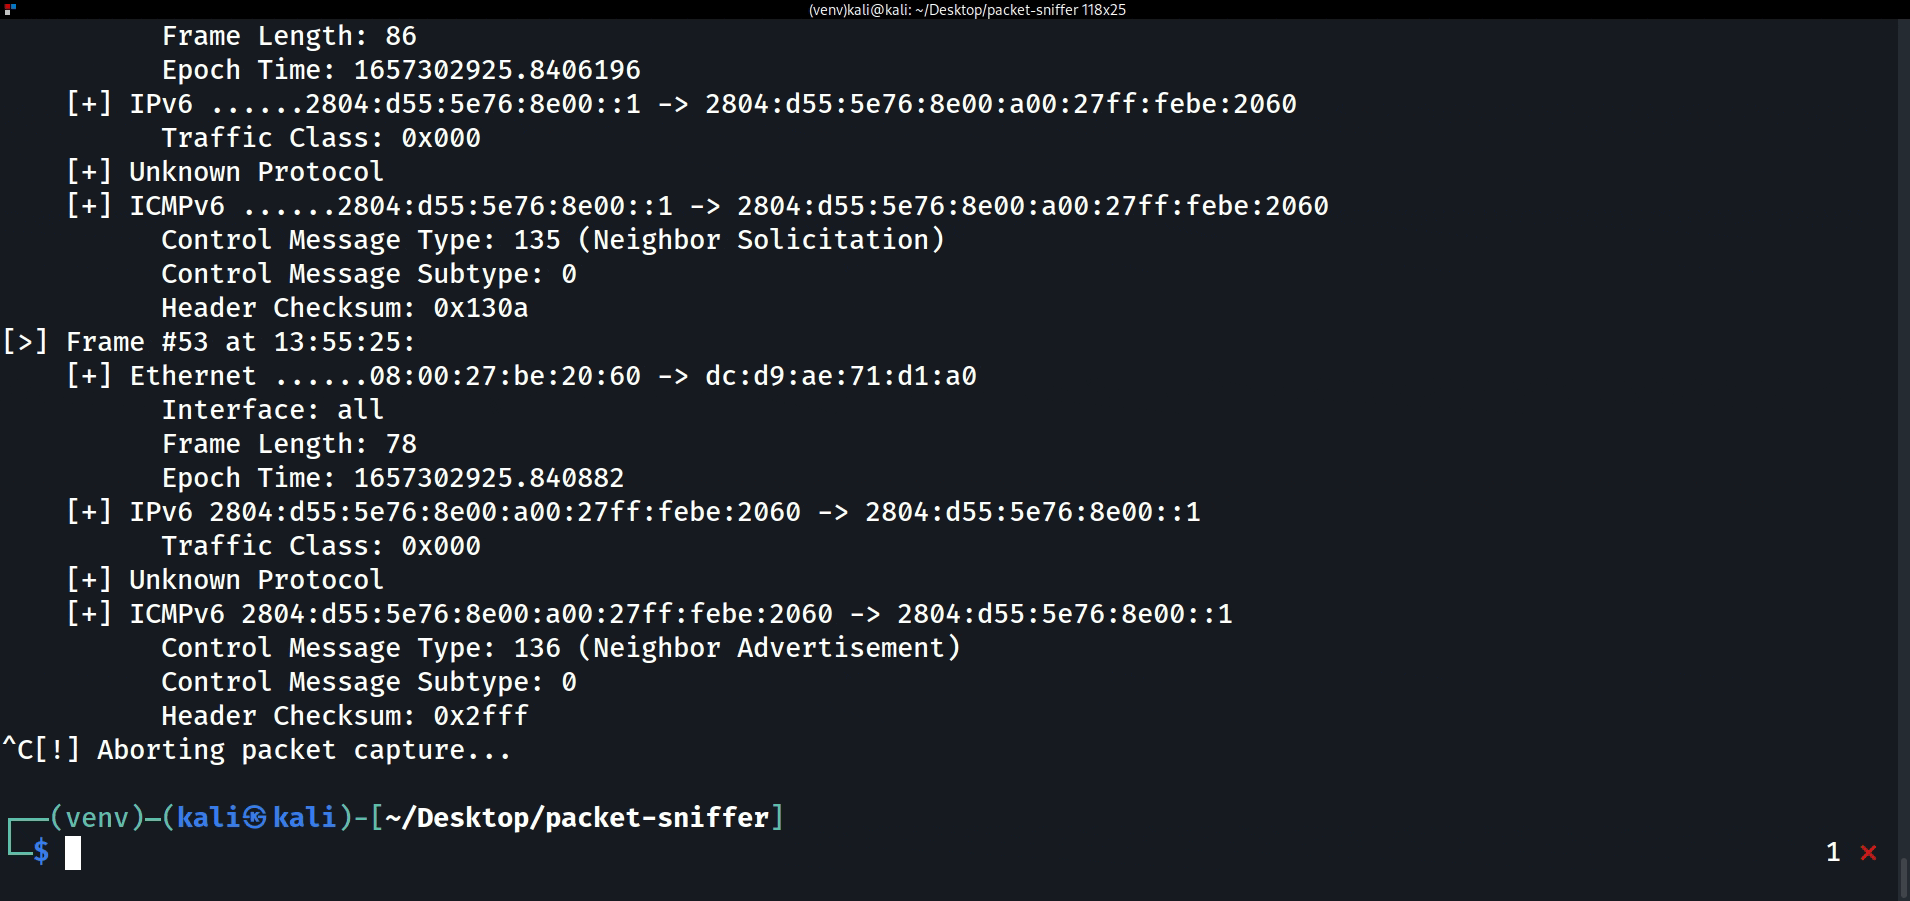 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…
 ciscocxsecurity/enum4linux
enum4Linux est une alternative Linux à enum.exe pour l'énumération de données depuis des hôtes Windows et Samba.
 t0pcyber/hawk
Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
 ransomlook/ransomlook
Encore un autre traqueur de gangs de ransomware
 samratashok/admodule
Module PowerShell ActiveDirectory signé par Microsoft
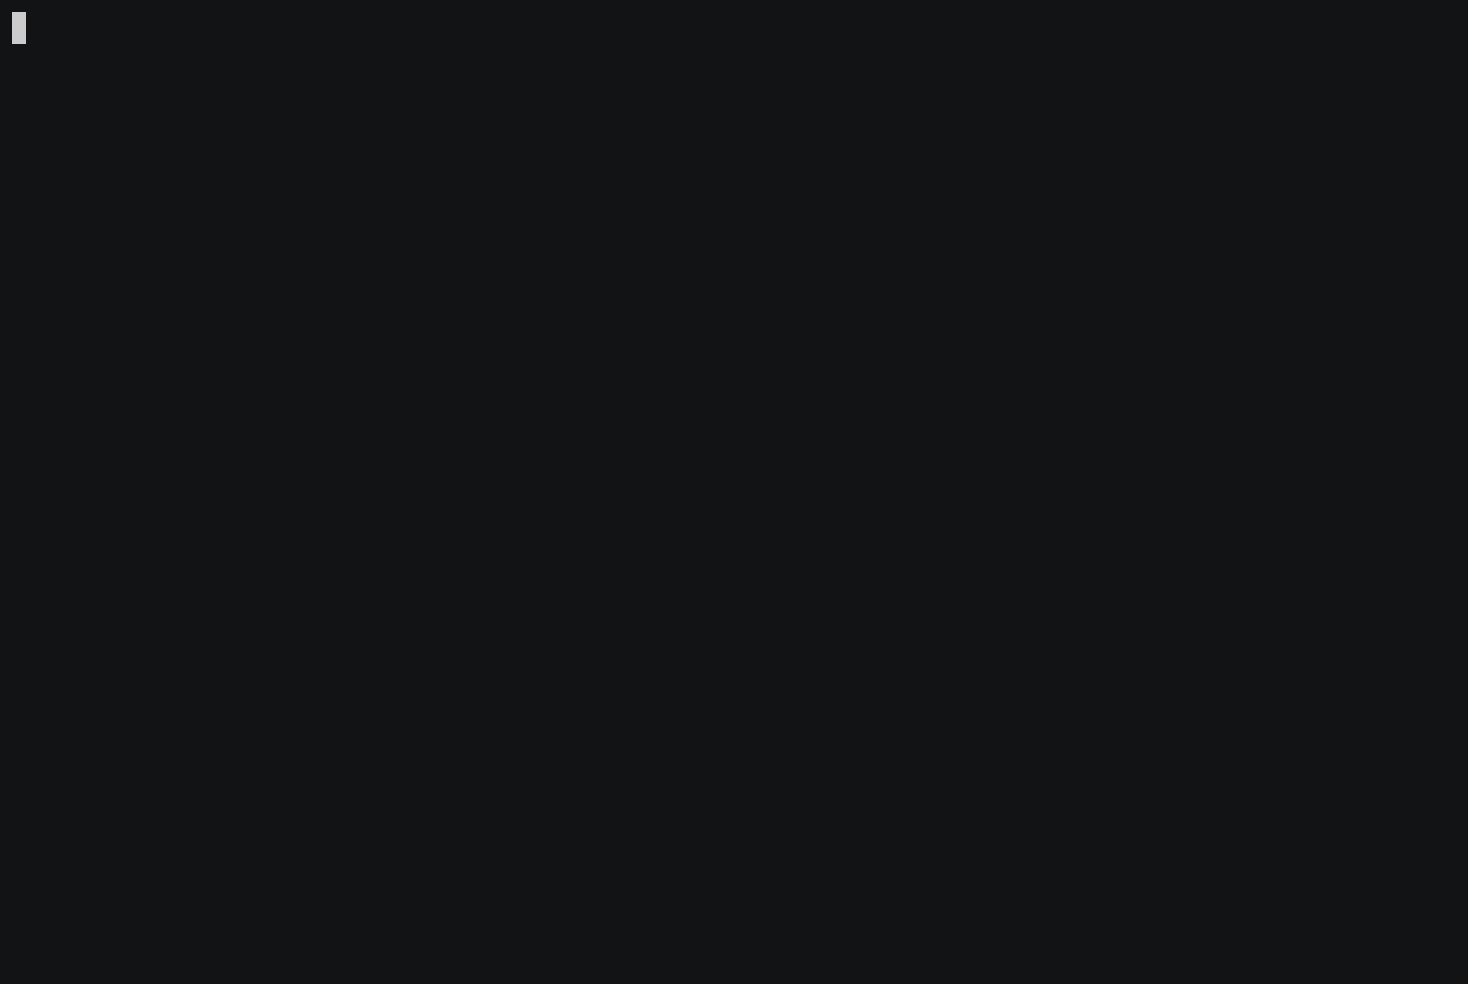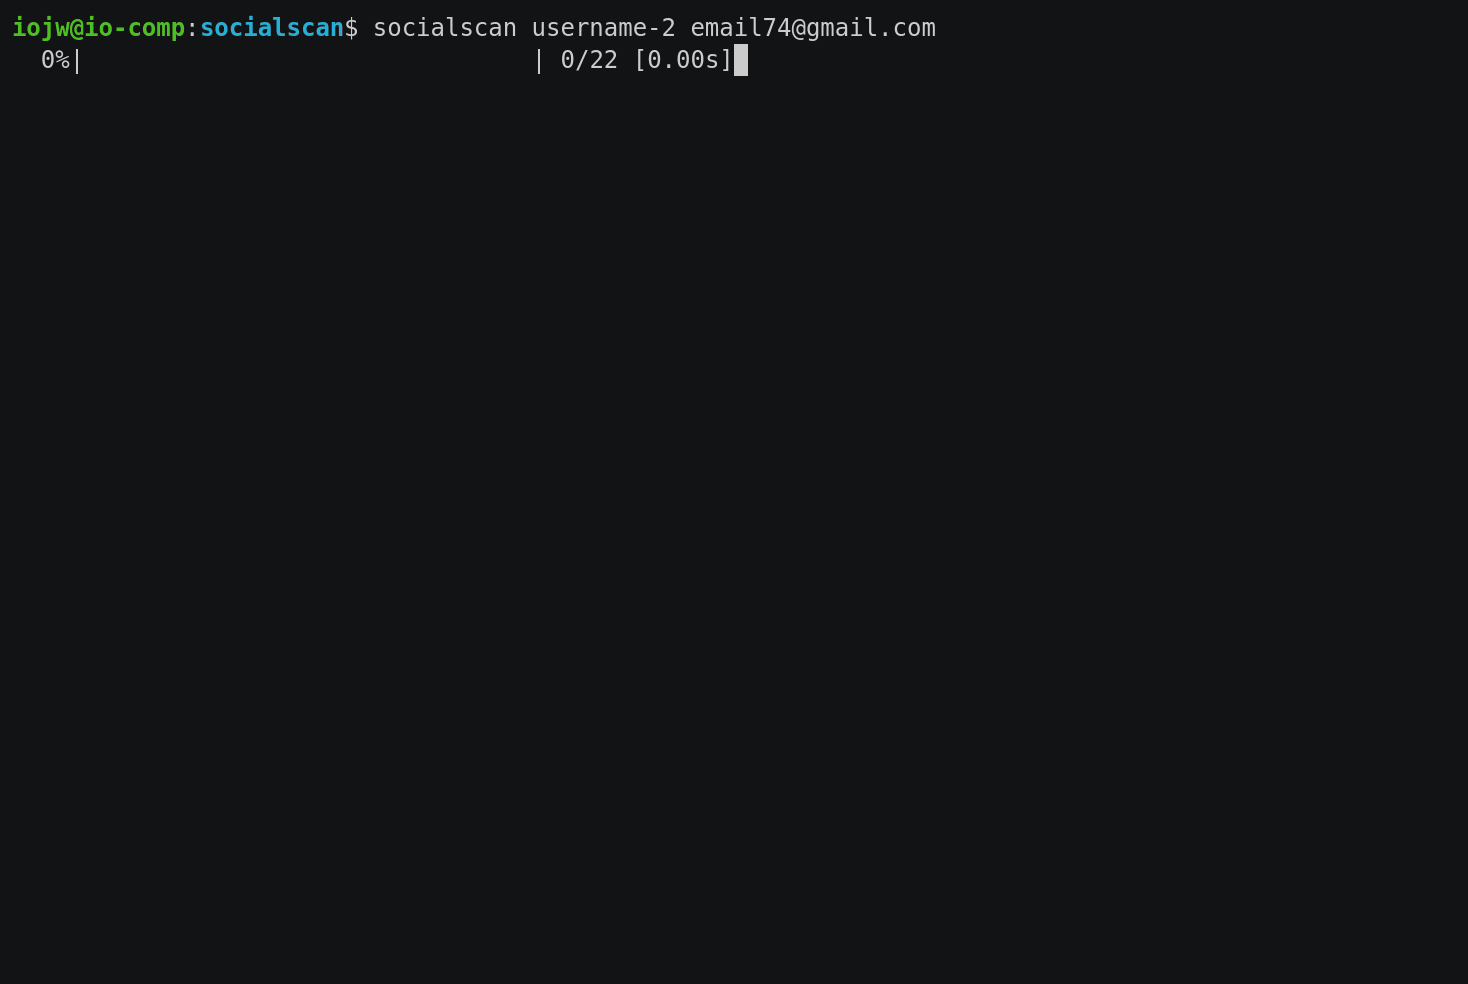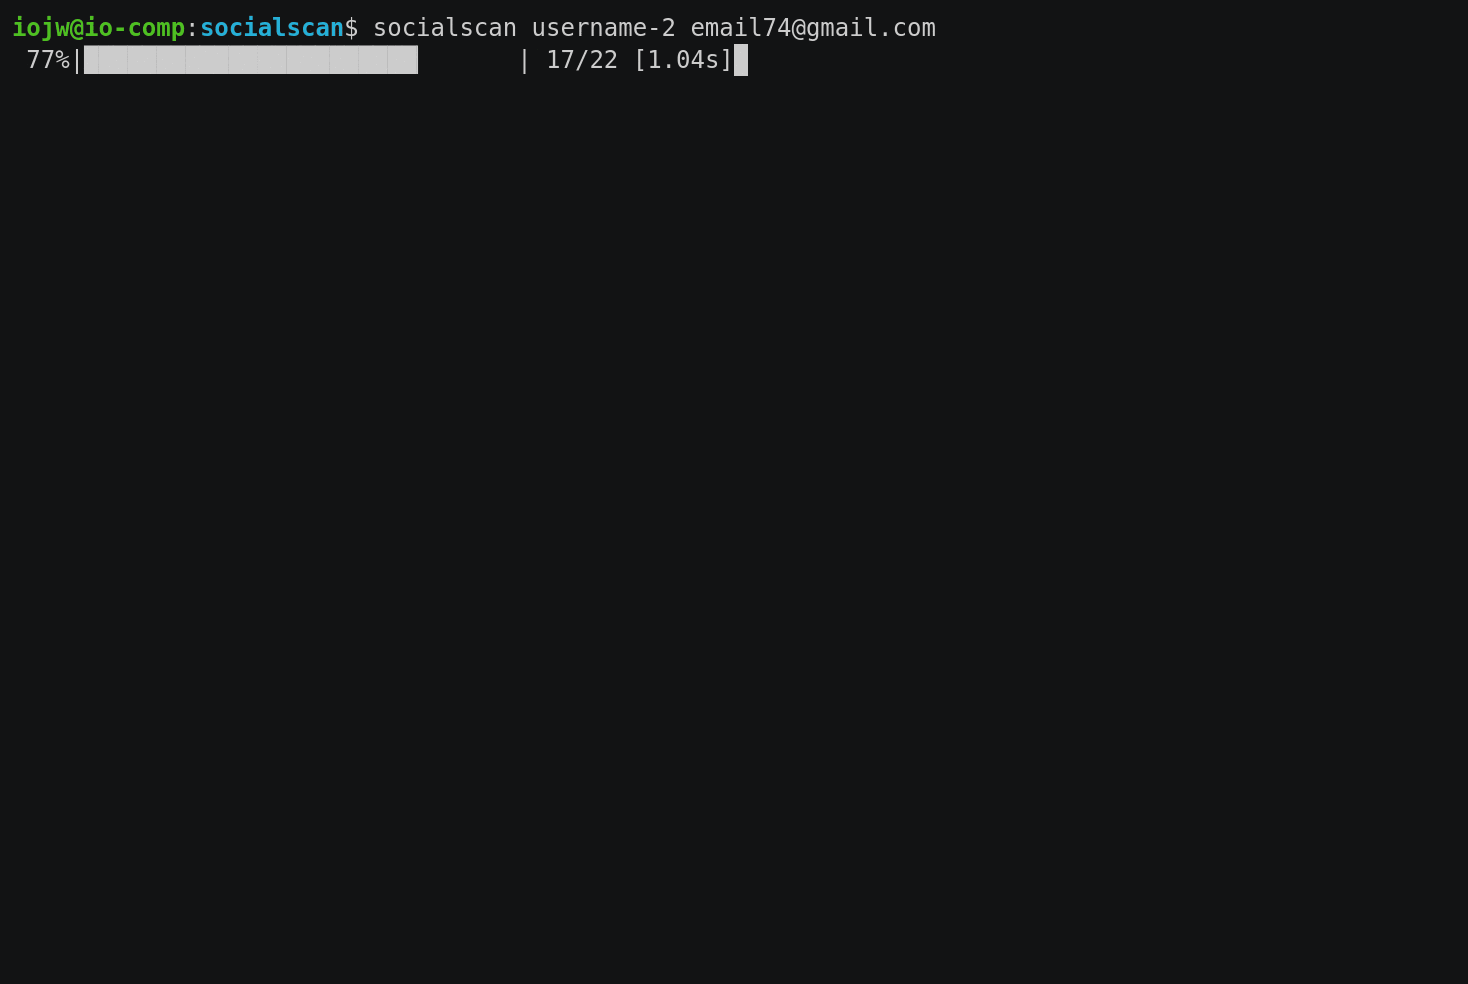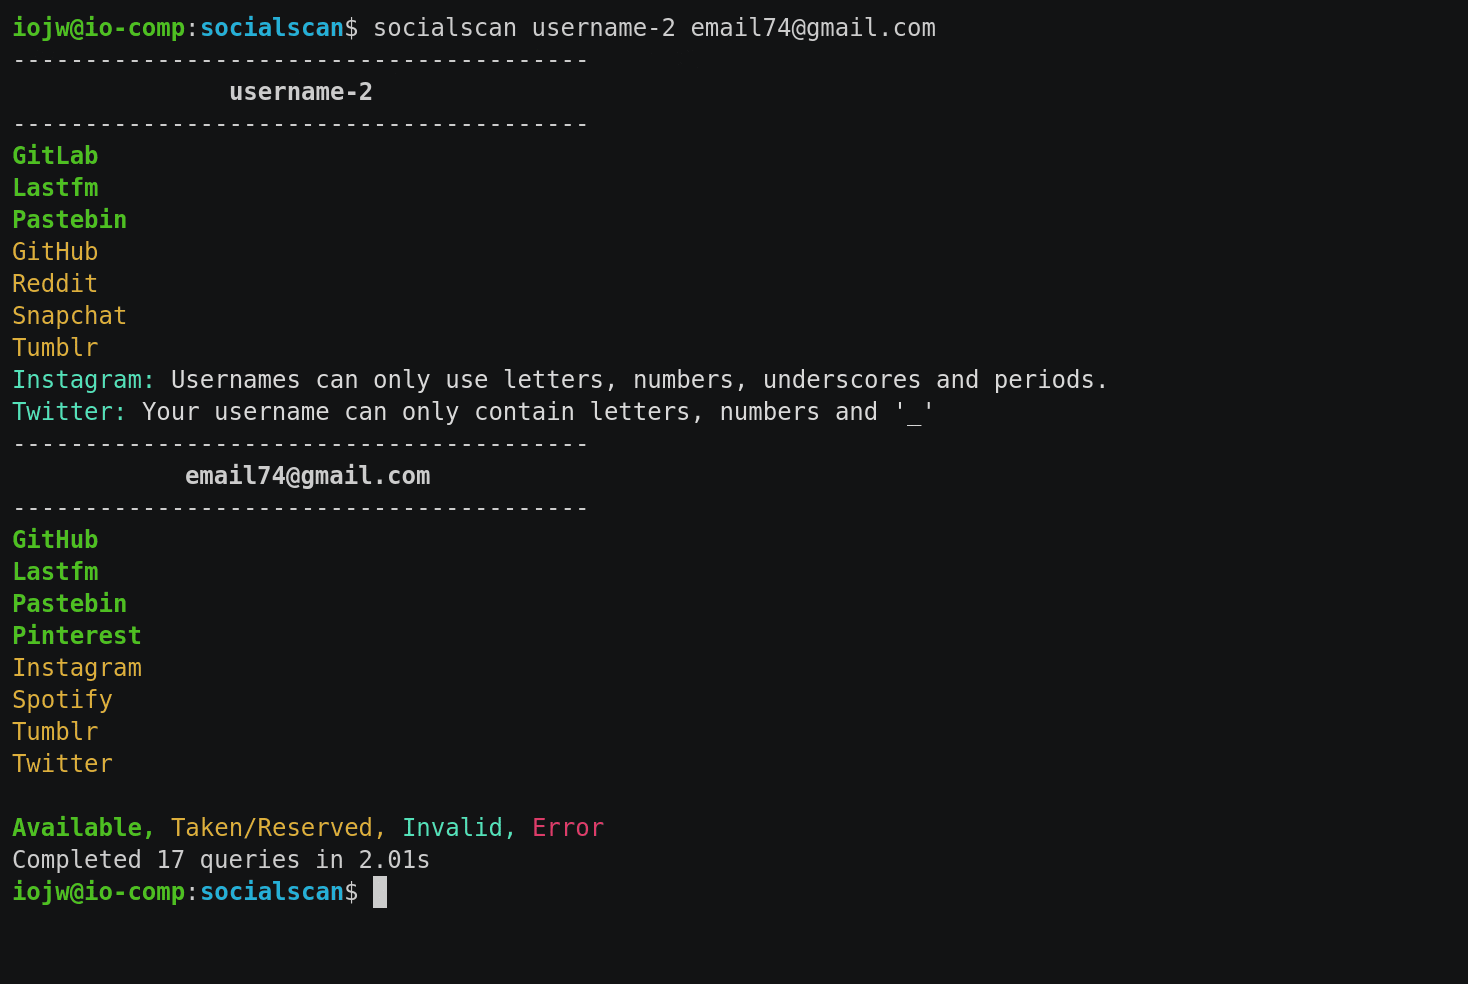 iojw/socialscan
Bibliothèque Python pour interroger avec précision l'utilisation des noms d'utilisateur et des e-mails sur les plateformes en ligne.
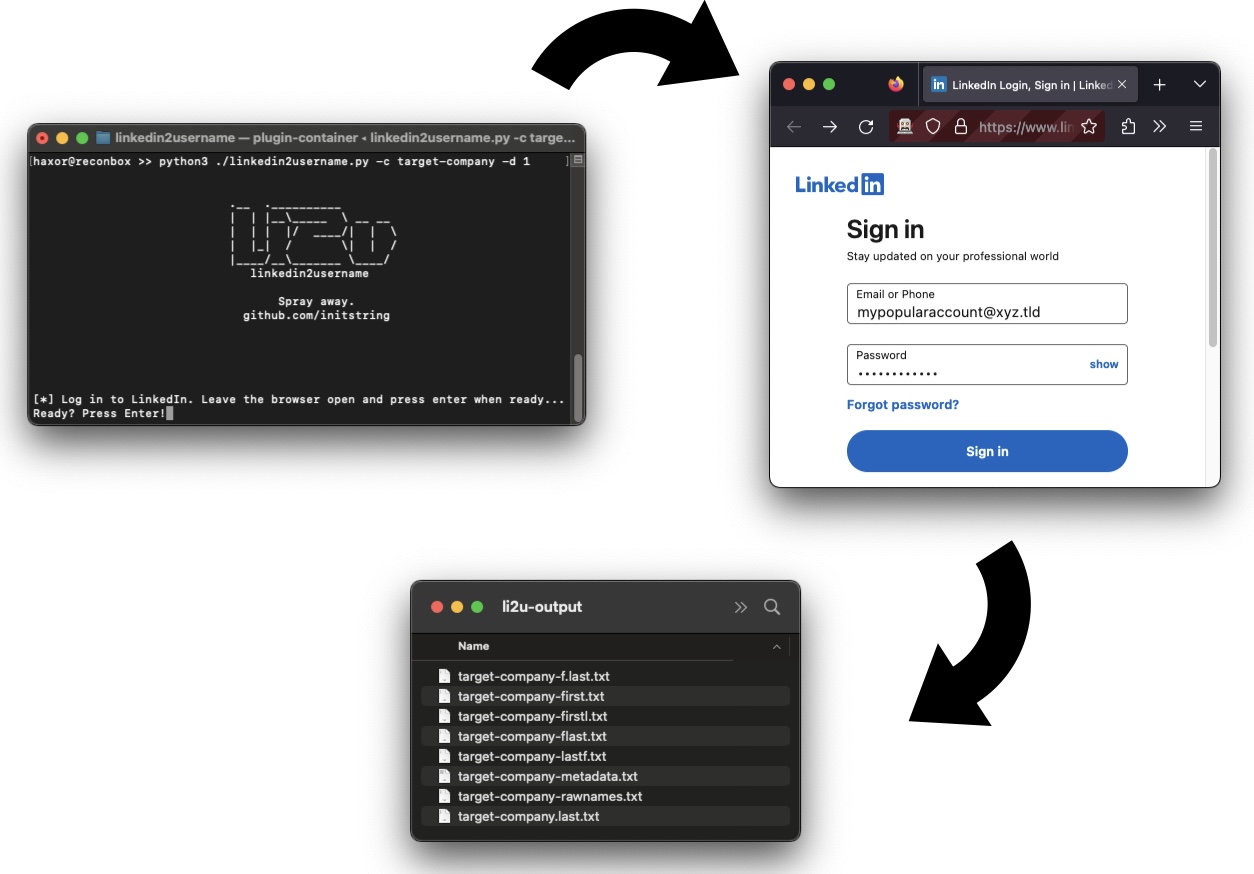 initstring/linkedin2username
Outil OSINT : Générer des listes de noms d'utilisateur pour les entreprises sur LinkedIn
 wireghoul/htshells
Shells htaccess autonomes et attaques
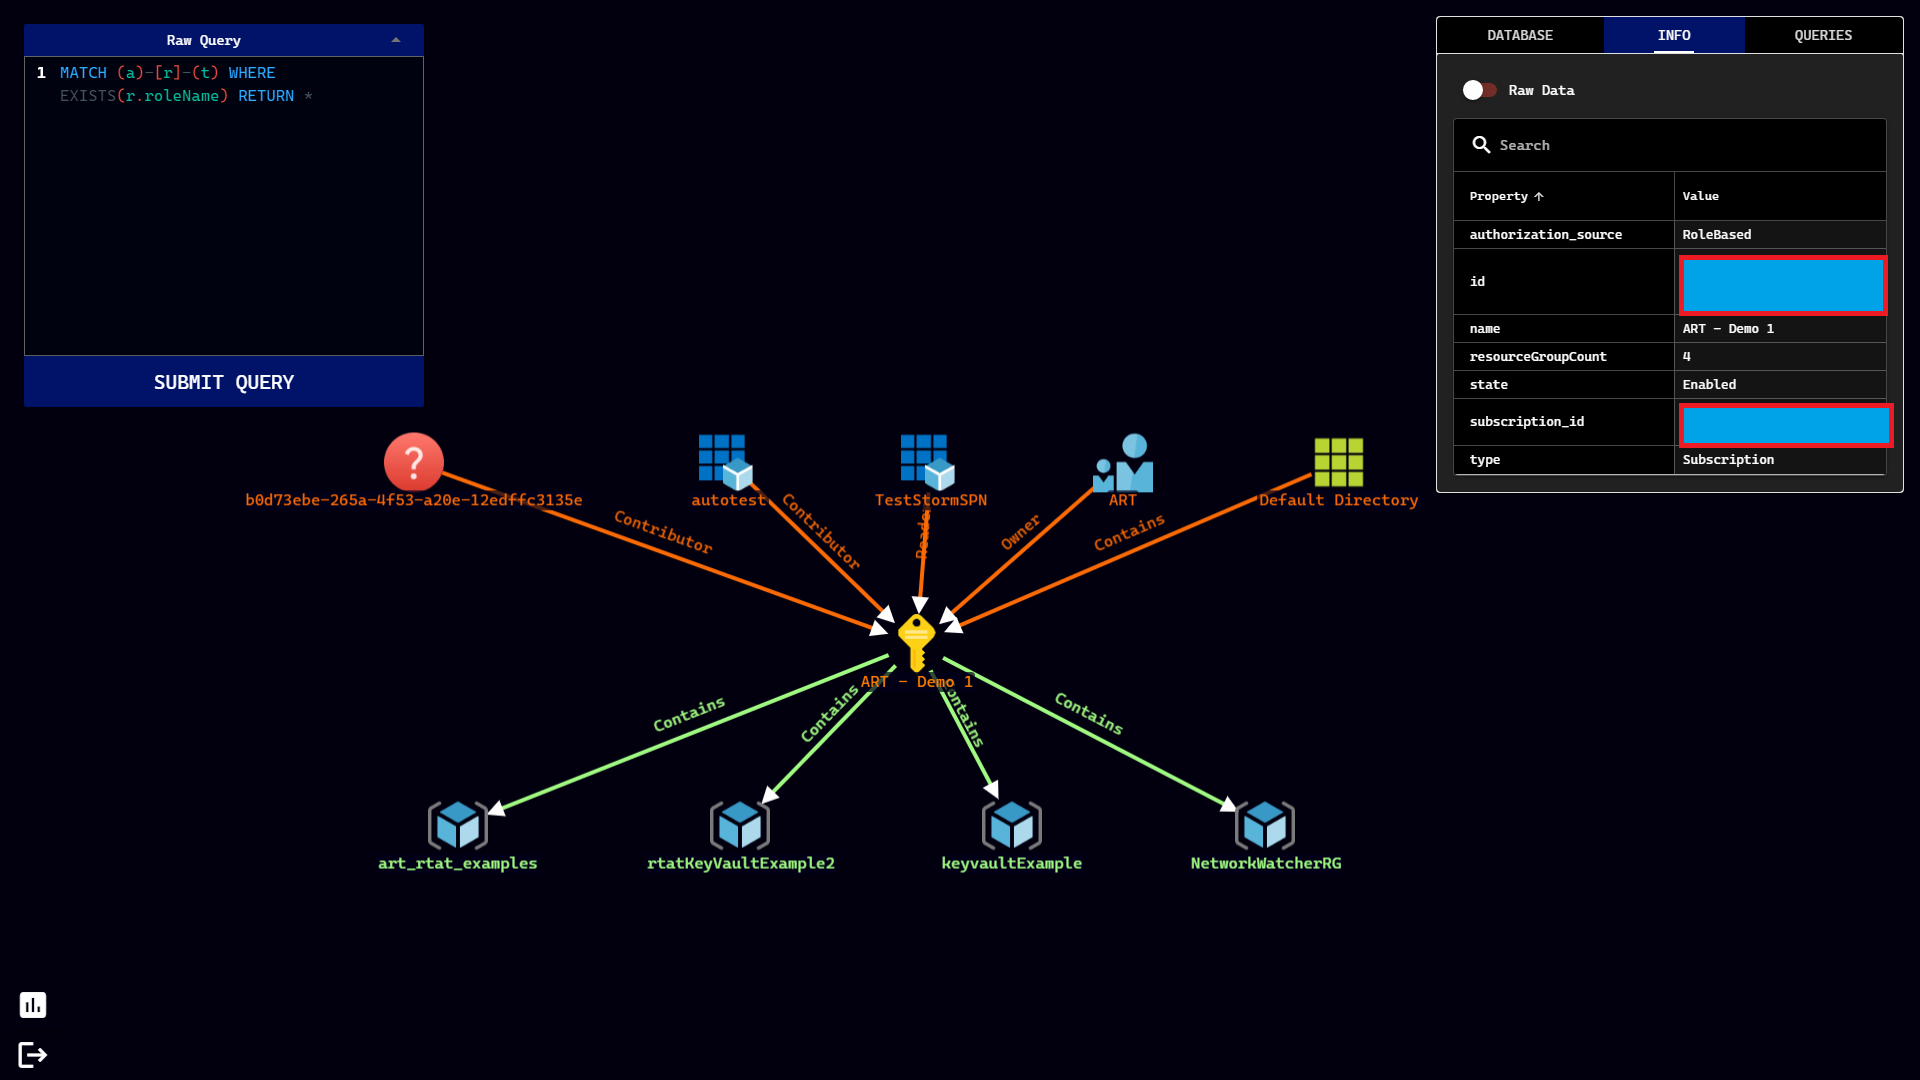 azure/stormspotter
Outil Red Team Azure pour la cartographie des objets Azure et Azure Active Directory.
 dshield-isc/dshield
Installe et configure un capteur honeypot DShield sur Raspberry Pi ou Ubuntu, en exécutant les honeypots SSH et HTTP Cowrie et en transmettant les…
 specterops/azurehound
Collecte les données du locataire Azure (utilisateurs, groupes, rôles, ressources) et les exporte pour l'analyse des chemins d'attaque BloodHound…
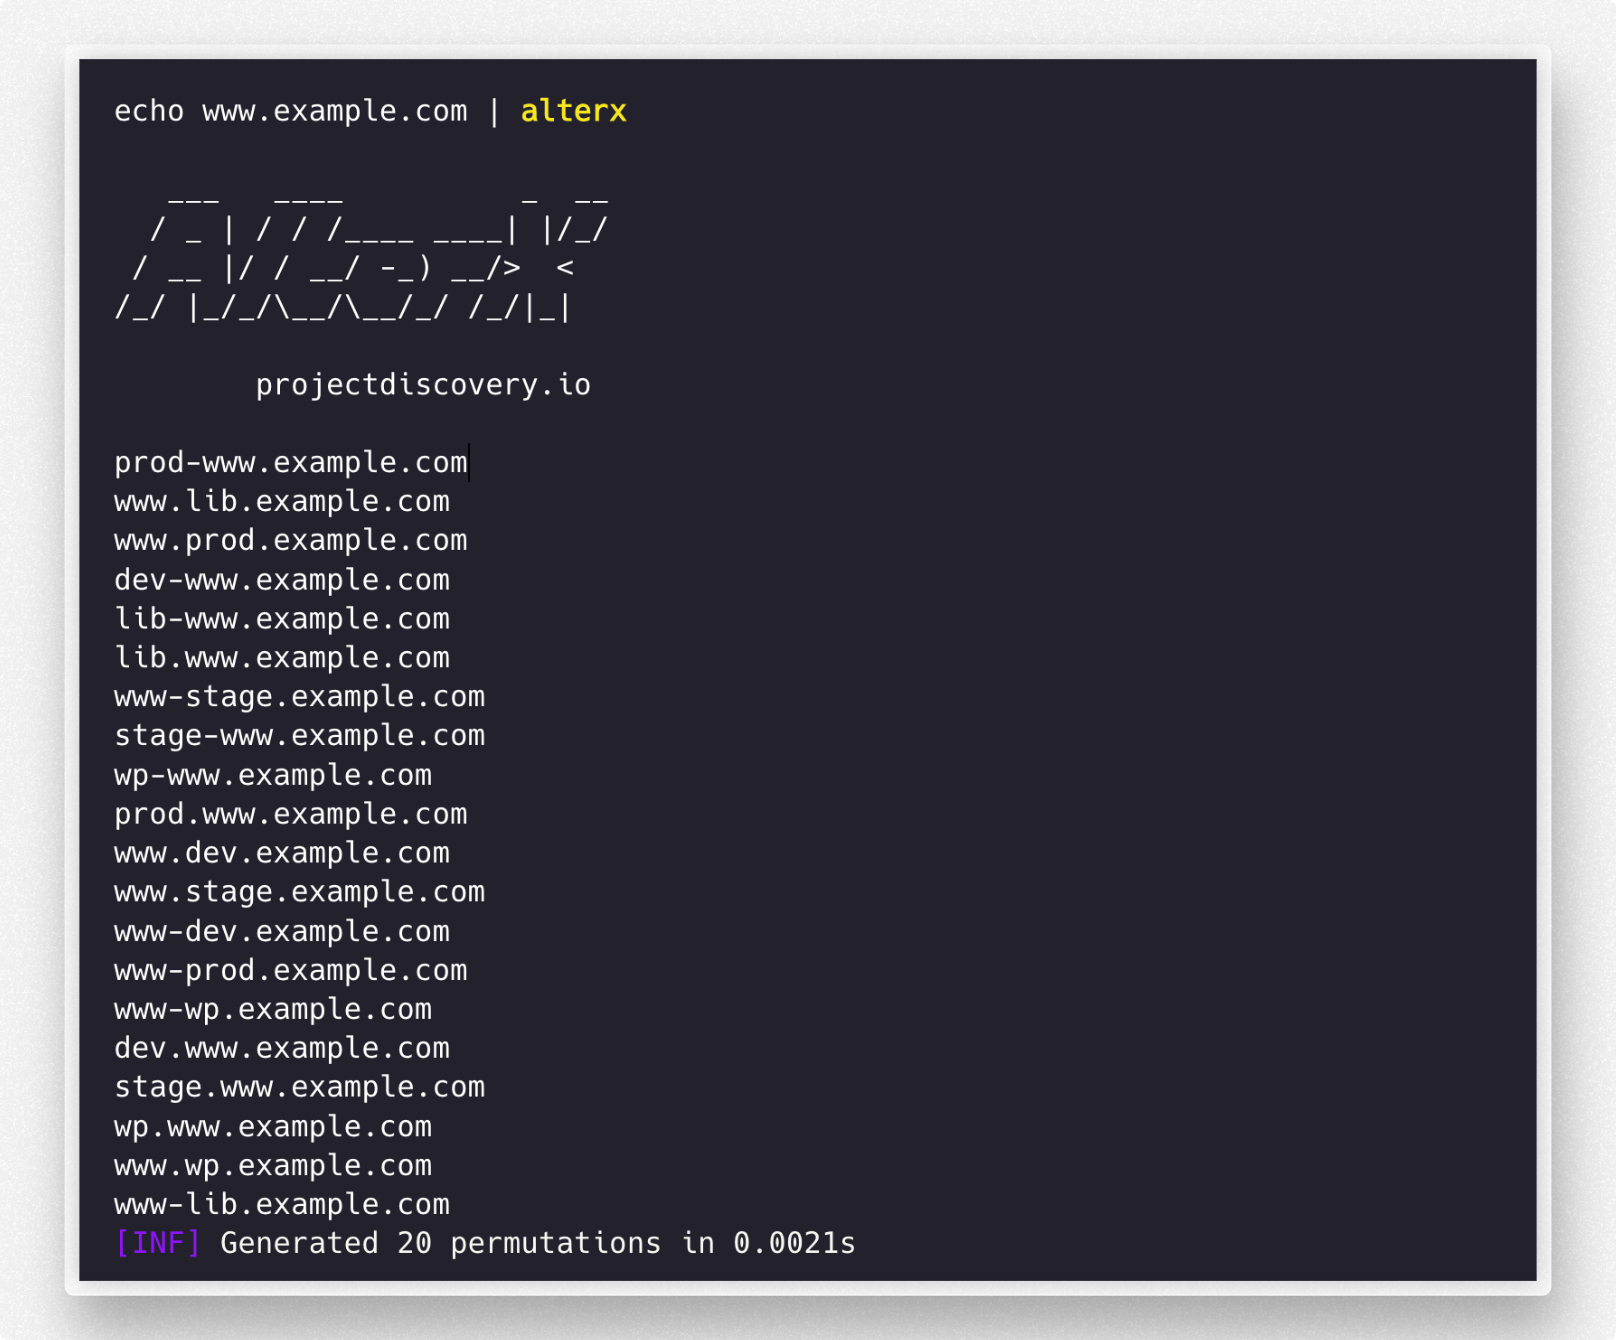 projectdiscovery/alterx
Générateur de wordlist de sous-domaines rapide et personnalisable utilisant DSL
 zishanadthandar/pentest
Base de connaissances de pentesting basée sur Jekyll, avec des guides méthodologiques, des cheatsheets, des index d'outils, des feuilles de route de…








