
 #1
Outils à usage général pour la collecte de divers types d'informations sur les cibles.
Recommandé par Kitploit
 mdp/linkedin-extension-fingerprinting
Documente et identifie 2,953 extensions Chrome sondées silencieusement par LinkedIn, fournissant des outils pour récupérer les noms des extensions et…
 vivz13/cve-2025-55853
Inclusion locale de fichier via falsification de requête côté serveur
 rival420/cve-2024-46987
CVE-2024-46987 - Exploitation LFI de Camaleon CMS
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) Énumération non authentifiée
 devploit/debughunter
Découvrez des paramètres de débogage cachés et révélez les secrets des applications web.
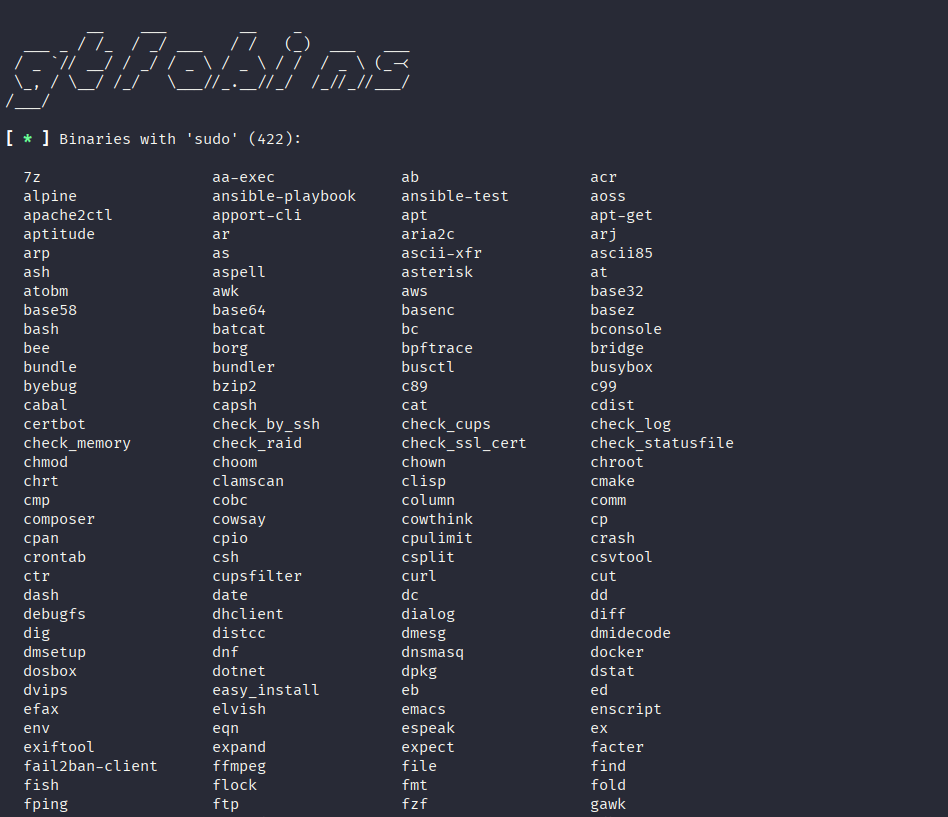 t0thkr1s/gtfobins-cli
Recherchez des binaires Unix qui peuvent être exploités pour contourner les restrictions de sécurité du système.
 ik0nw/cve-2024-46987
Exploit pour CVE-2024-46987 traversée de chemin dans Camaleon CMS permettant le téléchargement arbitraire de fichiers et l'extraction automatisée de…
 mainek00n/vulncheck_cve-2024-50602
Exploit de preuve de concept pour CVE-2024-50602, permettant la vérification des vulnérabilités et les tests de sécurité sur les systèmes affectés.
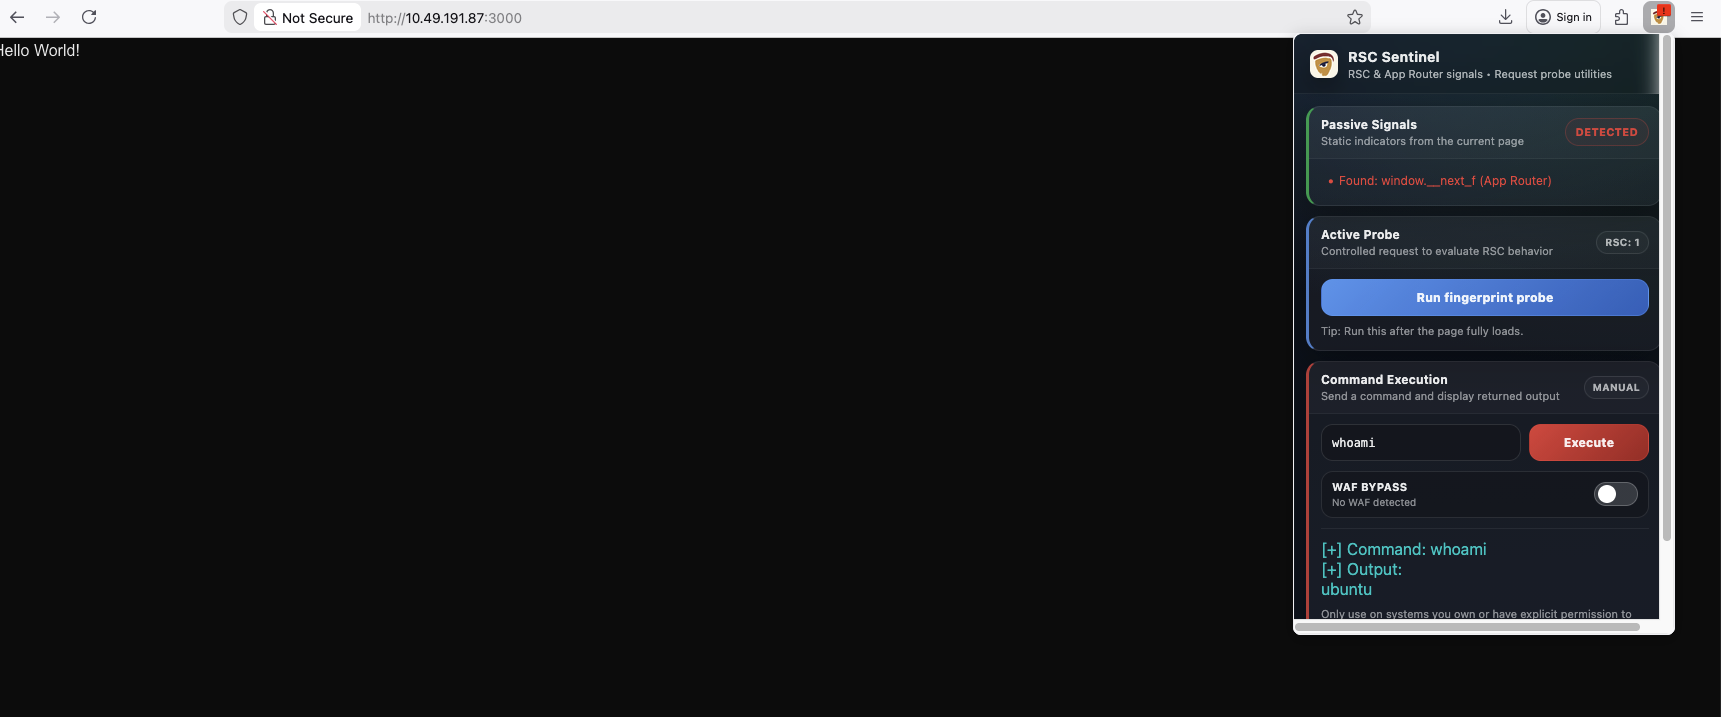 muhammaduwais/react2shell
Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 et CVE-2025-66478) dans les applications web.
 l1337xi/cve-2024-46987
Vulnérabilité de traversée de chemin
 mr-r3b00t/cve-2025-15467
outil de découverte (powershell)
 pescada-dev/cve-2025-61506
Vulnérabilité DoS de téléchargement de fichier sans restriction découverte dans MediaCrush jusqu'à la version 1.0.1(CVE-2025-61506)
 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 songqb-xx/cve-2025-57529
Le système d'information de gestion d'audit CPAS présente une vulnérabilité d'injection SQL (CVE-2025-57529)
 skynoxk/cve-2025-40554
Exploitation de CVE-2025-40554
 thomas-osgood/cve-2025-58360
Classe d'exploit Python pour CVE-2025-58360, une vulnérabilité XXE dans la fonction GetMap de GeoServer permettant la lecture arbitraire de fichiers.…
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
Analyseur local de preuve de concept qui détecte les mots de passe de base de données en clair dans les journaux d'initialisation de llama-stack, en…
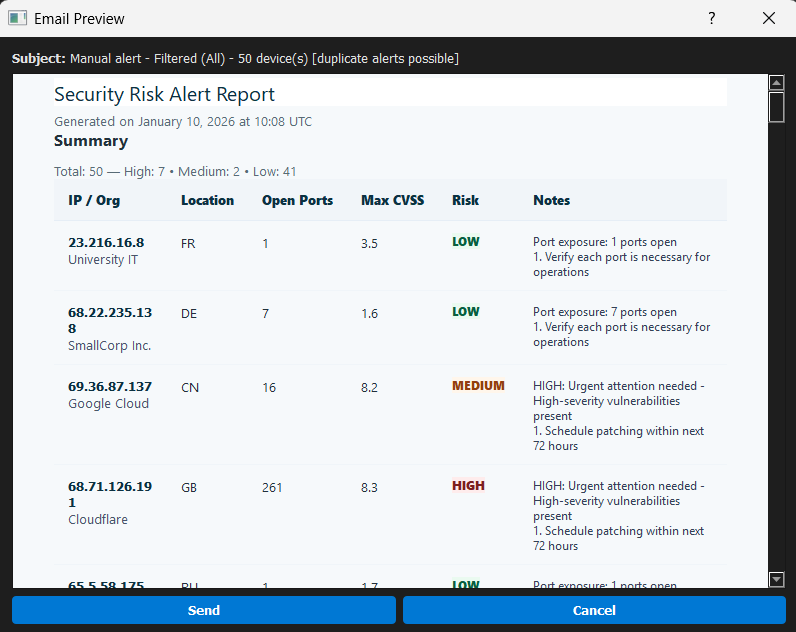 eclipsemanic/threatsentry-ai
ThreatSentry AI est un tableau de bord intelligent de chasse aux menaces qui exploite l'apprentissage automatique pour identifier et hiérarchiser de…








