
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
 fengchenzxc/cve-2020-28148
Exploit de contournement d'authentification de portail Wi-Fi utilisant l'usurpation d'adresse MAC pour obtenir un accès réseau non autorisé, démontré…
 lay0us/cve-2022-32532
Apache Shiro CVE-2022-32532
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG est un agent Windows souverain, ultra‑léger et zéro‑dépendance qui unifie PKCS#11, SSH-agent, Pageant et CNG/Smartcard…
 garrettfoster13/cve-2025-59501
CVE-2025-59501 code POC
 synacktiv/bissap
Un nouvel outil open-source pour auditer rapidement les autorisations SAP.
 deepingh0st/cve-2022-22978
CVE-2022-22978 Démo de contournement Spring-Security
 muirlandoracle/cve-2019-17662
Code d'exploit pour CVE-2019-17662
 synacktiv/kcmapper
KcMapper est un outil d'audit de sécurité pour Keycloak. Il exporte votre configuration Keycloak (realms, clients, utilisateurs, rôles, etc.) dans…
 qarait/gate0
Un petit moteur de micro-politique vérifiable, terminant et déterministe
 corelight/corelight-client
Corelight Sensor API client en ligne de commande
 karaaslanlabs/kl-security-key
Authentificateur FIDO2/WebAuthn expérimental basé sur RP2040 avec attestation packed et interopérabilité documentée Windows/Entra
 contrastsecurity/contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) PoC d'usurpation d'identité de DC AD CS. Gestion des SAN corrigée + réutilisation de compte compatible MAQ.
 virgula0/poc-cve-2018-10933
Exploit de contournement d'authentification LibSSH utilisant RCE
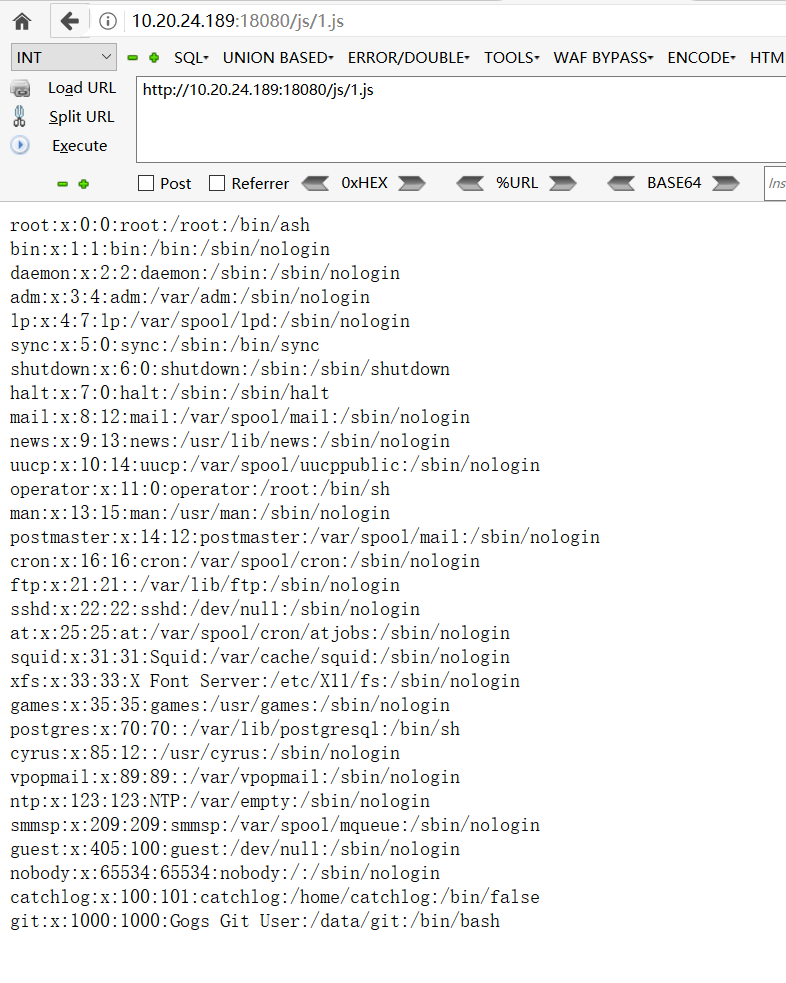 jas502n/gogs_rce
Exploit pour la RCE de Gogs (CVE-2018-18925) tirant parti de la falsification de session et de l'injection de hooks Git pour exécuter des commandes…
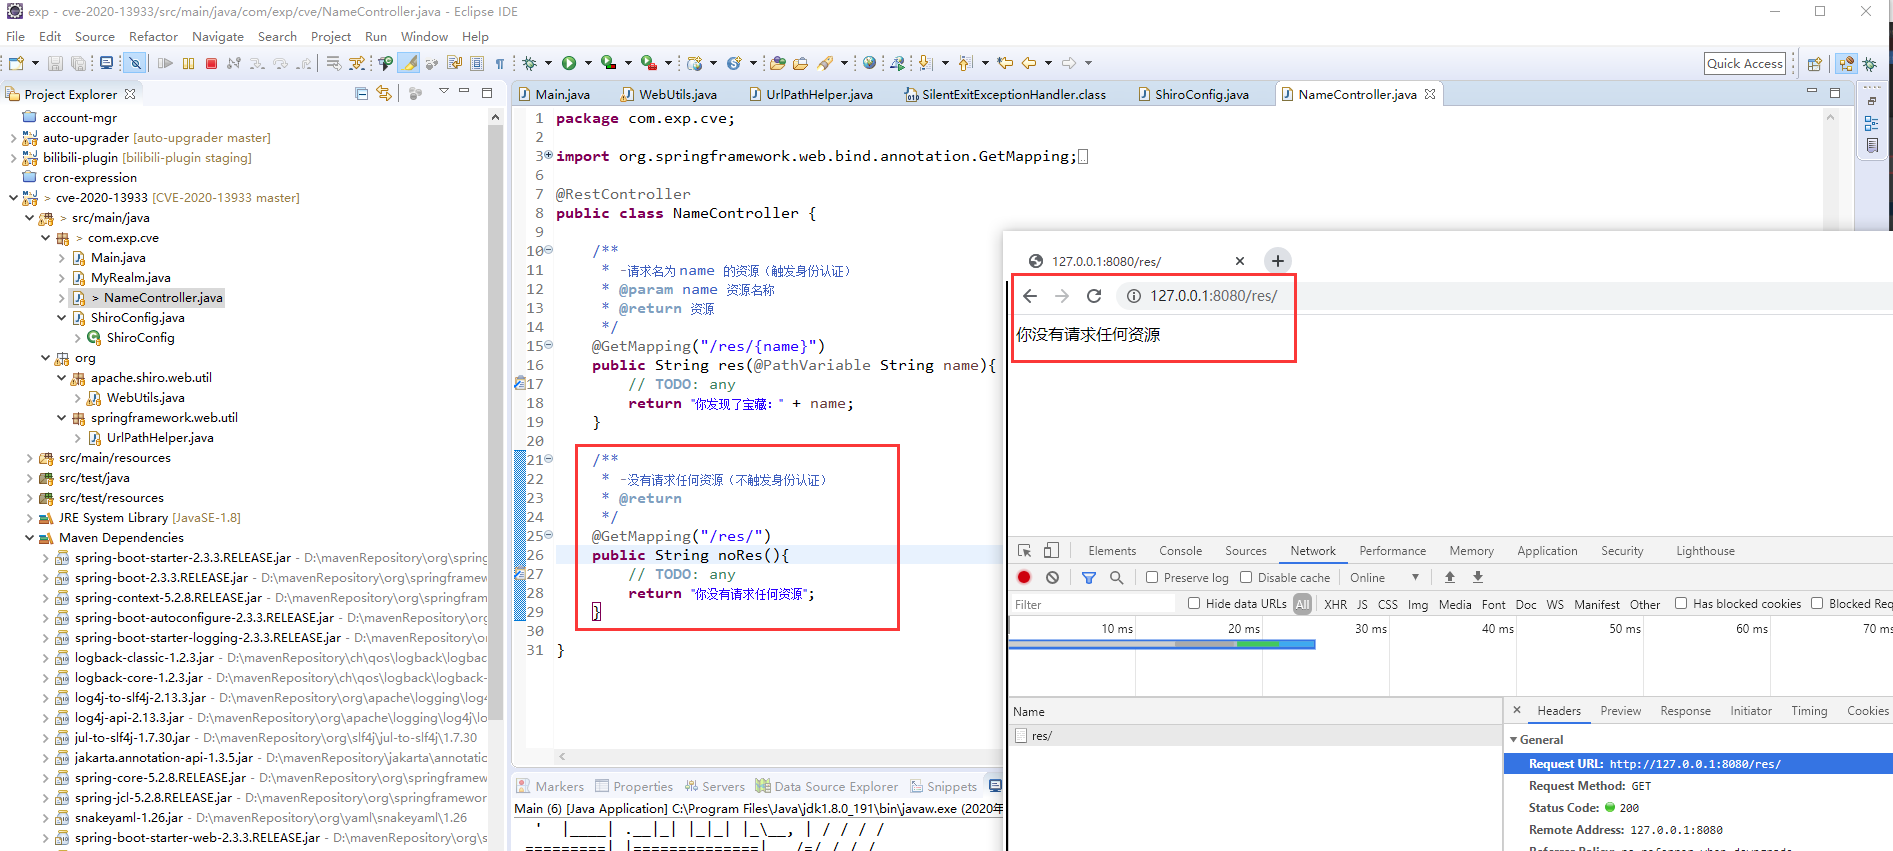 exp-docs/cve-2020-13933
CVE-2020-13933 Cible : vulnérabilité de contournement de l'authentification Shiro
 bughunt4me/cpanelcve-2026-41940
Preuve de concept d'exploitation pour CVE-2026-41940, un contournement critique de l'authentification cPanel & WHM via injection CRLF dans le fichier…
 eduardolat/authkeysync
🔐 Utilitaire CLI léger conçu pour synchroniser les clés publiques SSH depuis des URLs distantes vers les fichiers authorized_keys locaux








