
 #1
Outils pour la gestion des identités d'utilisateurs, l'authentification, l'autorisation et les contrôles d'accès au sein des systèmes et réseaux.
Recommandé par Kitploit
 secureworks/whiskeysamlandfriends
Framework basé sur Python pour générer des tokens Golden SAML, des tickets Kerberos et des jetons d'accès Azure afin d'exploiter les systèmes…
 mx-moth/flask-saml2
Bibliothèque Flask pour créer des fournisseurs de services et des fournisseurs d'identité SAML.
 ricardojoserf/adduser-samr
Créez des administrateurs locaux sous Windows à l'aide de l'API SAMR. En C#, Crystal, Python, Rust, Golang, Nim et Deno (Javascript)
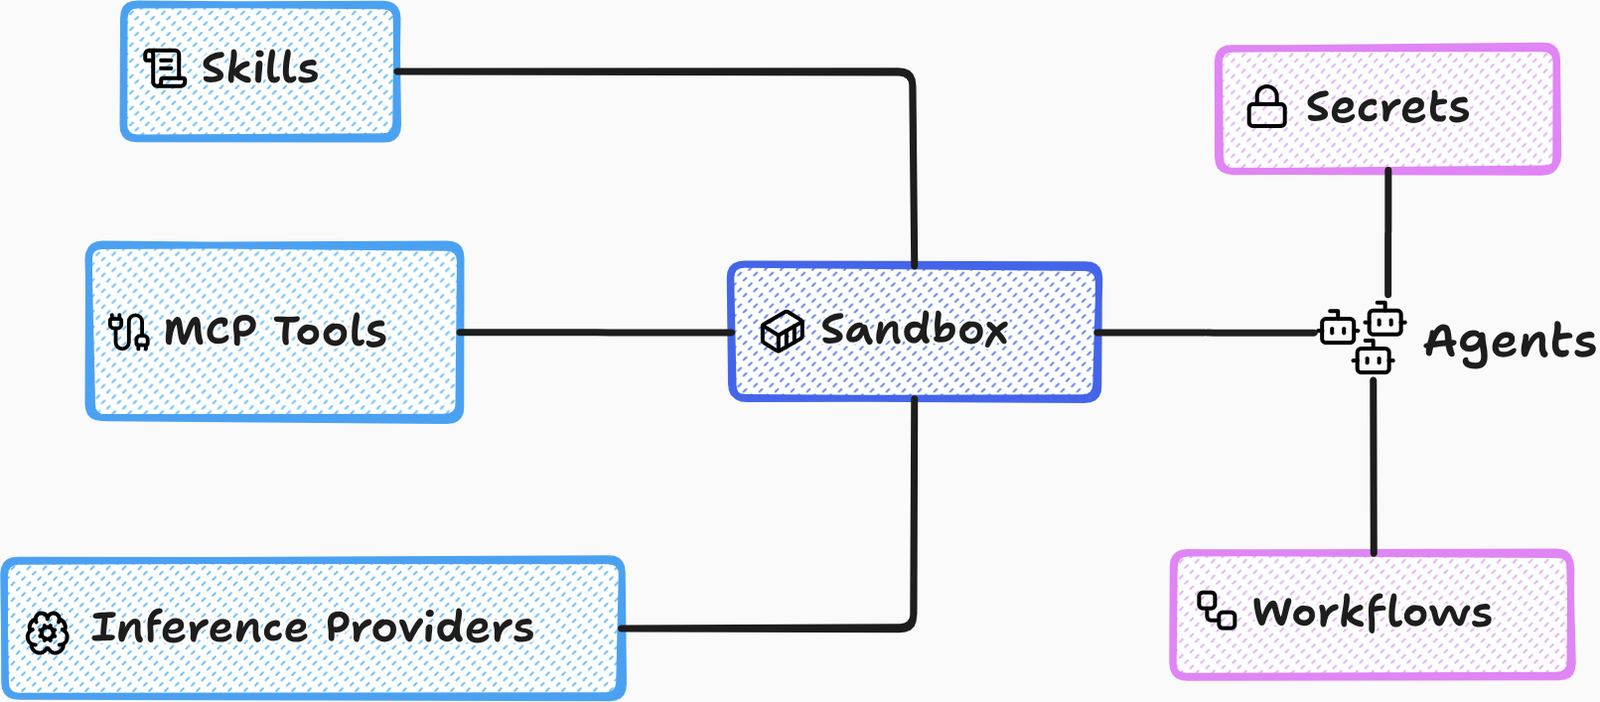 accuknox/agentz
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).
 portswigger/oauth-scan
Extension Burp Suite utile pour vérifier la sécurité d'OAUTHv2 et d'OpenID
 rhinosecuritylabs/iamactionhunter
Un analyseur et outil de requête pour les déclarations de politique IAM AWS.
 praetorian-inc/oauthseeker
Une application OAuth malveillante qui peut être utilisée pour des attaques de phishing internes et externes ciblant les utilisateurs de Microsoft…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Preuve de concept
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 temp43487580/entrapassthecert
outil pour demander le certificat P2P d'Entra ID et s'authentifier auprès d'appareils distants joints à Entra ID avec celui-ci
 blacksky-algorithms/atproto
Fork de l'implémentation de référence du protocole AT avec un AppView optimisé pour les performances, un indexeur firehose basé sur Rust, un cache…
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
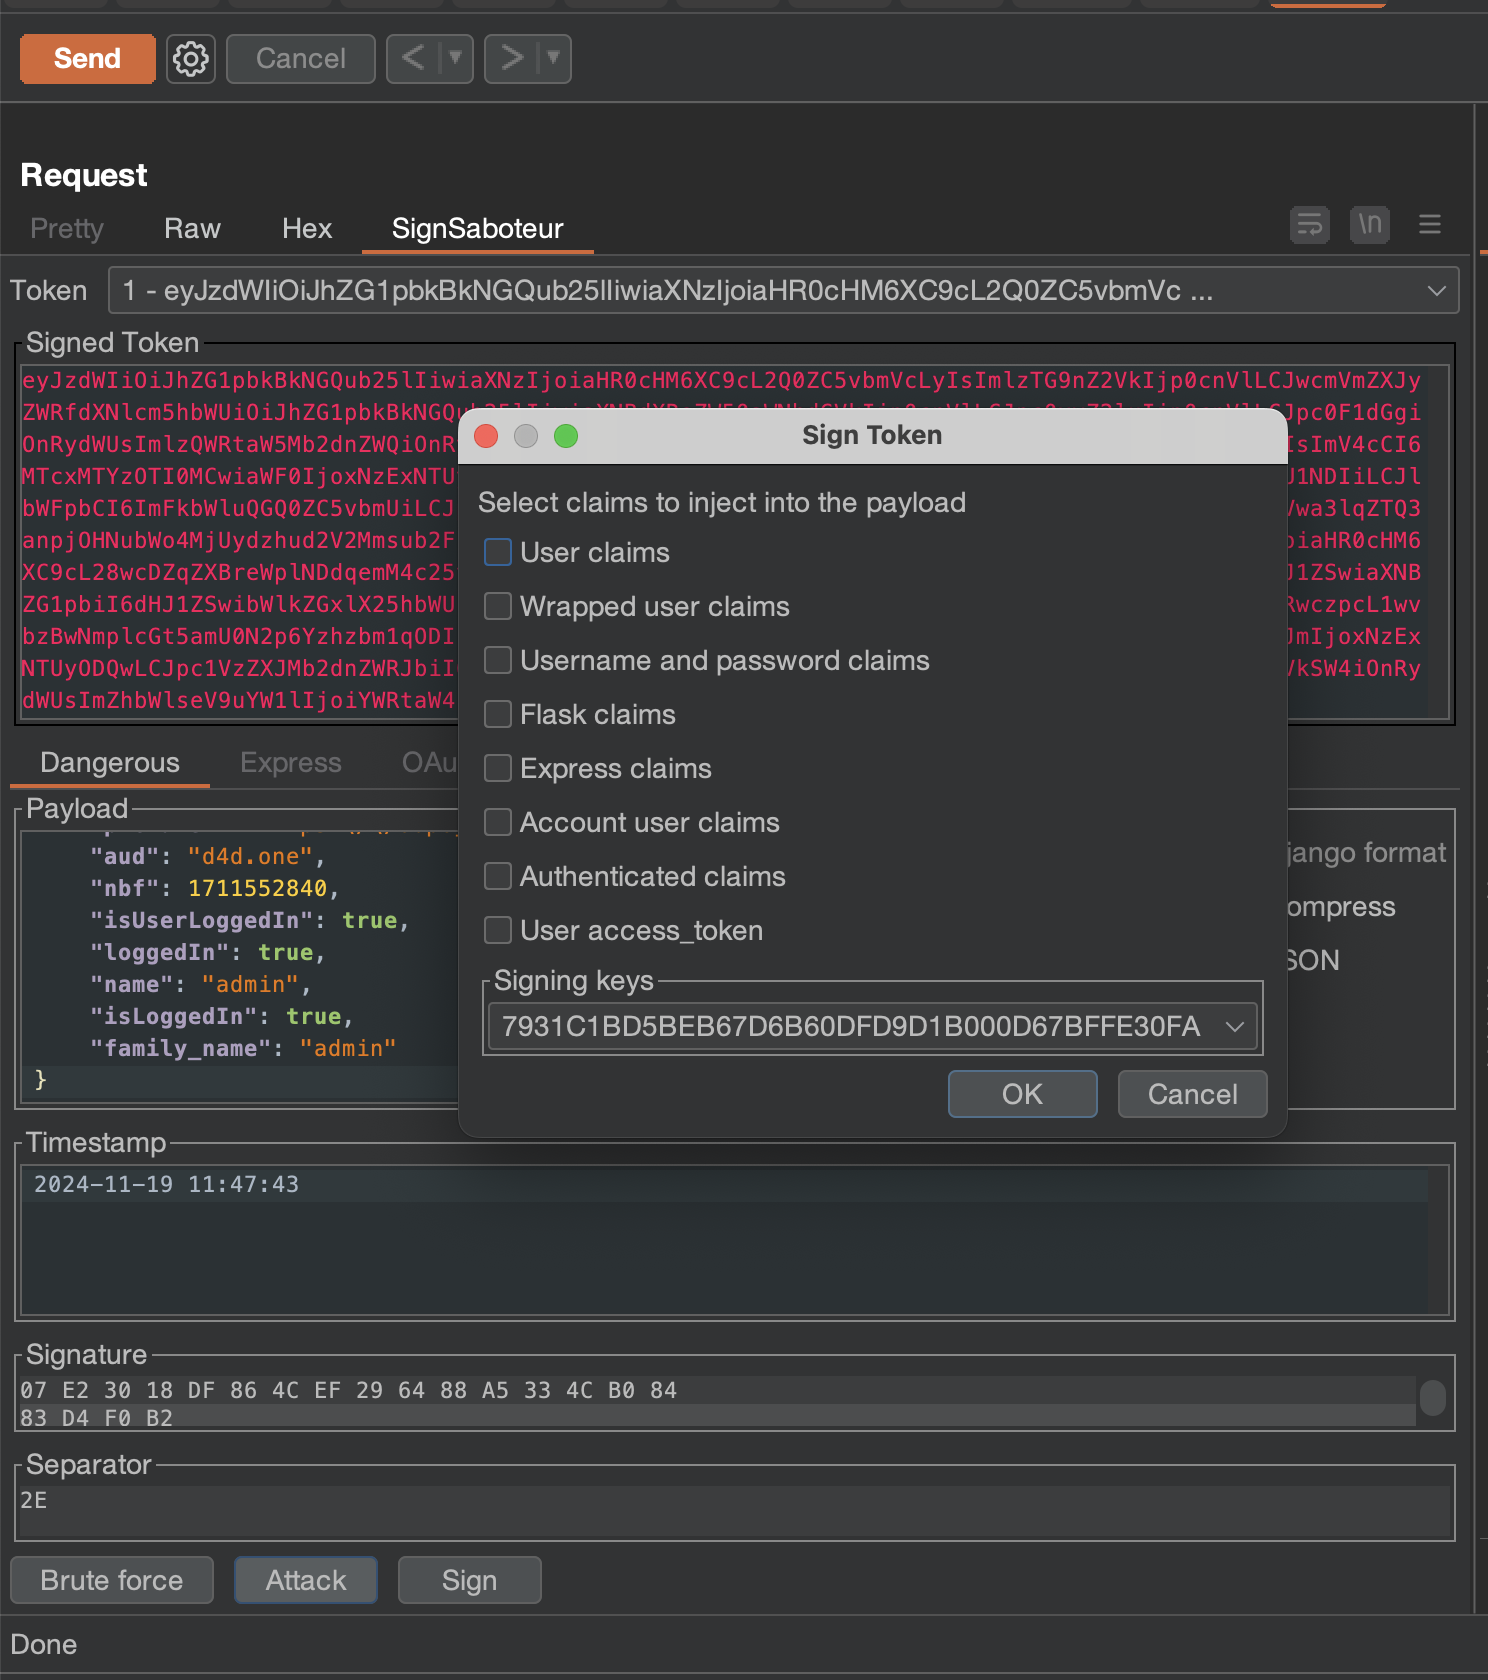 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 ustayready/thunderstorm
Un collecteur et moteur de dérivation. Il cartographie votre environnement, évalue les permissions effectives et la confiance, et écrit un graphe…
 lightspin-tech/red-shadow
Analyse les configurations IAM AWS à la recherche d'administrateurs fantômes en détectant les politiques de refus mal configurées qui ne parviennent…
 eshlomo1/cloudsec
Maîtrisez l'art de l'exploitation cloud. Une ressource spécialisée pour les chercheurs en sécurité offensive et les red teamers, axée sur l'armement…
 ymsniper/noeyes
Chat sécurisé en terminal. Serveur de retransmission aveugle sans métadonnées, chiffré de bout en bout. PyNaCl XSalsa20-Poly1305 + Ed25519 + secret…
 sfewer-r7/cve-2026-55040
Exploit de preuve de concept pour Microsoft SharePoint CVE-2026-55040 qui forge des jetons JWT, contourne l'authentification, découvre…








