
 #1
Modules de sécurité matérielle, TPM, enclave sécurisée et outils de confiance matérielle.
Recommandé par Kitploit
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
 egorrsp/cve-2020-15368-asrdrv103-research
Recherche en rétro-ingénierie du pilote ASRock AsrDrv103.sys (CVE-2020-15368), couvrant son interface de pilote, son protocole de requête chiffré et…
 pentoo/pentoo-overlay
Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo
 jiegec/loongbleed
Preuve de concept démontrant une fuite de données microarchitecturale dans les processeurs Loongson LA464/LA664 via les bits supérieurs non définis…
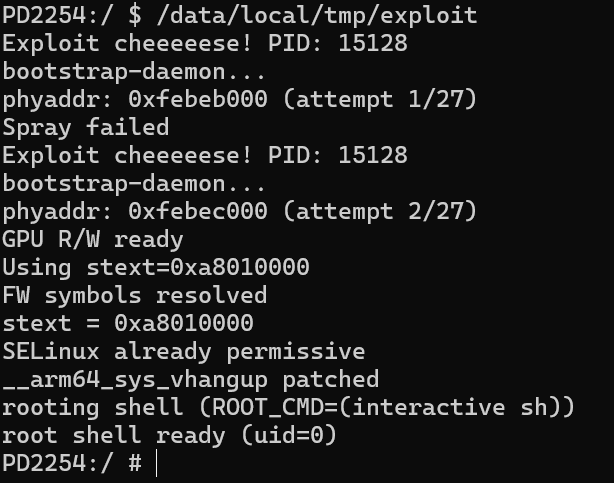 xianwan1314/cve-2025-21479-iqoo11pro
Notes de reproduction de CVE-2025-21479 (Qualcomm Adreno GPU) pour vivo iQOO 11 Pro (PD2254) - recherche autorisée
 raspberrypi/rp2350_hacking_challenge
Défi de hacking du Raspberry Pi RP2350 : extraire un secret OTP de 128 bits protégé par le secure boot et le verrouillage OTP, avec des scripts…
 ramenfast/zenfone9-root
Root temporaire (uid 0) sur un ASUS Zenfone 9 verrouillé au bootloader via CVE-2025-21479 + une fuite d'adresse physique basée sur perf. GPLv3.
 wqsv/throttlestoppoc
CVE-2025-7771 : Lecture/écriture arbitraire en mémoire physique et sur les ports d'E/S via le pilote ThrottleStop
 bmax121/kernelpatch
Patch et hooking du noyau Linux avec seulement une image de noyau Linux strippée.
 eiln/ane
Pilote du noyau Linux et bibliothèque en espace utilisateur, issus d'une rétro-ingénierie de l'Apple Neural Engine (ANE), permettant l'accès au…
 themalwareguardian/cve-2022-34301
Démontre le contournement de Secure Boot CVE-2022-34301 via le UEFI Shell signé Eurosoft (esdiags.efi), en utilisant la commande mm pour annuler…
 themalwareguardian/cve-2022-34302
Démontre CVE-2022-34302, un contournement de Secure Boot via le bootloader signé New Horizon Datasys dont le chargeur PE/COFF personnalisé intégré…
 themalwareguardian/cve-2022-34303
Démontre le contournement de Secure Boot CVE-2022-34303 via un UEFI Shell signé par CryptoPro, en utilisant la commande mm pour annuler gSecurity2 et…
 gmh5225/disk-spoofer
Programme d'usurpation de la taille du disque et des requêtes de secteurs basé sur un pilote de noyau, capable de contourner les requêtes WMIC de…
 gmh5225/dma-processdumper
Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe
 gmh5225/driver-hwid-btbd-modified
Pilote noyau de spoofer HWID btbd modifié pouvant être mappé manuellement pour contourner la détection anti-triche sur Windows 1909.
 abdul-kalam2000/retbleed-speculative-execution-poc
Reproduction de l'attaque micro-architecturale Retbleed (CVE-2022-29900/29901) dans gem5. Sous-dépassement du RSB, fuite par canal auxiliaire…
 themalwareguardian/cve-2026-79298
Dépôt de recherche documentant CVE-2026-79298, une remédiation incomplète du contournement de UEFI Secure Boot dans le chemin de démarrage IA-32 de…








