
 #1
Outils de hacking matériel, modding, JTAG, UART, SPI et exploitation de dispositifs embarqués.
Recommandé par Kitploit
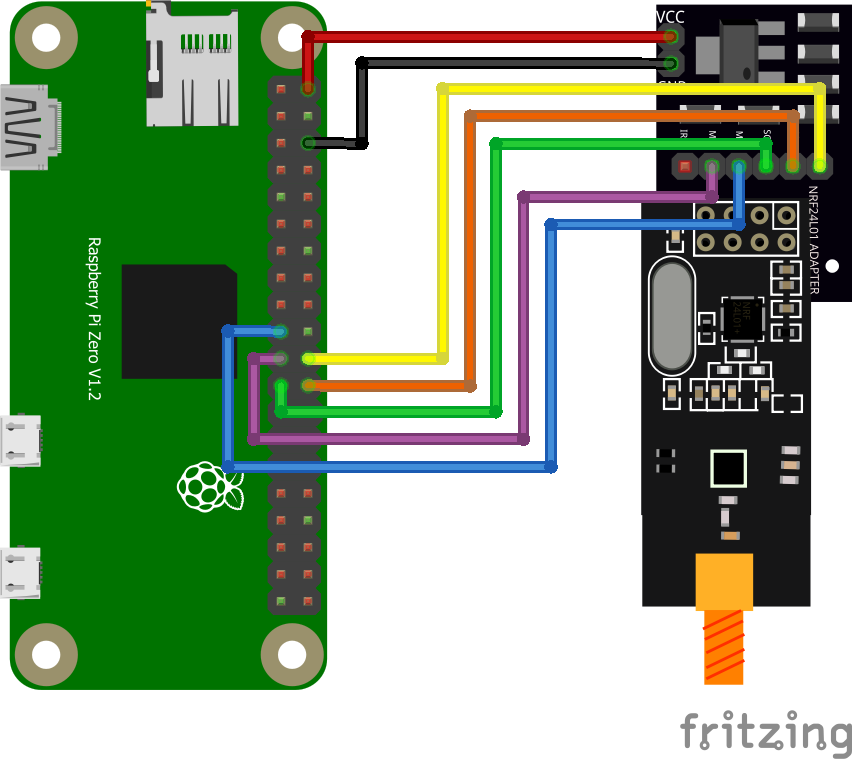
 b1narygl1tch/zerojack
Un outil pour effectuer une attaque d'injection de frappes MouseJack.
 esperto-input/esperto-wiimote
Logiciel avancé de remappage Wiimote
 xcracker000/cve-2024-56426
# Exploit Bootrom Exynos9830 CVE-2024-56426 - SM-G985F
 tonixtoolkitofficial-afk/esp32-blue-ducky
Micrologiciel ESP32 qui émule un clavier Bluetooth HID pour s'appairer automatiquement avec des téléphones Android et injecter des frappes scriptées…
 owasp/robotics-security-testing-guide
OWASP guide defining a standardized penetration testing methodology for humanoid, industrial, and autonomous robots, covering ROS/ROS2, DDS, CAN bus,…
 jarrettgohxz/cve-research
Un dépôt qui contient tous les PoC fonctionnels que j'ai créés pour des CVE connues, ainsi que les détails sur les recherches en cours que je mène…
 xun404/spd_dump-macos
Flasheur UNISOC BootROM/FDL pour macOS : spd_dump corrigé avec CVE-2022-38694 exec_addr2, référence du protocole, règles de partition, vérification…
 nikitapbst/cve-2019-6260
Outil de débogage matériel bas niveau et d'évaluation de sécurité pour les interfaces AHB des BMC ASPEED. Sonde les interfaces PCIe, LPC et UART pour…
 xsanflip/dangdut
Système passif de détection d'intrusion sans fil pour ESP32-S3 et Flipper Zero qui détecte en temps réel les attaques de désauthentification et de…
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Gestion thermique Linux - Contrôle EC par rétro-ingénierie avec profils de ventilateur et seuil de batterie
 gmh5225/memtools
Outil de lecture et d'écriture de mémoire Windows/Linux DMA, Dump, Direct, inject
 infobyte/symax5sw-rx-tx
Télémétrie et émetteur Syma X5SW
 adrihd/shiningappmask-reverseengineering
Rétro-ingénierie du masque de l'application Shining
 l0lsec/tapo-c260-rce
Chaîne d'exploitation PoC pour la caméra TP-Link Tapo C260 — CVE-2026-0651/0652/0653. Recherche par @spaceraccoon.

 sacriphanius/zhilly
🛡️ Assistant portable de cybersécurité et de pentest alimenté par IA, basé sur l'ESP32-S3 (LilyGO T-Embed CC1101 et T-Watch S3). Fonctionnalités :…
 drmnsamoliu/cve-2019-17147_practice_material
Ce dépôt contient des partitions flash extraites avec une version de firmware vulnérable à la CVE-2019-17147, ainsi que quelques binaires utiles pour…
 imnot-ye/cve-2019-17147
Analyse complète de rétro-ingénierie et exploitation de CVE-2019-17147, un débordement de tampon de pile dans les routeurs TP-Link TL-WR841N.…
 danyw24/zyxel-p870hn-hardware-hacking
D'une carte nue à l'accès root : piratage matériel d'un ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, sur mon propre matériel.








