
 #1
Outils de fuzzing basés sur la mutation, la génération et la couverture.
Recommandé par Kitploit
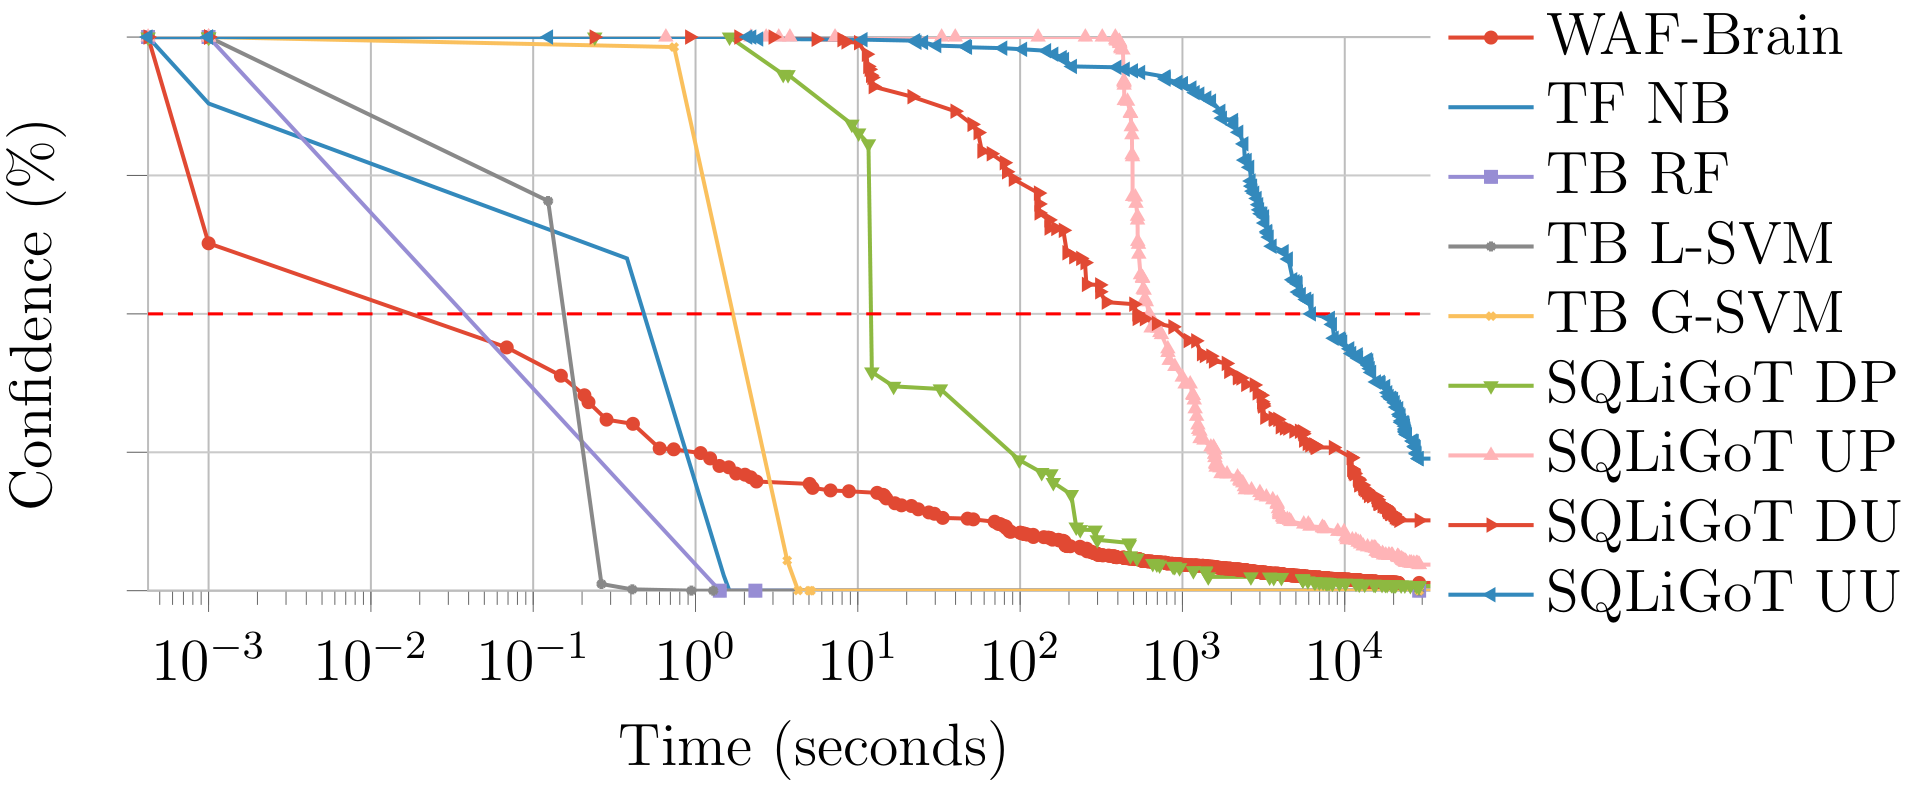
 avalz/waf-a-mole
Un fuzzer guidé par mutation pour les pare-feu d'applications Web basés sur l'apprentissage automatique
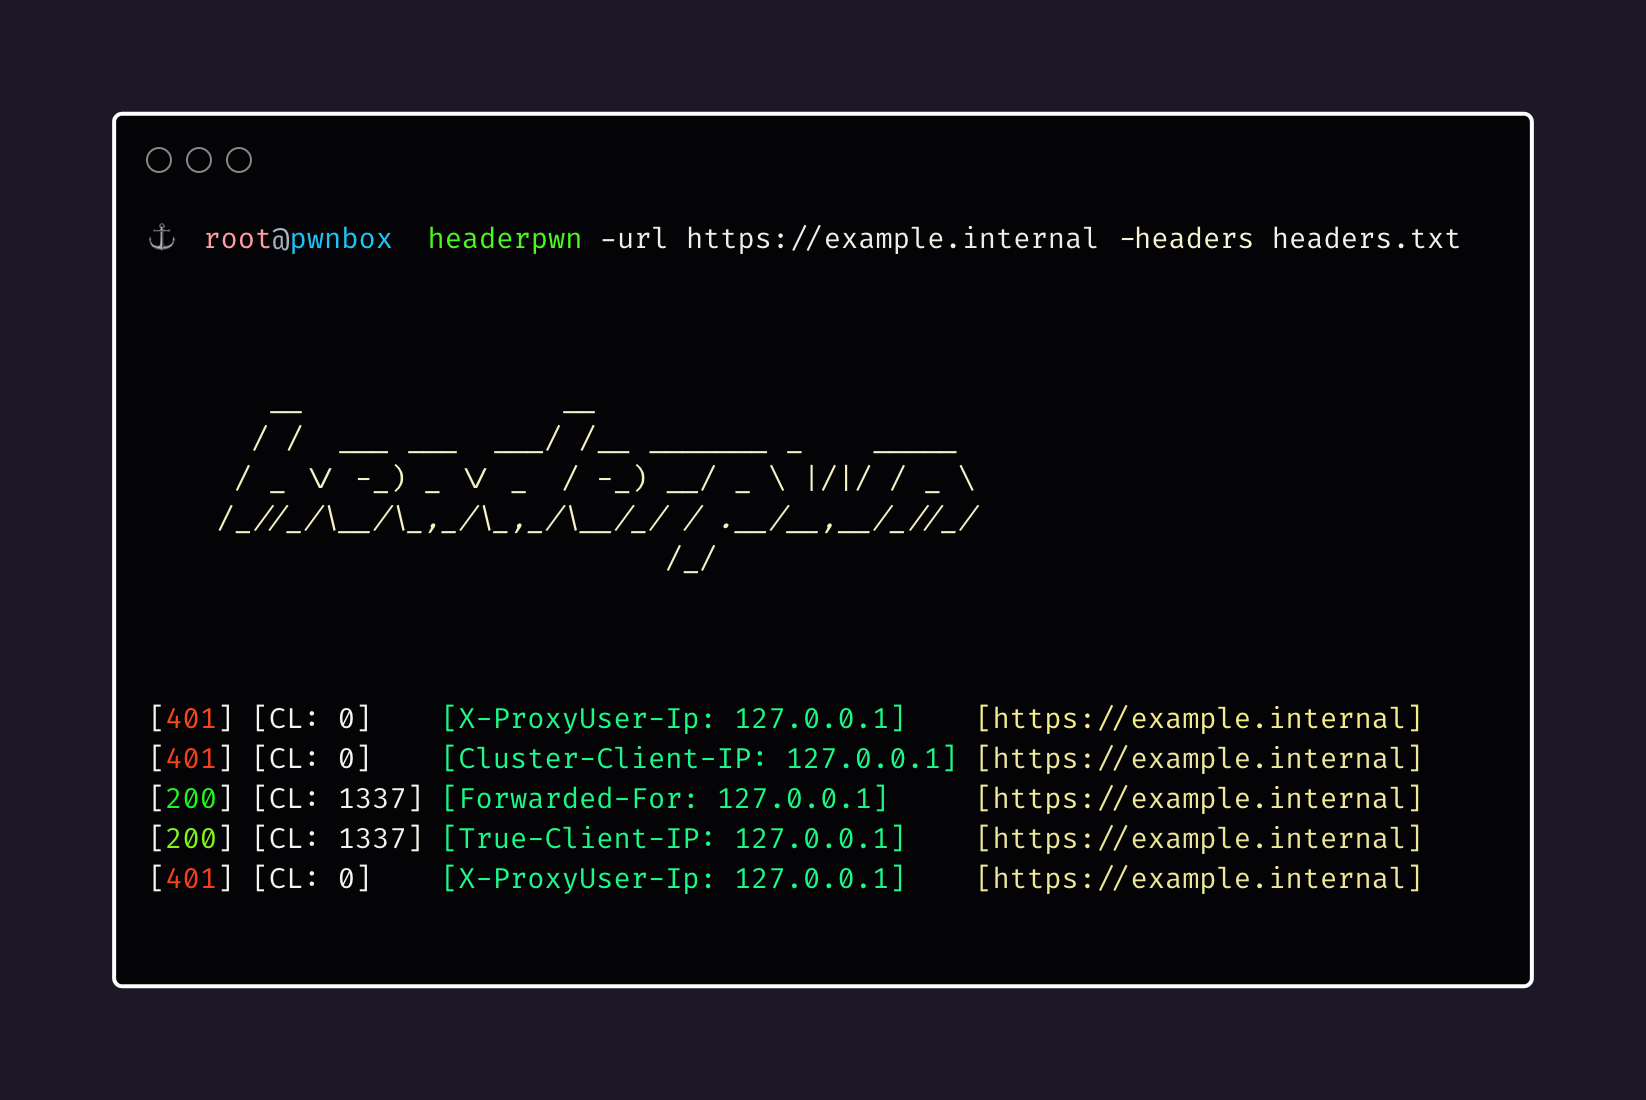 devanshbatham/headerpwn
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
 hugsy/windbg_js_scripts
Jouets scripts pour jouer avec l'API JS de WinDbg
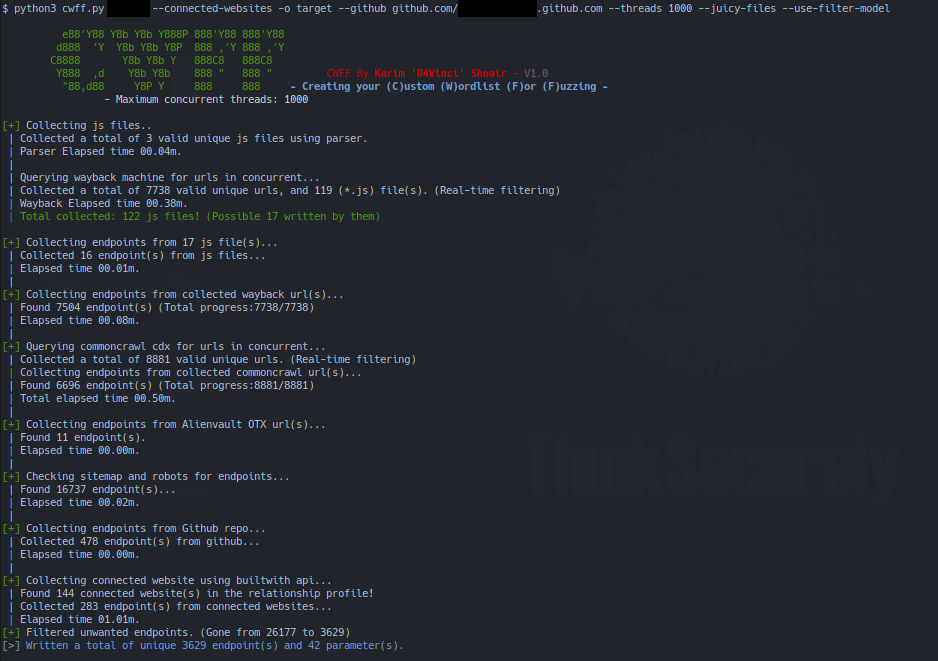 d4vinci/cwff
Créez votre liste de mots personnalisée pour le fuzzing
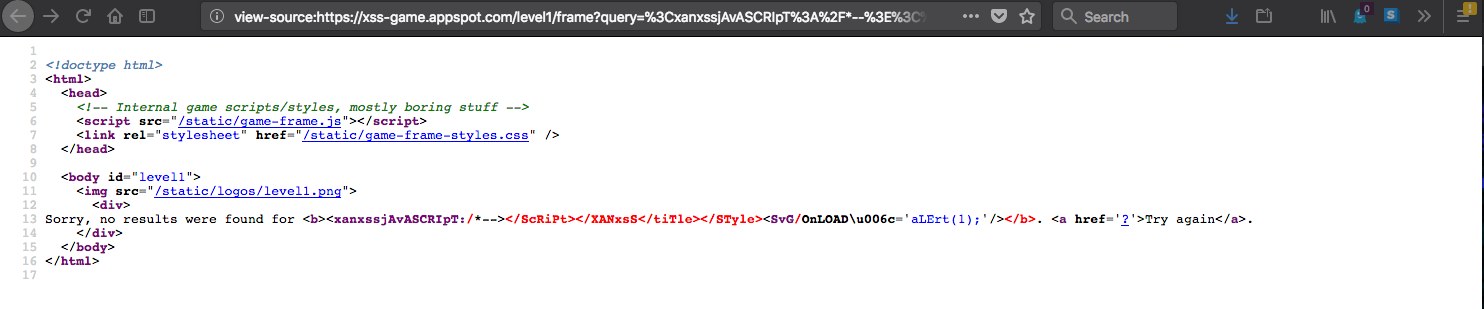 ekultek/xanxss
Un simple outil de détection de XSS
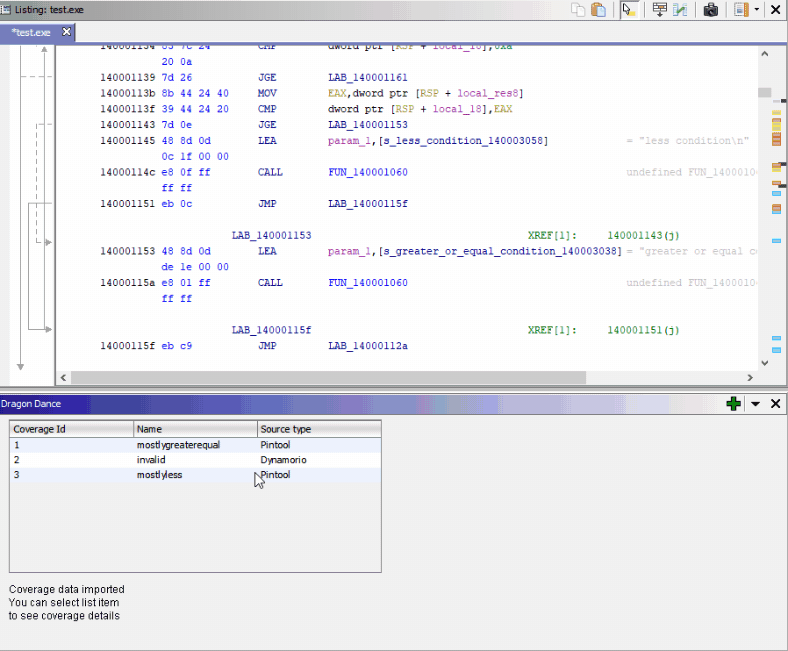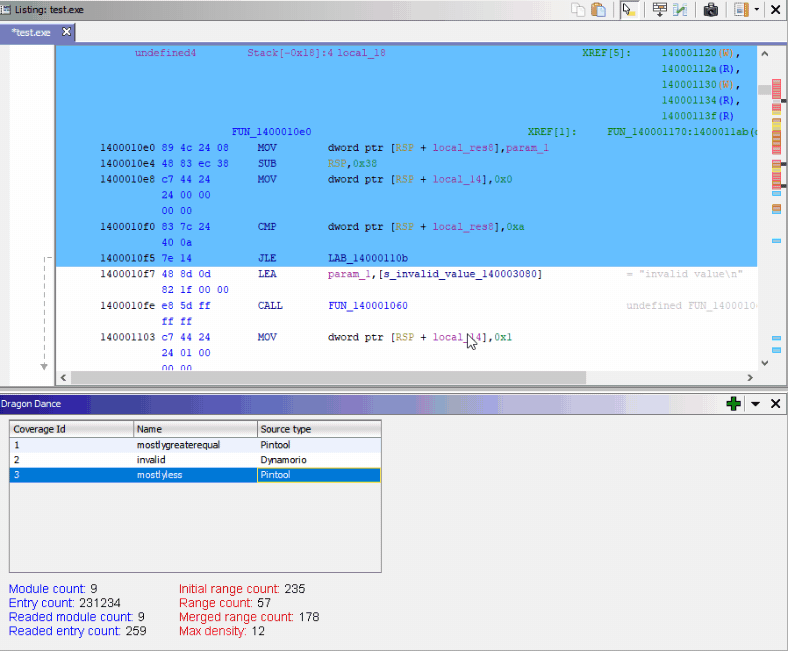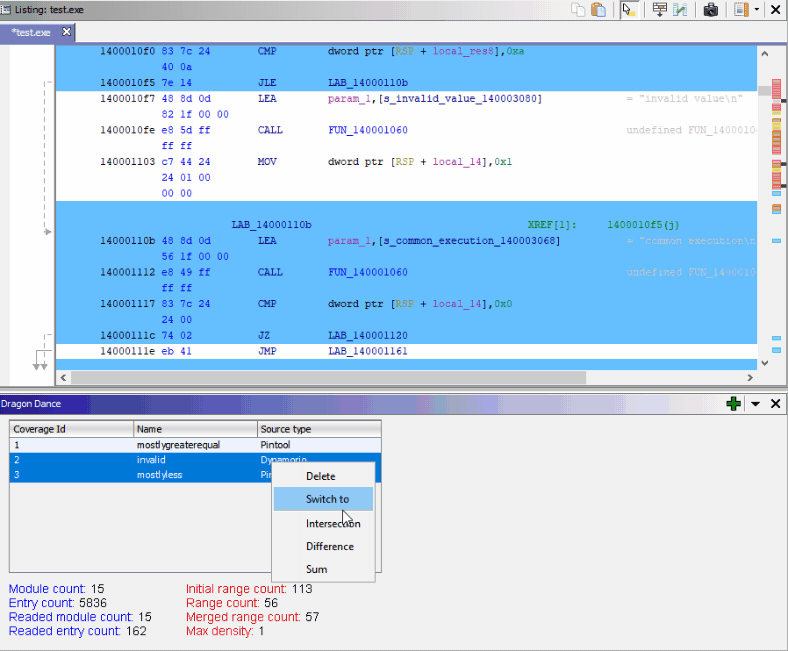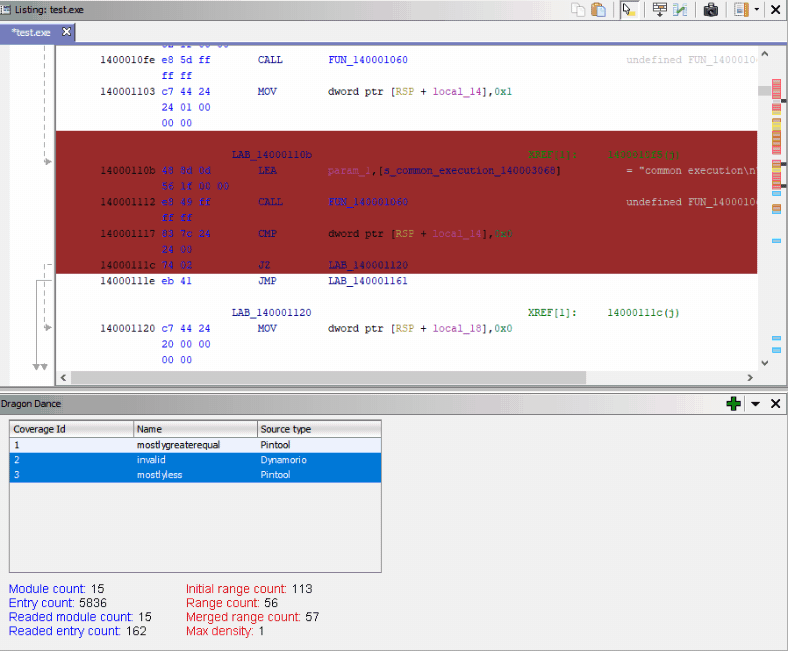 0ffffffffh/dragondance
Plugin de visualisation de couverture de code binaire pour Ghidra
 nevesnunes/z80-sans
Police OpenType qui désassemble les instructions Z80
 amossys/memitm
Outil pour réaliser un homme du milieu en mémoire
 kazet/wpgarlic
Un fuzzer de plugin WordPress de preuve de concept
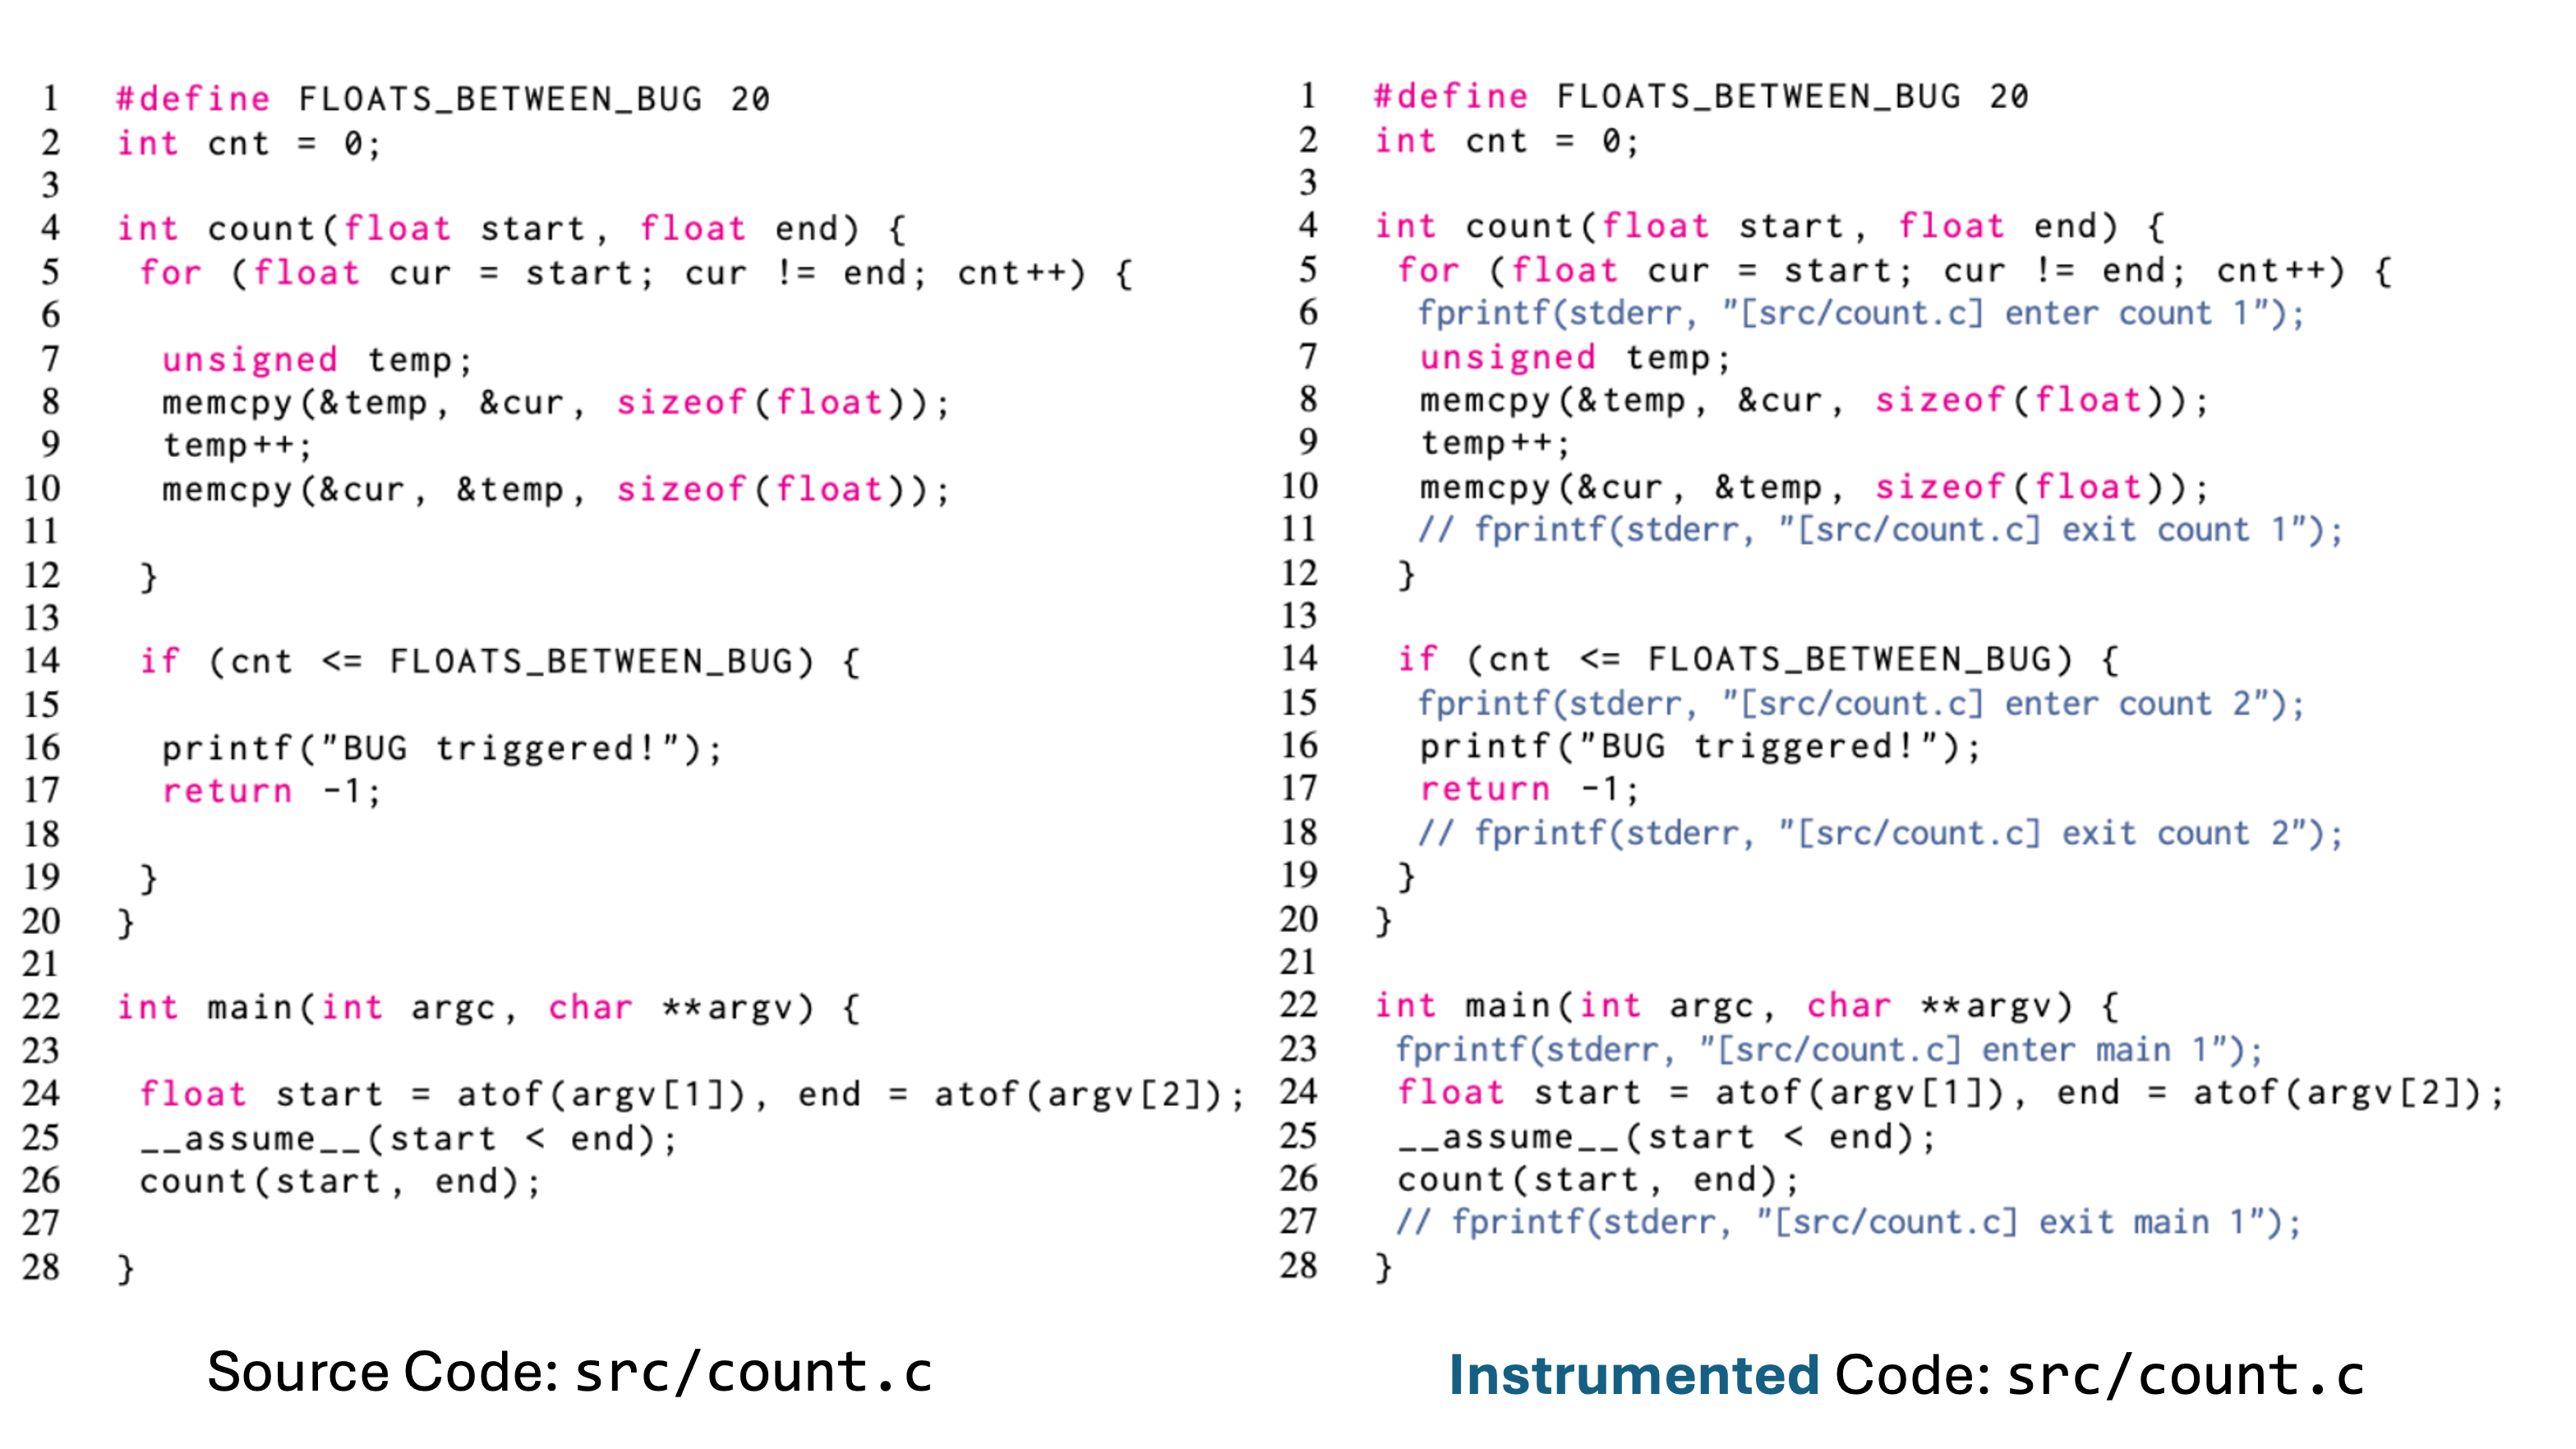 concollmic/concollmic
Moteur d'exécution concolique propulsé par un agent LLM qui instrumente le code source, résume les contraintes de chemin en langage naturel et génère…
 hellsender01/llmmap
Cadre automatisé de test d'injection de prompt pour applications intégrant des LLM avec une architecture à double LLM.
 airbus-seclab/gustave
GUSTAVE est une plateforme de fuzzing pour les noyaux de systèmes d'exploitation embarqués. Elle est basée sur QEMU et AFL (ainsi que tous ses…
 fuzztruction/fuzztruction
Fuzzer basé sur l'injection de fautes qui mute des programmes générateurs pour produire des entrées quasi valides pour les cibles, permettant de…
 ioactive/melkor_elf_fuzzer
Melkor est un fuzzer de format de fichier ELF très intuitif et facile à utiliser pour trouver des bugs fonctionnels et de sécurité dans les parseurs…
 monad-developers/ultrafuzz
Fuzzing de contrats intelligents agentique de bout en bout et chasse aux menaces
 hahwul/gori
Un proxy d'interception HTTP rapide, piloté au clavier, et une boîte à outils de hacking et de pentesting pour le terminal.
 schumilo/vusbf
Un framework de fuzzing USB basé sur QEMU/KVM qui détecte les bugs de pilotes de périphériques grâce à une exécution de VM reproductible, au…








