
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Catégories

Analyse Forensique

Outils de forensique numérique, collecte de preuves, analyse de chronologie et enquête d'incidents.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kil y a 5 mois
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kil y a 1 jour
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kil y a 9 jours
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kil y a 1 jour
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kil y a 9 jours
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kil y a 3 jours
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kil y a 6 jours
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kil y a 1 jour
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230il y a 1 jour
avml preview#10

avml

GitHubmicrosoft/avml
1.1kil y a 1 jour
Plus récentsPertinencePlus populairesMis à jour récemment
931 résultats
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…
defensive-toolsmemory-forensicsforensics+2
2.4kil y a 4 mois
PCredz preview

PCredz

GitHublgandx/pcredz

Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…

packet-sniffing-analysispassword-crackingreconnaissance+3
2.5kil y a 7 mois
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Extraire les identifiants Windows directement depuis les instantanés de mémoire de machines virtuelles et les disques virtuels

password-crackingmemory-forensicsvulnerability-analysis+7
1.5kil y a 19 jours
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess

osintreconnaissancevulnerability-analysis+8
319il y a 2 jours
auditd preview

auditd

GitHubneo23x0/auditd

Meilleure pratique de configuration Auditd

defensive-toolsconfiguration-auditingforensics+3
1.9kil y a 5 mois
sslsplit preview

sslsplit

GitHubdroe/sslsplit

Proxy transparent de type homme du milieu qui termine les connexions SSL/TLS, forge des certificats à la volée et enregistre le trafic déchiffré pour…

packet-sniffing-analysisencryption-decryption-toolsids-ips-evasion+5
1.9kil y a 11 mois
PcapXray preview

PcapXray

GitHubsrixivas/pcapxray

❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
osintpacket-sniffing-analysisnetwork-mapping+7
1.9kil y a 5 mois
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Décodeurs Python pour les chevaux de Troie d'accès à distance courants
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1kil y a 5 ans
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Plus qu'un port de ReClass vers la plateforme .NET.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kil y a 3 ans
LiME preview

LiME

GitHubjtsylve/lime

Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…
memory-forensicsforensicsmobile-forensics+2
2.1kil y a 6 mois
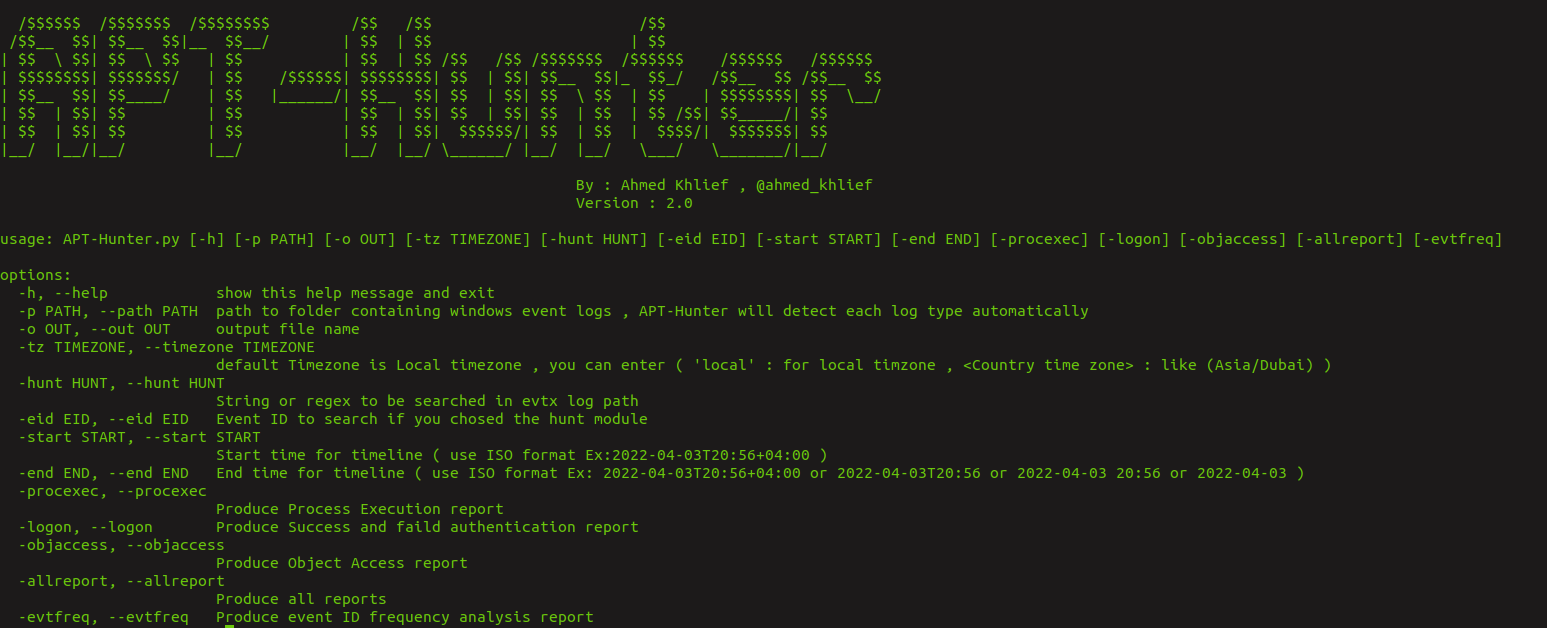
APT-Hunter preview

APT-Hunter

GitHubahmedkhlief/apt-hunter

APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
forensicsthreat-intelligenceincident-response+1
1.4kil y a 1 mois
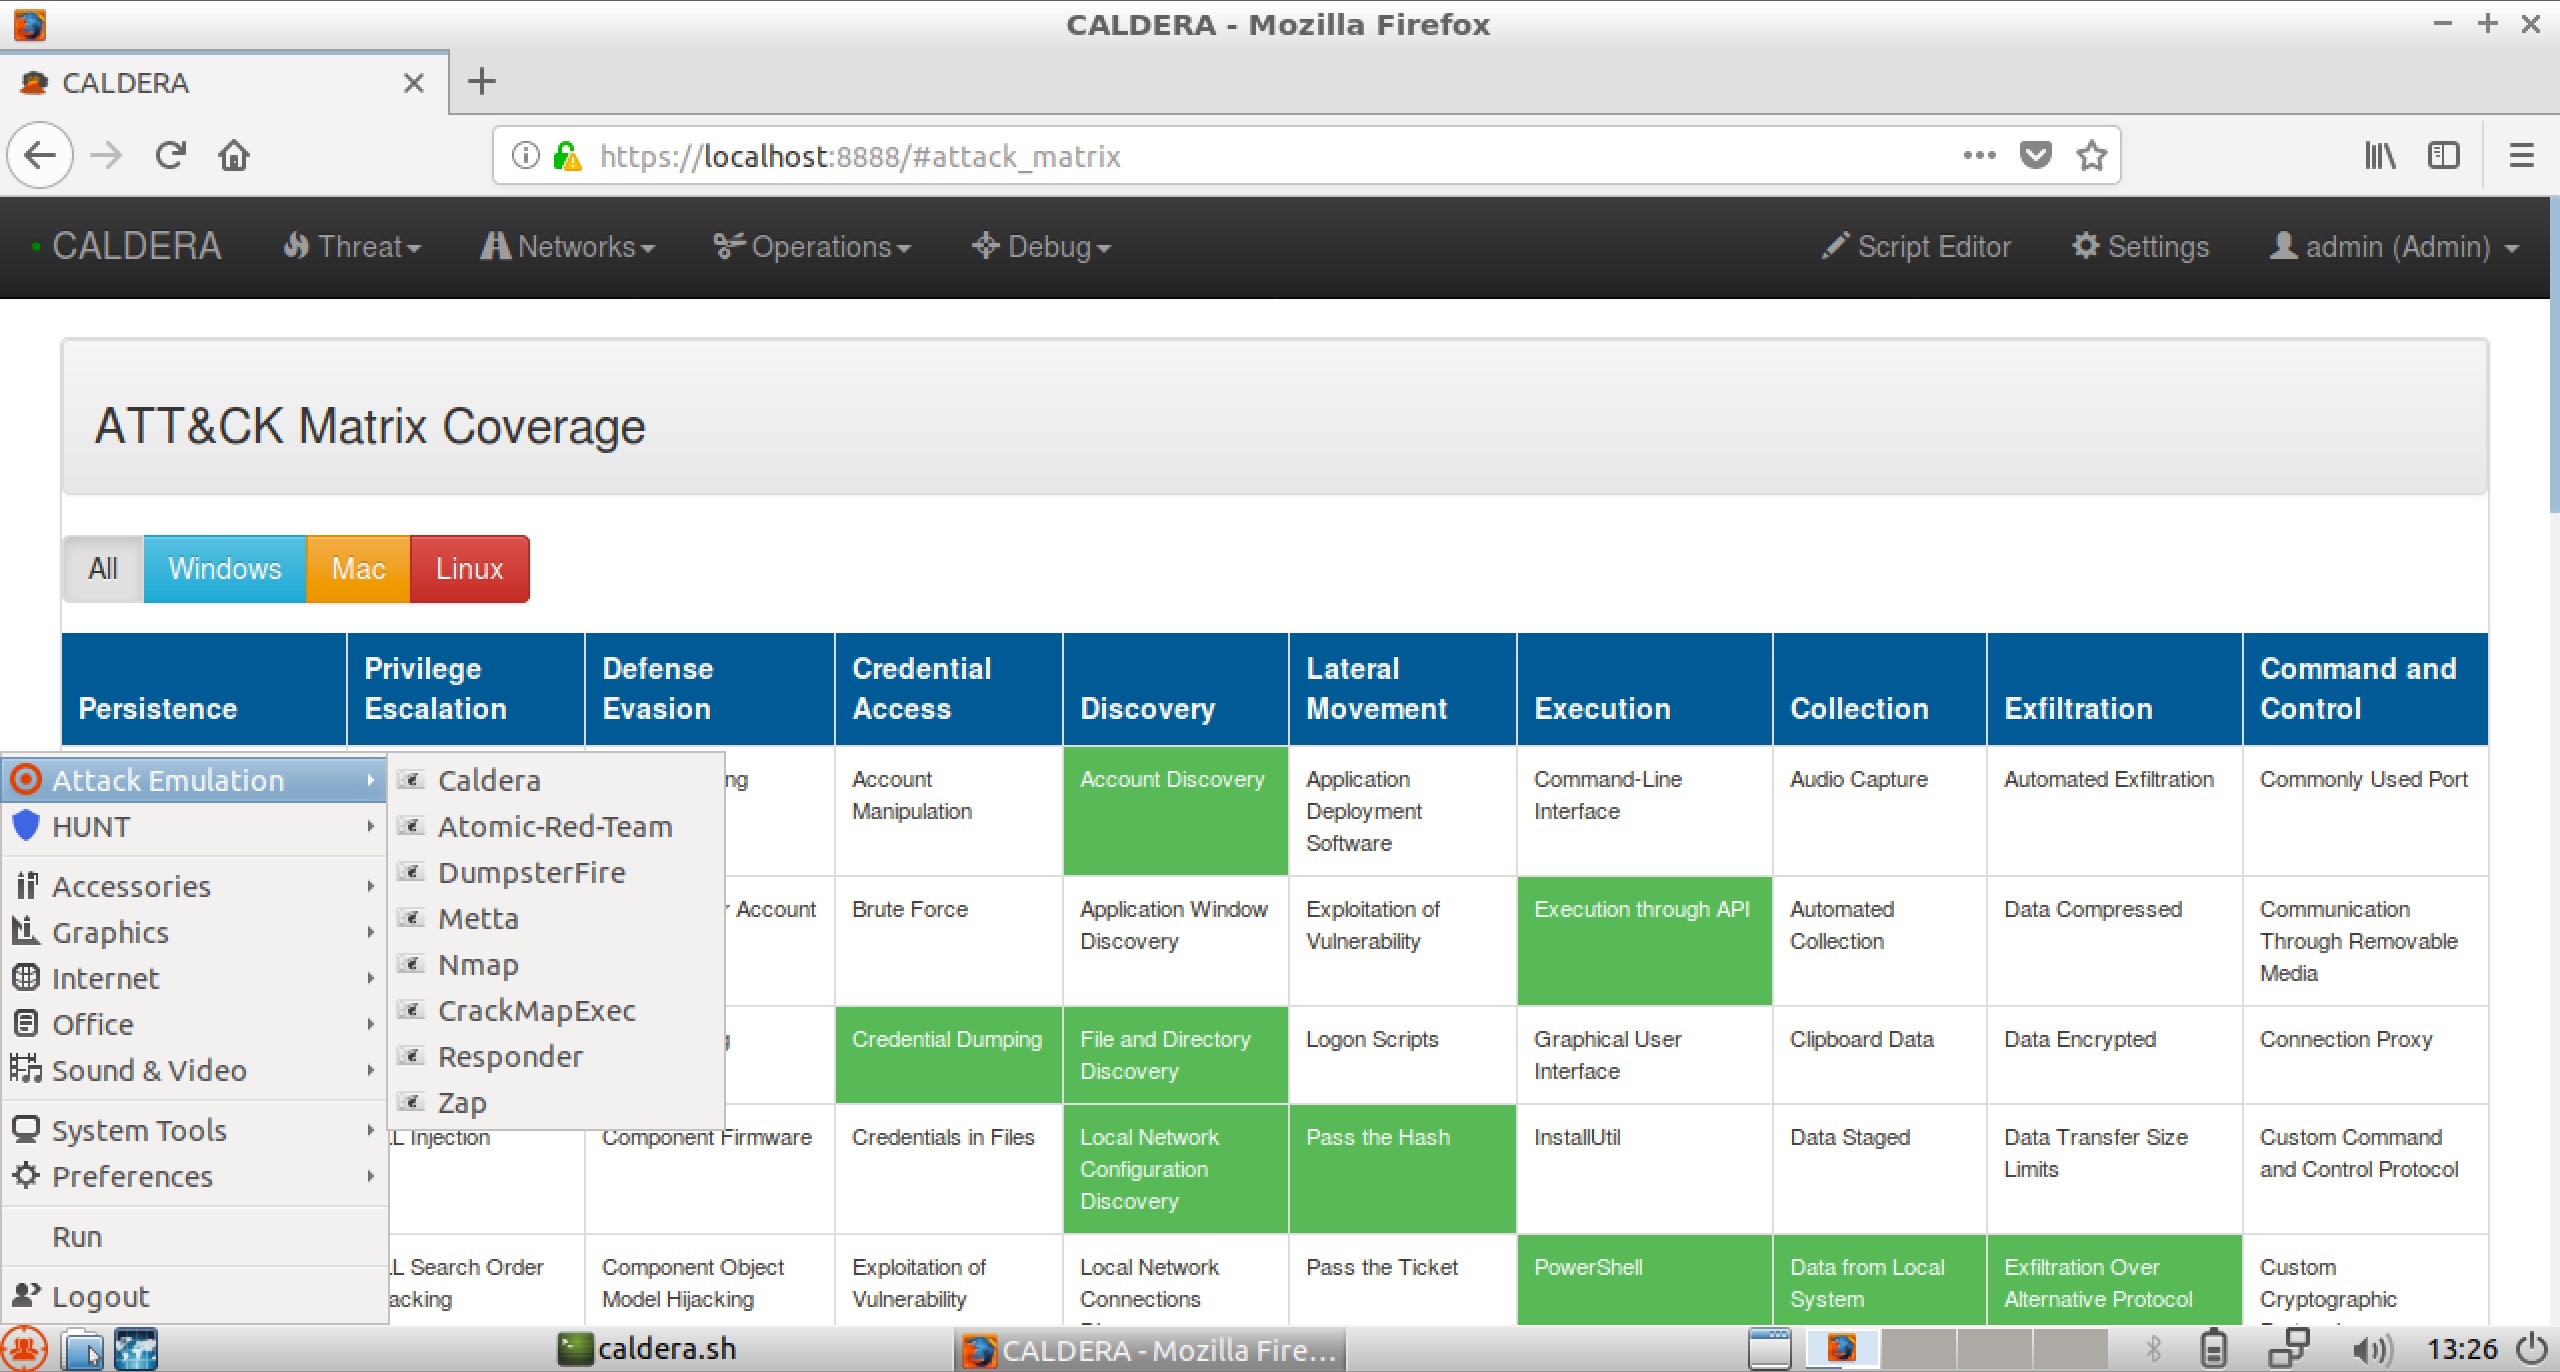
RedHunt-OS preview

RedHunt-OS

GitHubredhuntlabs/redhunt-os

Machine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
osintvulnerability-scannersexploit-frameworks+7
1.3kil y a 1 an
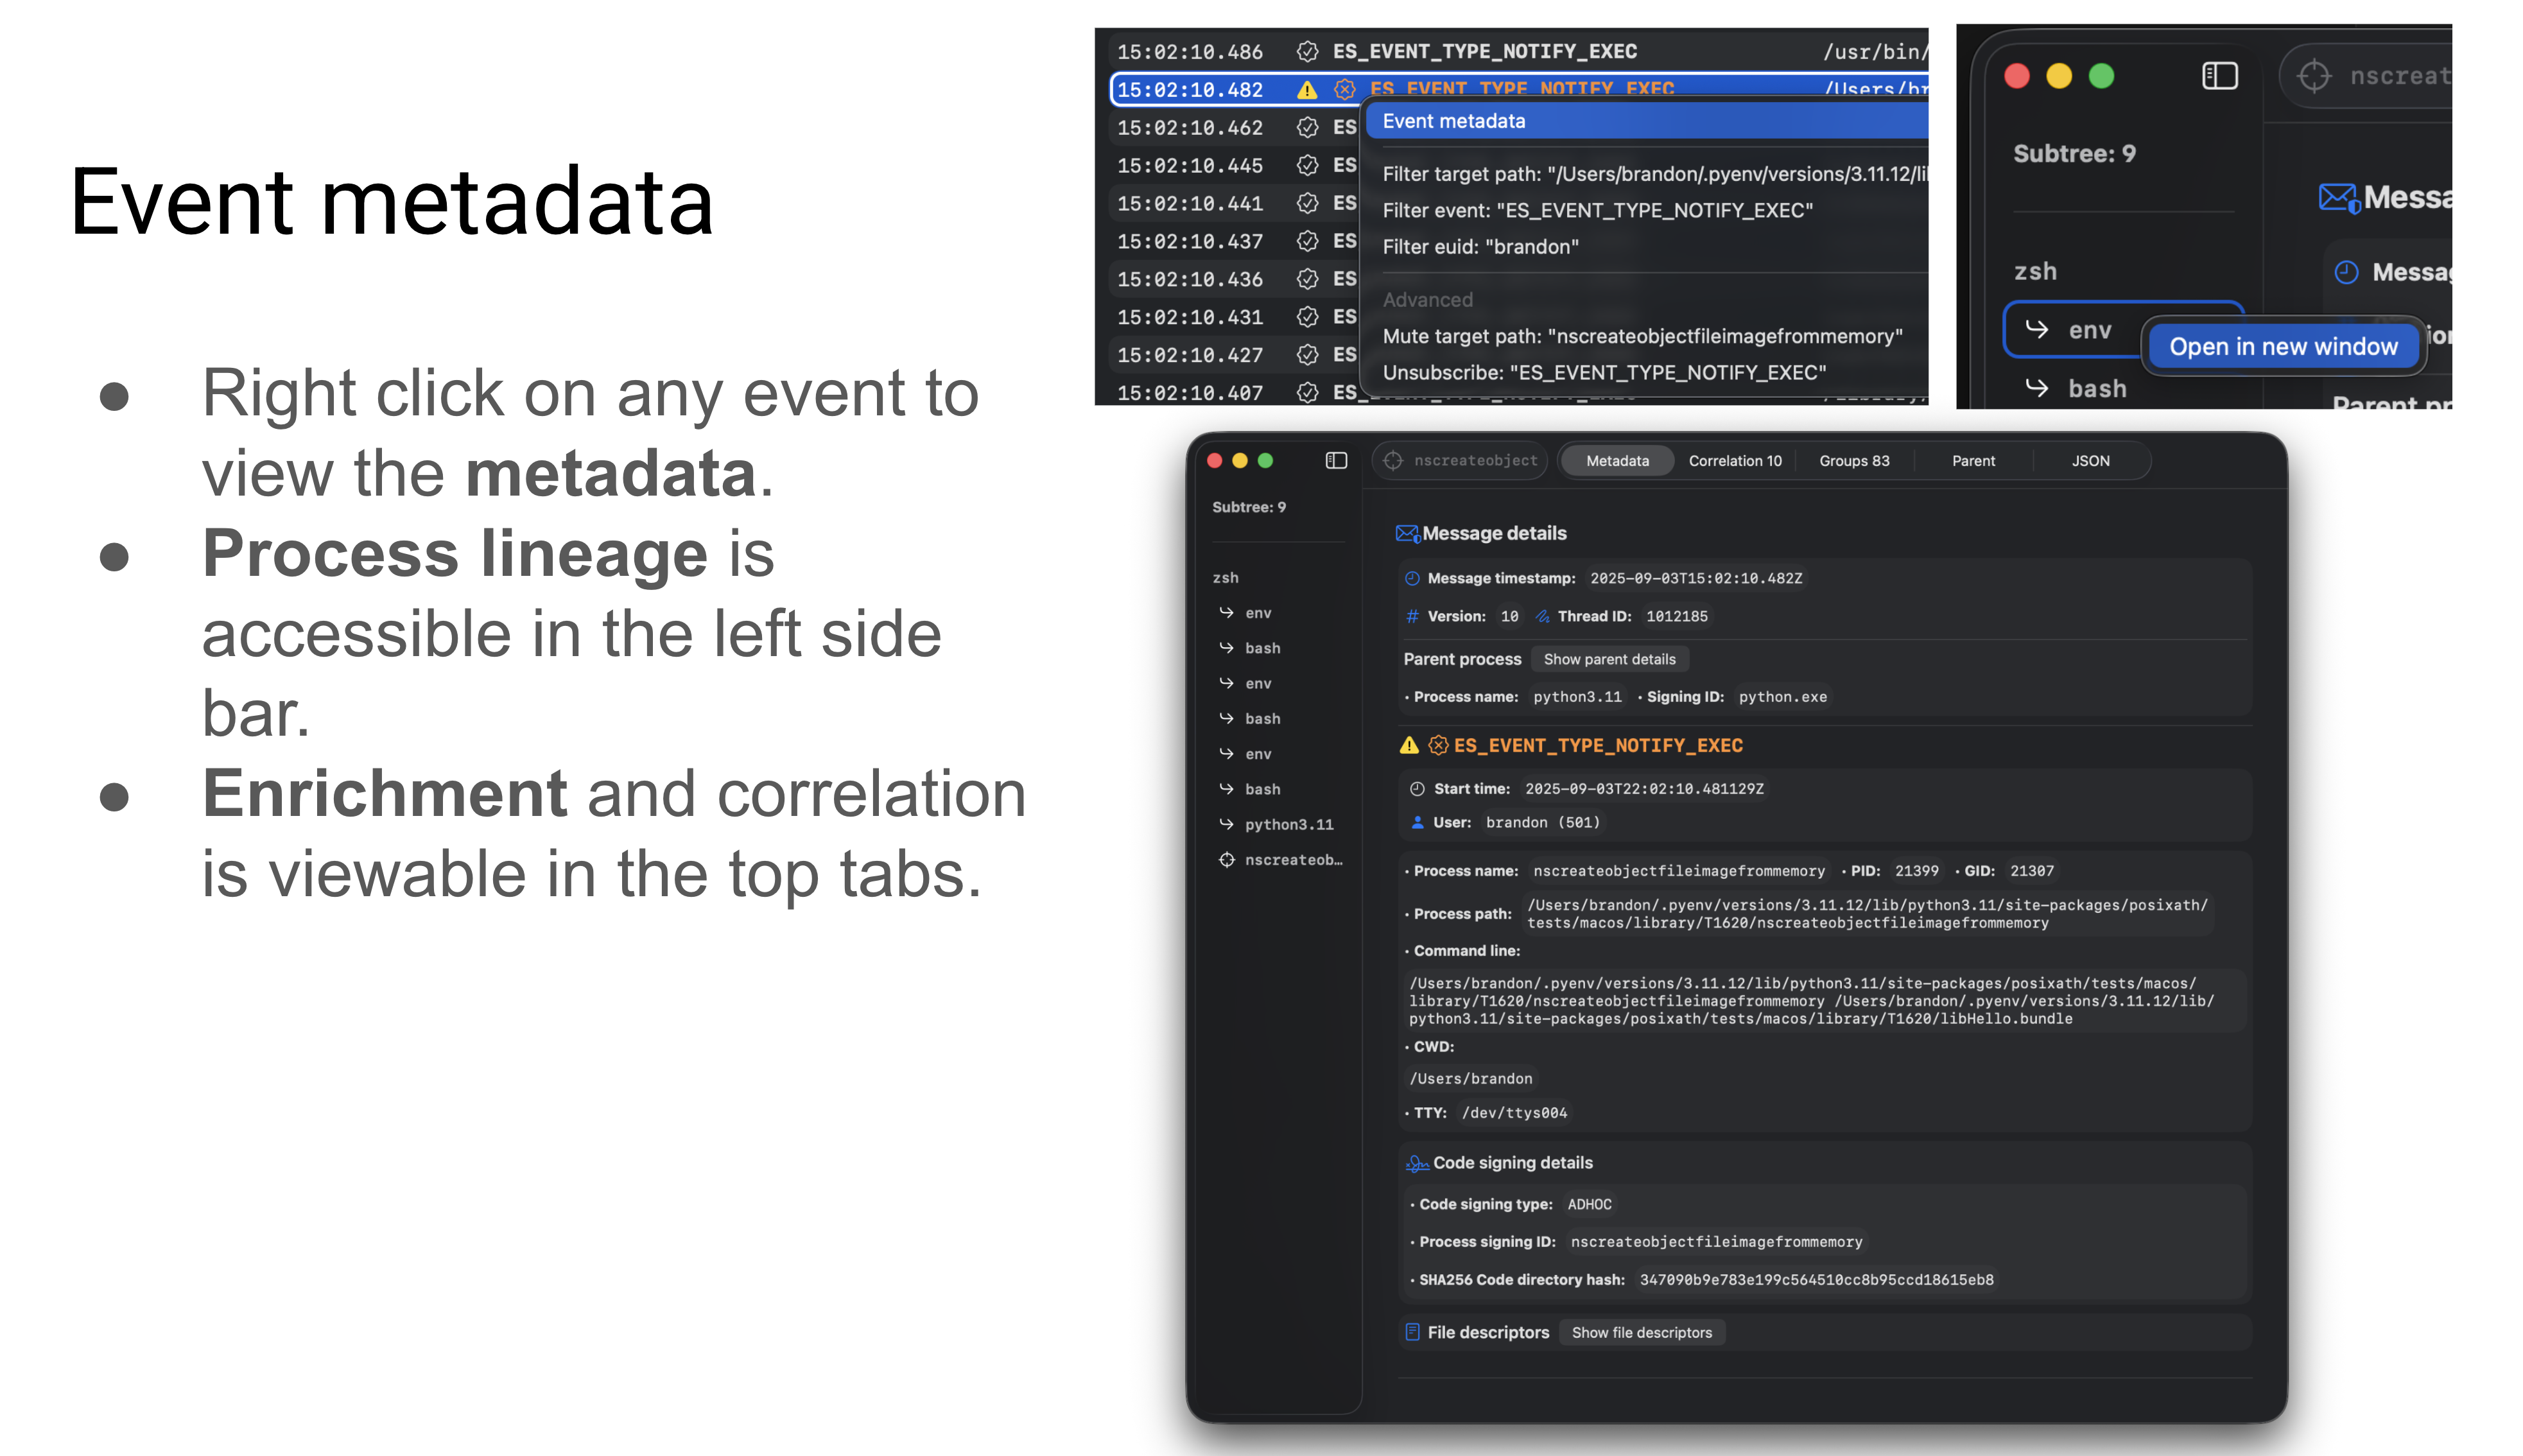
mac-monitor preview

mac-monitor

GitHubbrandon7cc/mac-monitor

Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…

dynamic-analysis-sandboxingforensicsmalware-analysis+2
1.4kil y a 1 mois
uac preview

uac

GitHubtclahr/uac

Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
memory-forensicsforensicsinformation-gathering+3
1.4kil y a 1 mois
Noriben preview

Noriben

GitHubrurik/noriben

Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…
ioc-managementdynamic-analysis-sandboxingforensics+1
1.3kil y a 1 mois
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Outil automatisé d'analyse de logiciels malveillants au niveau de l'hyperviseur avec introspection des invités sans agent, exploration des résultats…

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3kil y a 2 mois
dissect preview

dissect

GitHubfox-it/dissect

Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kil y a 14 jours
turbinia preview

turbinia

GitHubgoogle/turbinia

Automatisation et passage à l'échelle des outils de criminalistique numérique

forensicsdigital-forensicscloud-security+1
792il y a 4 jours
Précédent1…678…52Suivant
Analyse Forensique — Page 7 | Kitploit








